



Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

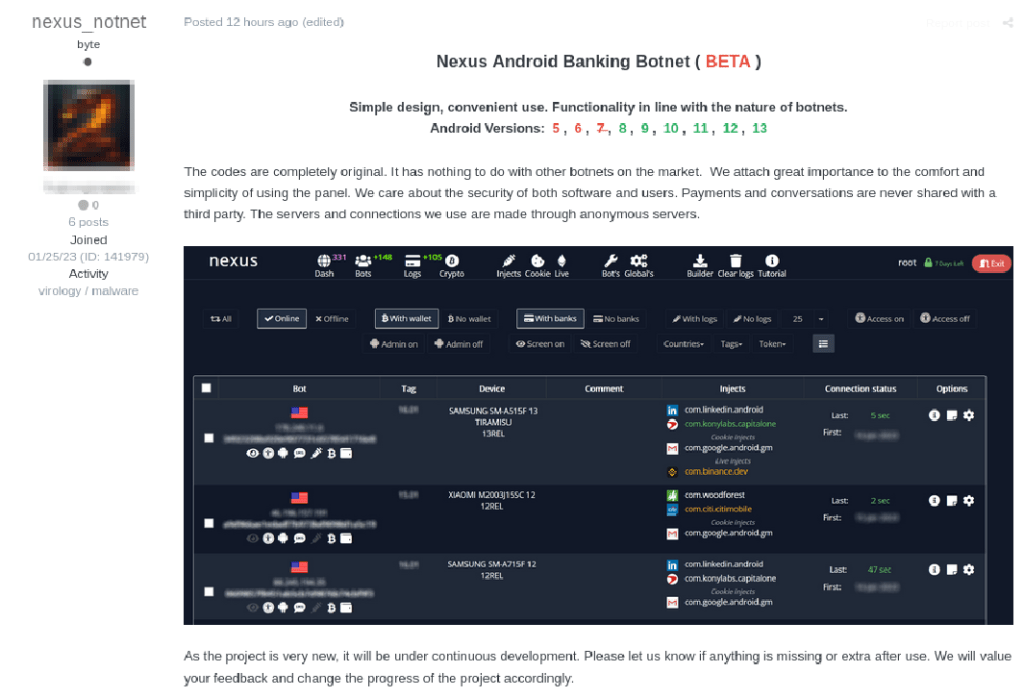
Исследователи из Cyble обнаружили в даркнете рекламу нового банковского трояна для Android. Анализ образцов Nexus показал, что по коду он схож с SOVA v.5, а список приложений для кражи учетных данных содержит 40 позиций.

Эксперты полагают, что авторы SOVA попросту провели ребрендинг и обновили список атакуемых банков. Новобранец распространяется с помощью поддельных страниц YouTube Vanced, отдающих его под видом одноименного клиента. По состоянию на 12 марта вредоносный APK детектируют 26 из 64 антивирусов коллекции VirusTotal.


При первом запуске Nexus запрашивает доступ к Accessibility Service. Спецвозможности позволят банкеру расширить свой список разрешений, включить режим администратора, фиксировать ввод с клавиатуры.

Совокупно троян запрашивает 50 различных разрешений. Как минимум 14 из них используются для совершения следующих действий:

  • чтение, перехват и отправка СМС;
  • просмотр адресной книги, списка аккаунтов, текущих и недавно завершенных задач;
  • подмена хранимых контактных данных;
  • звонки без ведома пользователя;
  • чтение, запись и удаление файлов на внешней карте памяти;
  • отключение блокировки телефона и парольной защиты;
  • установка дополнительных приложений.

Командный сервер Nexus расположен в США; соответствующий IP-адрес выделен германскому хостинг-провайдеру Hetzner Online. Установив соединение, вредонос отсылает конфиденциальную информацию, в том числе журналы Accessibility и список установленных приложений.

Последний при получении сравнивается со списком целевых банковских программ на 40 позиций. При выявлении совпадений резидентному зловреду отдается команда enableinject с именем пакета, инициирующая загрузку HTML-кода. Фишинговая страница открывается в WebView при каждом запуске атакуемого приложения.

Новоявленный банкер умеет воровать 2FA-коды из Google Authenticator, сид-фразы для получения доступа к Trust и Exodus, а также информацию о балансе на этих кошельках. Кроме того, Nexus, как и SOVA v5, снабжен модулем для шифрования файлов на зараженном устройстве. Используемый алгоритм тот же — AES.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru