



Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

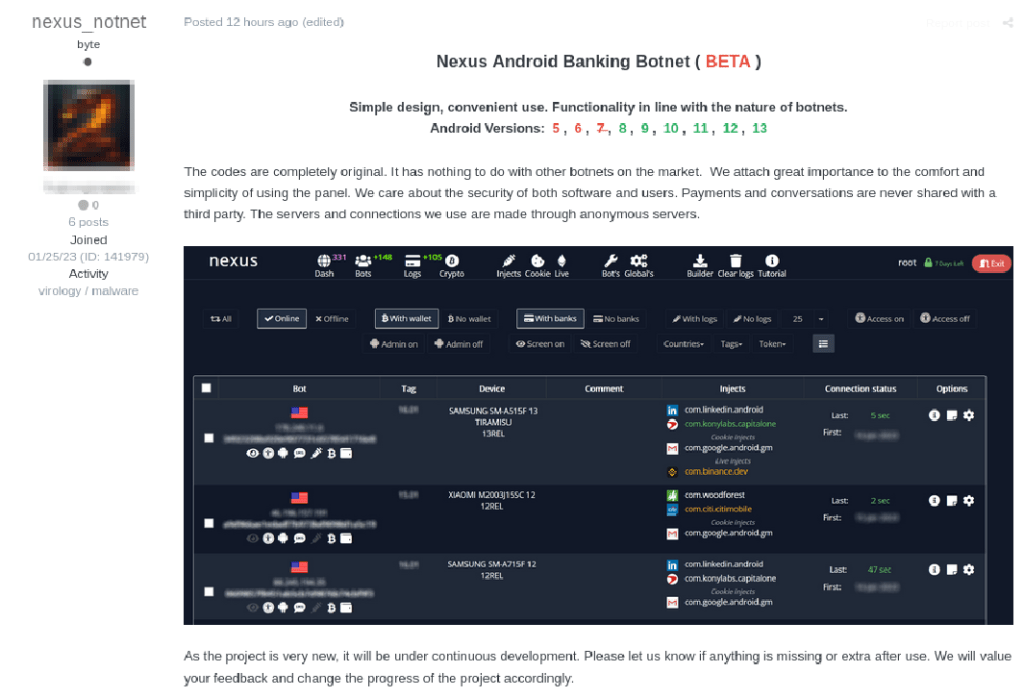
Исследователи из Cyble обнаружили в даркнете рекламу нового банковского трояна для Android. Анализ образцов Nexus показал, что по коду он схож с SOVA v.5, а список приложений для кражи учетных данных содержит 40 позиций.

Эксперты полагают, что авторы SOVA попросту провели ребрендинг и обновили список атакуемых банков. Новобранец распространяется с помощью поддельных страниц YouTube Vanced, отдающих его под видом одноименного клиента. По состоянию на 12 марта вредоносный APK детектируют 26 из 64 антивирусов коллекции VirusTotal.


При первом запуске Nexus запрашивает доступ к Accessibility Service. Спецвозможности позволят банкеру расширить свой список разрешений, включить режим администратора, фиксировать ввод с клавиатуры.

Совокупно троян запрашивает 50 различных разрешений. Как минимум 14 из них используются для совершения следующих действий:

  • чтение, перехват и отправка СМС;
  • просмотр адресной книги, списка аккаунтов, текущих и недавно завершенных задач;
  • подмена хранимых контактных данных;
  • звонки без ведома пользователя;
  • чтение, запись и удаление файлов на внешней карте памяти;
  • отключение блокировки телефона и парольной защиты;
  • установка дополнительных приложений.

Командный сервер Nexus расположен в США; соответствующий IP-адрес выделен германскому хостинг-провайдеру Hetzner Online. Установив соединение, вредонос отсылает конфиденциальную информацию, в том числе журналы Accessibility и список установленных приложений.

Последний при получении сравнивается со списком целевых банковских программ на 40 позиций. При выявлении совпадений резидентному зловреду отдается команда enableinject с именем пакета, инициирующая загрузку HTML-кода. Фишинговая страница открывается в WebView при каждом запуске атакуемого приложения.

Новоявленный банкер умеет воровать 2FA-коды из Google Authenticator, сид-фразы для получения доступа к Trust и Exodus, а также информацию о балансе на этих кошельках. Кроме того, Nexus, как и SOVA v5, снабжен модулем для шифрования файлов на зараженном устройстве. Используемый алгоритм тот же — AES.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru