



Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

Nexus: преемник Android-трояна SOVA, нацеленный на 40 банковских приложений

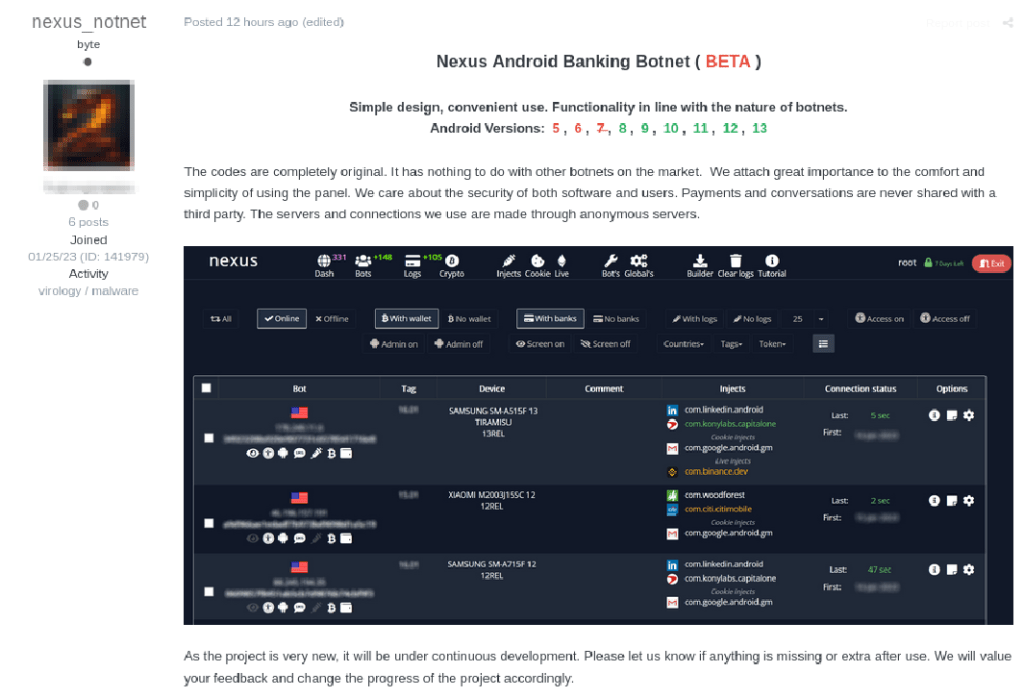
Исследователи из Cyble обнаружили в даркнете рекламу нового банковского трояна для Android. Анализ образцов Nexus показал, что по коду он схож с SOVA v.5, а список приложений для кражи учетных данных содержит 40 позиций.

Эксперты полагают, что авторы SOVA попросту провели ребрендинг и обновили список атакуемых банков. Новобранец распространяется с помощью поддельных страниц YouTube Vanced, отдающих его под видом одноименного клиента. По состоянию на 12 марта вредоносный APK детектируют 26 из 64 антивирусов коллекции VirusTotal.


При первом запуске Nexus запрашивает доступ к Accessibility Service. Спецвозможности позволят банкеру расширить свой список разрешений, включить режим администратора, фиксировать ввод с клавиатуры.

Совокупно троян запрашивает 50 различных разрешений. Как минимум 14 из них используются для совершения следующих действий:

  • чтение, перехват и отправка СМС;
  • просмотр адресной книги, списка аккаунтов, текущих и недавно завершенных задач;
  • подмена хранимых контактных данных;
  • звонки без ведома пользователя;
  • чтение, запись и удаление файлов на внешней карте памяти;
  • отключение блокировки телефона и парольной защиты;
  • установка дополнительных приложений.

Командный сервер Nexus расположен в США; соответствующий IP-адрес выделен германскому хостинг-провайдеру Hetzner Online. Установив соединение, вредонос отсылает конфиденциальную информацию, в том числе журналы Accessibility и список установленных приложений.

Последний при получении сравнивается со списком целевых банковских программ на 40 позиций. При выявлении совпадений резидентному зловреду отдается команда enableinject с именем пакета, инициирующая загрузку HTML-кода. Фишинговая страница открывается в WebView при каждом запуске атакуемого приложения.

Новоявленный банкер умеет воровать 2FA-коды из Google Authenticator, сид-фразы для получения доступа к Trust и Exodus, а также информацию о балансе на этих кошельках. Кроме того, Nexus, как и SOVA v5, снабжен модулем для шифрования файлов на зараженном устройстве. Используемый алгоритм тот же — AES.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru