



ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

ShadowSyndicate поднял 85 серверов для проведения атак шифровальщиков

Инфраструктура кибергруппы, которую в Group-IB нарекли ShadowSyndicate, используется в атаках семи разных шифровальщиков с июля прошлого года. Принадлежность удалось установить благодаря уникальному SSH-фингерпринту, найденному на 85 серверах.

Исследование позволило выявить непрямую связь ShadowSyndicate (не путать с Shadow, недавно переименованной в C0met!) с такими доступными как услуга (RaaS) шифровальщиками, как Quantum, Nokoyawa, BlackCat/ALPHV, Cl0p, Royal, Cactus и Play. Эксперты полагают, что данная группировка является брокером доступа к сетям либо, что вероятнее, аффилиатом всех этих RaaS-сервисов.

Большинство обнаруженных серверов ShadowSyndicate (52) в настоящее время используются как C2 Cobalt Strike. Иногда взломщики задействуют альтернативный инструмент пентеста — Sliver. Арсенал данной кибергруппы также включает Meterpreter, MaaS-загрузчика Matanbuchus и трояна IcedID, перепрофилированного в лоадер.

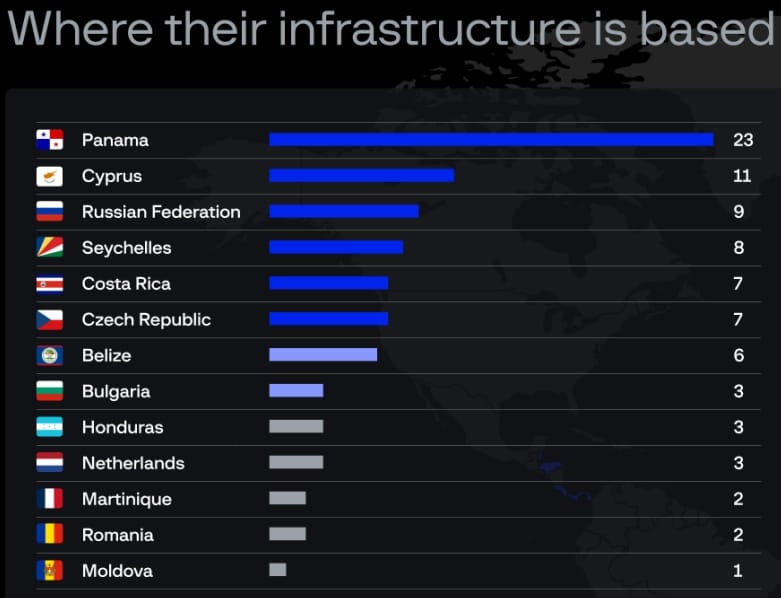
Примечательно, что все 85 обнаруженных IP выделены одному и тому же хостинг-провайдеру. Исследователи также выявили 18 владельцев вредоносных серверов, 22 сети с различными именами и 13 локаций.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru