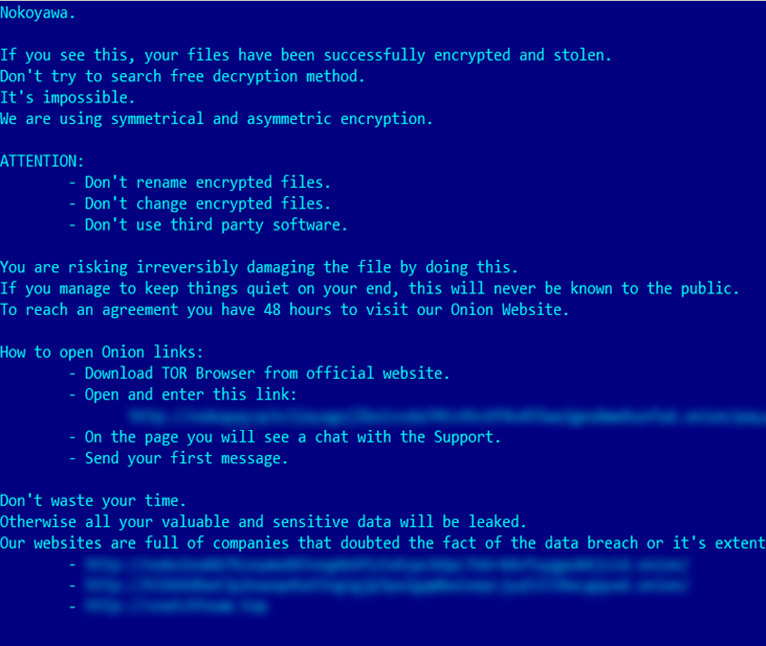
В «Лаборатории Касперского» разобрали эксплойт нулевого дня, обнаруженный в февральских атаках шифровальщика Nokoyawa. Новый инструмент совместим с различными версиями Windows, в том числе Windows 11, и используется для получения информации об учетных записях из ветви системного реестра HKEY_LOCAL_MACHINE\SAM.
Эксплойты 0-day — прерогатива APT-групп, вымогатели ими редко пользуются. Попавшая в поле зрения Kaspersky группировка обычно атакует серверы Windows, используя уязвимости CLFS (подсистемы журналирования, доступной и в режиме пользователя, и в режиме ядра; создает журналы транзакций в формате BLF, взаимодействие с которыми осуществляется через CLFS API).
За полгода эксперты выявили пять схожих эксплойтов для clfs.sys, применяемых в вымогательских атаках Nokoyawa. Один из них оказался 0-day; авторы находки уведомили Microsoft о новой дыре, и там создали заплатку (включена в состав обновлений для Windows, вышедших в рамках апрельского «вторника патчей»).
Уязвимость CVE-2023-28252 связана с возможностью записи за границами буфера; ошибку можно вызвать, манипулируя BLF-файлом. Эксплойт требует аутентификации и прав на выполнение кода в целевой системе; в случае успеха злоумышленник сможет повысить привилегии до уровня SYSTEM.
Проведенный в Kaspersky анализ показал, что код эксплойта сильно обфусцирован (содержание мусора в бинарнике — более 80%). Он позволяет получить право на чтение-запись в любую область памяти процесса путем подмены метаданных в BLF-файле. Стабильность работы вредоноса достигается обычным способом — через слив адресов объектов ядра с использованием функции NtQuerySystemInformation.
Код CLFS сложен, создан давно, и как результат в нем постоянно объявляются уязвимости — в основном повышения привилегий. С 2018 года таковых было найдено 32, не считая CVE-2023-28252; три из них всплыли в атаках как 0-day (CVE-2022-24521, CVE-2022-37969 и CVE-2023-23376).
Помимо эксплойта CVE-2023-28252 операторы Nokoyawa используют маячок Cobalt Strike, запускаемый с помощью кастомных загрузчиков во избежание детектирования. Исследователи также зафиксировали случаи, когда эксплойт предваряло внедрение Pipemagic — кастомного модульного бэкдора, для запуска которого используется скрипт MSBuild.
Сам шифровальщик видоизменился. Ранние образцы, по данным Kaspersky, являлись результатом ребрендинга JSWorm, он же Nemty, Nefilim и Offwhite. Текущая версия Nokoyawa отлична: зловред написан на С, строки его кода, как и конфигурационный файл config.json, зашифрованы. Уровень детектирования на VirusTotal — 54/70 по состоянию на 12 апреля.