



Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

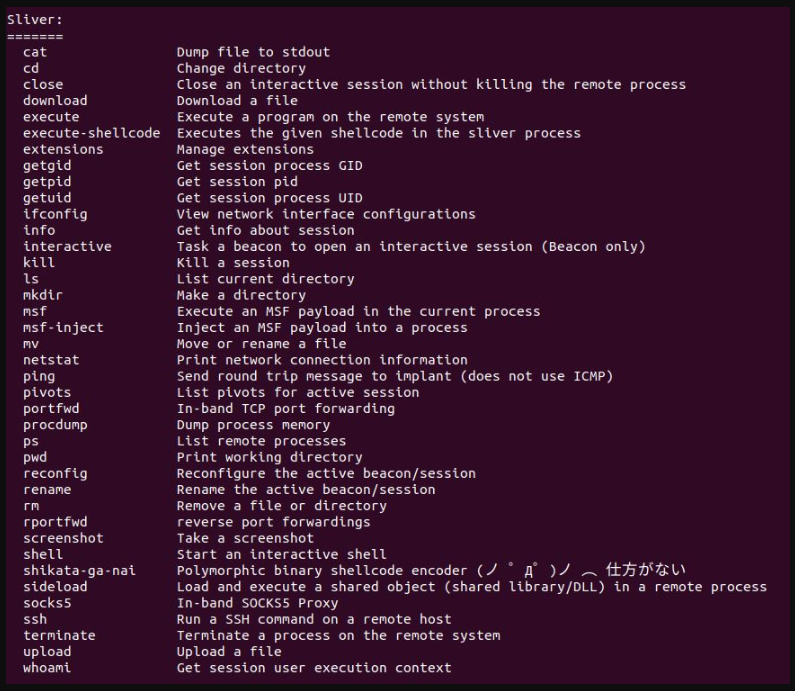
Киберпреступники запустили новую кампанию, в которой используется техника BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер). Уязвимости в Sunlogin помогают злоумышленникам установить тулкит Sliver, а BYOVD — обойти защитные программы.

Bring Your Own Vulnerable Driver — довольно интересный вектор, позволяющий атакующим загрузить безобидный на первый взгляд драйвер, но при этом содержащий известные уязвимости. Зачастую такие драйверы подписаны, а значит, антивирусы вряд ли будут бить тревогу.

Ранее к BYOVD прибегали, например, участники киберпреступной группировки Lazarus, когда устанавливали руткит “FudModule“ на устройства жертв.

Sliver — набор инструментов для постэксплуатации, за его созданием стоит Bishop Fox. Фактически Sliver выступает в роли альтернативы Cobalt Strike, в котором недавно нашли критическую RCE-уязвимость.

Согласно свежему отчёту AhnLab Security Emergency Response Center (ASEC), в новых атаках киберпреступники используют уязвимости в Sunlogin, софте для удалённого доступа. Эти уязвимости — CNVD-2022-10270 / CNVD-2022-03672 — были выявлены в версии v11.0.0.33.

После эксплуатации злоумышленники задействуют скрипт PowerShell для установки Sliver, Gh0st RAT или вредоносного майнера XMRig.


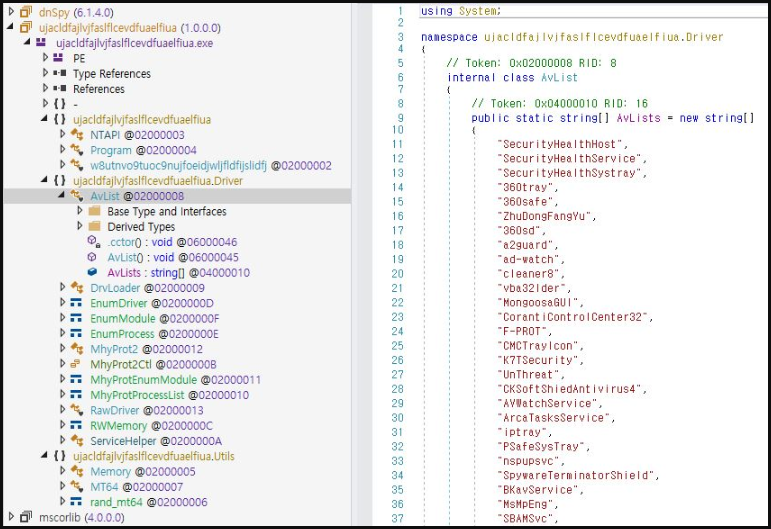
Обфусцированный PowerShell-скрипт отключает антивирусные продукты, декодирует исполняемый файл .NET и загружает его в память. Эта исполняшка является модифицированной версией инструмента с открытым исходным кодом — Mhyprot2DrvControl. Последний помогает использовать уязвимые драйверы Windows для выполнения вредоносных действий с правами уровня ядра.

В частности, задействуется файл mhyprot2.sys — подписанный драйвер для борьбы с читерством в игре Genshin Impact. Затем уязвимости mhyprot2.sys используются для получения привилегий ядра в Windows и отключения антивирусов.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru