


Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

Хакер предлагает zero-day для macOS за $130 000 — но доказательств нет

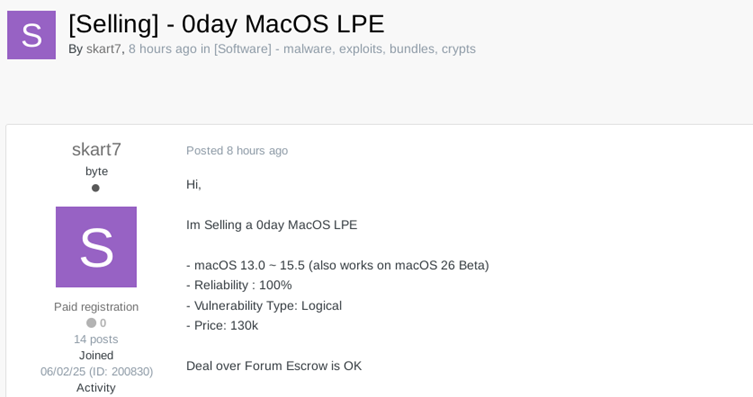
На одном из популярных подпольных форумов появился человек под ником #skart7, который утверждает, что у него есть эксплойт, позволяющий повысить права в macOS. По словам #skart7, с помощью уязвимости можно получить root-доступ, то есть полный контроль над системой. В том числе и на бета-версии macOS 26.

Цена вопроса — $130 000. Продавец даже готов воспользоваться эскроу-сервисом (то есть безопасной сделкой через посредника), чтобы показать серьёзность намерений.

Он утверждает, что эксплойт работает «на 100%» и охватывает версии от macOS 13.0 до 15.5 и выше.

Источник: gbhackers


Звучит тревожно, но есть нюанс: никакого доказательства в виде технической демонстрации или независимой проверки нет. Более того, сам #skart7 — персонаж в сообществе новый, с репутацией пока никак не связанный. Поэтому верить на слово ему никто не спешит.

Если уязвимость реальна, она может быть использована для атак на корпоративные сети, правительственные структуры и просто пользователей, хранящих конфиденциальные данные.

Особенно опасно то, что такие эксплойты могут комбинироваться с другими (например, для удалённого доступа) и давать полный контроль над системой.

Но пока что это просто заявление на хакерском форуме — без доказательств, без кода, без подтверждений. Так что эксперты призывают сохранять спокойствие, но не терять бдительности: обновлять macOS, следить за обновлениями безопасности и использовать надёжную защиту на устройствах.

В таких случаях лучше проявить скепсис, чем паниковать по неподтверждённой утечке.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru