



Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

Lazarus использует дырявый драйвер Dell для установки Windows-руткита

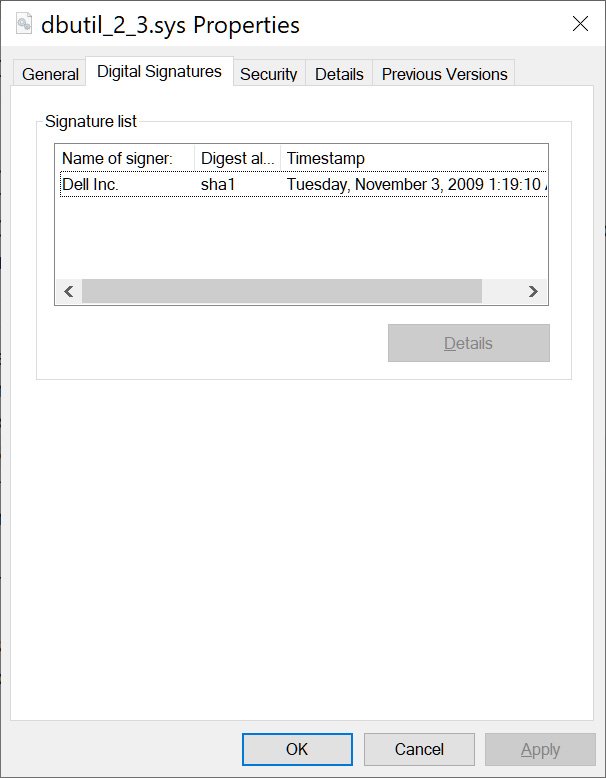
Знаменитая киберпреступная группировка Lazarus использовала интересный способ установки Windows-руткита в своих атаках. Северокорейские хакеры взяли на вооружение драйвер Dell (dbutil_2_3.sys) для доставки опасного вредоноса.

Всё начинается с целевого фишинга: соответствующие письма рассылаются интересующим Lazarus целям. В этой кампании злоумышленники атаковали преимущественно политических журналистов из Бельгии и экспертов в аэрокосмической области из Нидерландов.

По словам специалистов ESET, у группировки были две основные задачи — кибершпионаж и кража важных данных.

В качестве приманки Lazarus задействовала предложения работы (стандартный фишинговый приём). К письмам был прикреплён документ, который при открытии загружал шаблон с адреса, жёстко заданного в коде. Далее в дело вступали вредоносные загрузчики, дропперы, кастомные бэкдоры и т. п.

В ESET отметили, что наиболее интересным инструментом Lazarus в этих кампаниях стал руткит “FudModule“. Он использовал технику BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер) для эксплуатации бреши в драйвере Dell.

«Этот инструмент представляет собой модуль, работающий на уровне пользователя. Однако у него есть возможность читать и записывать в память ядра благодаря уязвимости CVE-2021-21551 в легитимном драйвере от Dell», — говорится в отчёте ESET.

«Стоит отметить, что это первая задокументированная эксплуатация этой бреши в реальных кибератаках. Злоумышленники затем используют возможность записи в память ядра для отключения ряда функциональных возможностей Windows, помогающих мониторить изменения в ОС».

Смысл вектора BYOVD заключается в загрузке вполне безобидного драйвера (часто подписанного и официального), но при этом содержащего известные уязвимости. Поскольку такие драйверы имеют подпись, ОС позволяет их установить.

После инсталляции атакующие могут задействовать соответствующий эксплойт — выполнить код или повысить права в системе. В этом случае Lazarus использовали CVE-2021-21551 в dbutil_2_3.sys для выхода на уровень ядра.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru