


Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

Исследователь взломал терминал оплаты за минуту через скрытый дебаг-порт

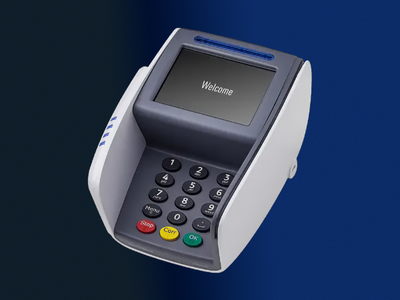
Исследователь обнаружил серьёзную уязвимость в платёжных терминалах Worldline Yomani XR, которые используются по всей Швейцарии — от кафе и магазинов до автосервисов. Оказалось, что получить полный контроль над устройством можно всего за минуту, если иметь к нему кратковременный физический доступ.

Хотя Yomani XR считается защищённым и «взломоустойчивым» устройством, на практике его сервисный порт предоставляет незащищённый root-доступ.

Любой, кто знает, где искать, может подключить простой кабель к скрытому разъёму и получить полноценный root shell без пароля и шифрования.

Как работает эксплойт

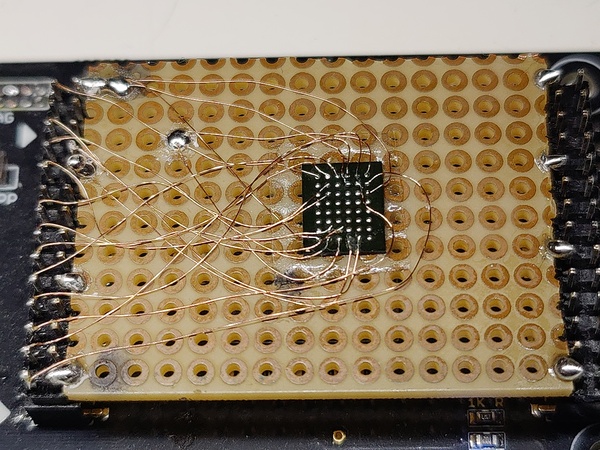
На первый взгляд терминал выглядит как обычное устройство: при включении никаких подозрительных признаков. Но внутри, под небольшой сервисной крышкой, исследователь нашёл непаяный дебаг-коннектор.

После подключения через последовательный интерфейс устройство показало обычный загрузочный лог Linux, а при вводе логина «root» — сразу предоставило доступ к консоли.


Ни пароля, ни защиты. С этого момента злоумышленник может внедрить вредоносную программу, перехватывать транзакции или использовать терминал как точку входа в корпоративную сеть.

Аппаратная защита не спасла

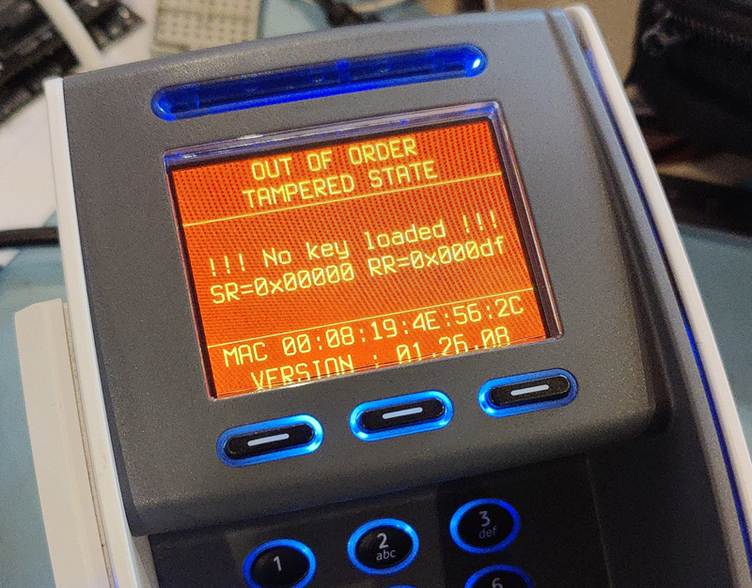
Интересно, что сам терминал технически выполнен на высоком уровне. В нём есть датчики вскрытия, механизмы обнаружения вмешательства и даже резервная батарея, поддерживающая защиту при отключении питания. Если кто-то пытается разобрать устройство, система автоматически выводит предупреждение «TAMPER DETECTED» и блокирует работу.

Однако эти меры не распространяются на дебаг-порт, который остаётся активным и незащищённым.

Что происходит под капотом

Анализ прошивки показал, что терминал использует два отдельных вычислительных ядра. Одно запускает «незащищённую» Linux-среду для работы сети и бизнес-логики, второе — зашифрованную и подписанную прошивку, которая отвечает за приём платежей и взаимодействие с картой.

Таким образом, напрямую украсть данные карты через root-доступ нельзя. Но злоумышленник всё равно может вмешаться в обновления, перехватывать сетевой трафик или внедрить бэкдор, который впоследствии будет использоваться для атак на защищённое ядро.


Пока нет подтверждений, что кто-то уже использовал эту уязвимость в реальных атаках. Однако исследователи предупреждают: риск остаётся высоким, особенно для устройств, расположенных в общественных местах.

Операторам терминалов рекомендуют:

  • проверить устройства на наличие сервисных разъёмов и следов вскрытия,
  • связаться с поставщиками, чтобы установить обновления, которые отключают дебаг-порт.

Компания Worldline уже уведомлена об уязвимости и, по сообщениям, исправила проблему в новых версиях прошивки. Но пока обновления не установлены повсеместно, под прочным корпусом терминала всё ещё скрыт неожиданный «чёрный ход».

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru