



Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Специалисты Proofpoint фиксируют атаки IcedID с использованием новых вариантов загрузчика — Lite и Forked. Сам троян тоже претерпел изменения, потеряв функциональность, необходимую для банковского фрода.

По данным ИБ-компании, модифицированный IcedID распространяют три криминальные группы, не считая брокеров доступа к взломанным сетям. В Proofpoint полагают, что изменения вызваны сменой способа заработка: банковские мошенники решили заняться доставкой полезной нагрузки — к примеру, шифровальщиков.

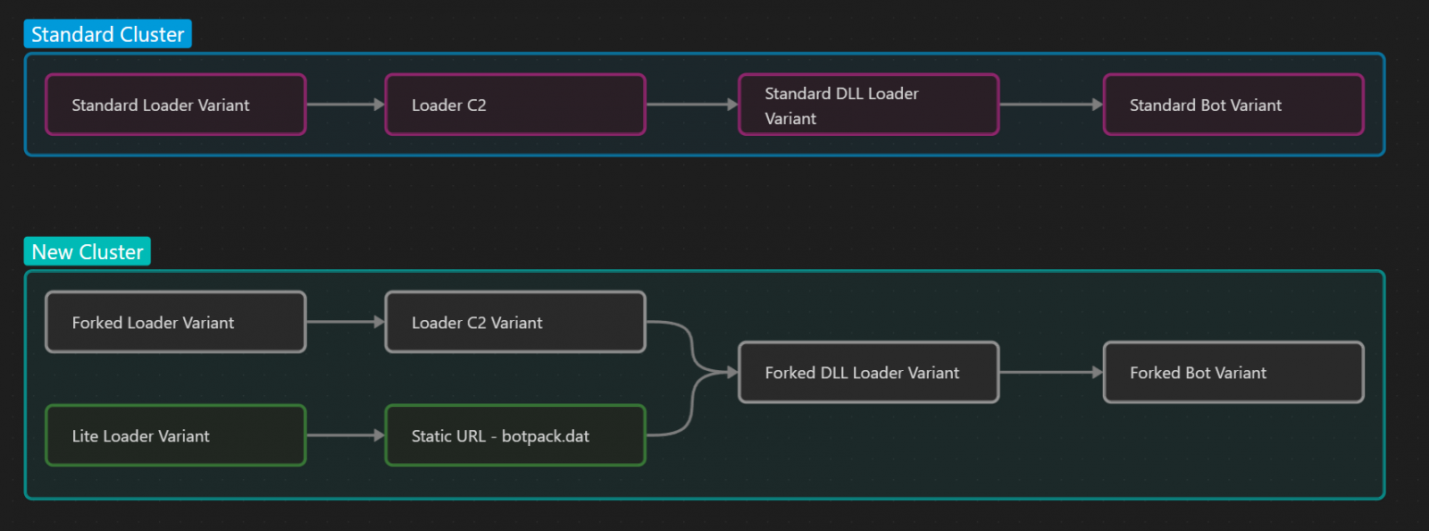
Остальные поклонники банкера продолжают пользоваться стандартной версией, почти не изменившейся с 2017 года. В этом виде зловред, согласно описанию экспертов, прибывает на машину как начальный загрузчик, который запрашивает с сервера DLL-лоадер, и тот уже доставляет бот IcedID.

Вариант Lite впервые всплыл в ходе ноябрьских атак Emotet; он загружался в систему как пейлоад второй ступени. Загрузчик Forked появился позже, в феврале; по поведению он схож со стандартной версией, но использует другой тип файла (не DLL, а COM Server) и содержит дополнительный код для расшифровки строк и доменных имен, поэтому пейлоад увеличился на 12 Кбайт.

Загрузчик Lite по сравнению с ним легче, всего 20 Кбайт, так как он не выводит информацию о зараженном хосте на C2-сервер. Профилирование за него выполняет Emotet.

Оба варианта доставляют один и тот же IcedID-бот с сильно урезанной функциональностью — версию Forked без веб-инжектов, AiTM и возможности бэкконнекта. За счет этого размер файла сократился на 64 Кбайт.


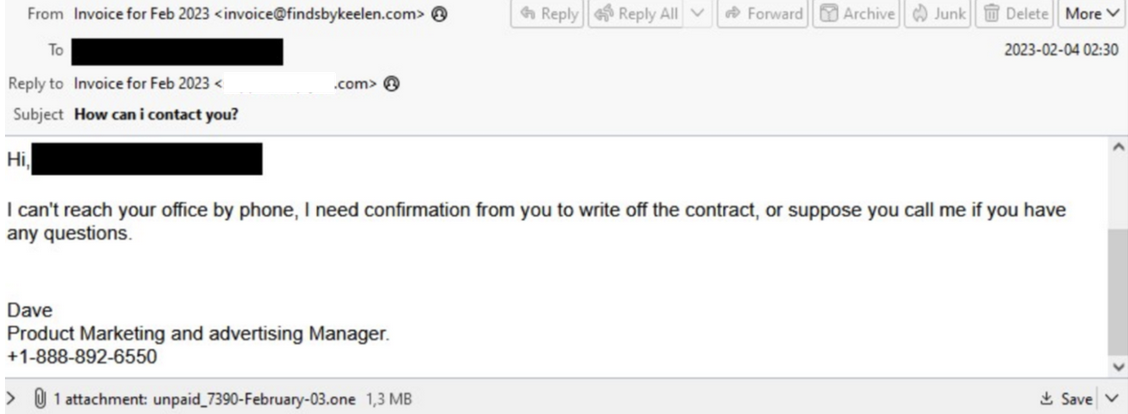
В феврале злоумышленники распространяли Forked-вариант через персонализированные спам-письма с вложением OneNote, якобы содержащим инвойс. При открытии исполнялся файл HTA, запускающий PowerShell-команду на загрузку IcedID с удаленного сервера. Одновременно жертве отображался маскировочный документ PDF.


В конце февраля были зафиксированы спам-рассылки, использующие форму уведомления о нарушении американского закона о безопасности дорожного движения и автотранспорта, а также поддельные письма от имени Управления США по надзору за качеством продовольствия и медикаментов (FDA). В обоих случаях целью являлся засев Forked-версии IcedID.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru