



Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Ботоводы Emotet решили последовать новой моде и теперь раздают своего трояна через файлы Microsoft OneNote в надежде, что уловка поможет повысить отдачу от вредоносных рассылок.

Ранее в этом месяце Emotet распространяли прежним способом — с помощью документов Word с вредоносным макросом. Поскольку Microsoft теперь автоматом блокирует такой контент в загружаемых из Сети документах Office, традиционная спам-кампания, видимо, не оправдала ожиданий злоумышленников, и они перешли на более перспективный формат вложений.

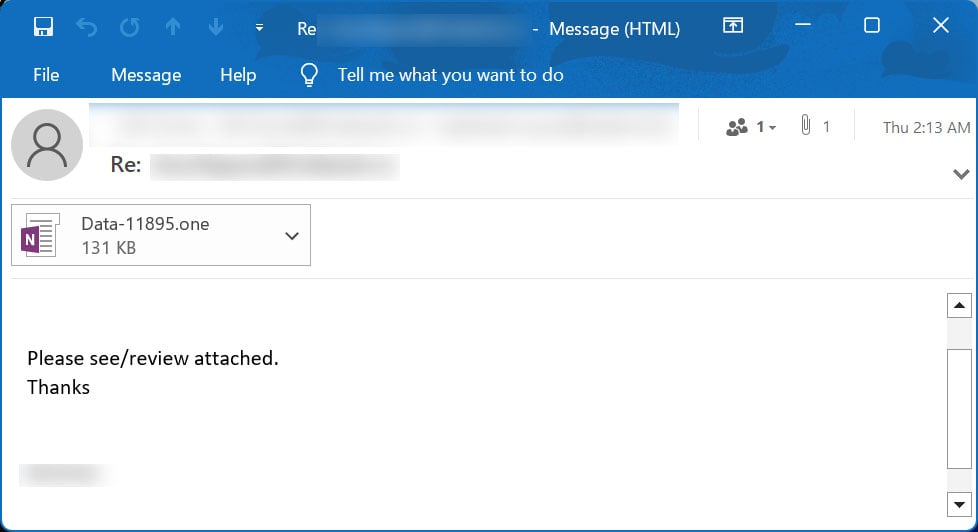
Оформление вредоносных сообщений осталось прежним: они выполнены как продолжение деловой переписки, некогда украденной из ящика жертвы заражения. Вложения в такие письма обычно выдаются за руководство, инвойс, список выполненных работ и т. п.


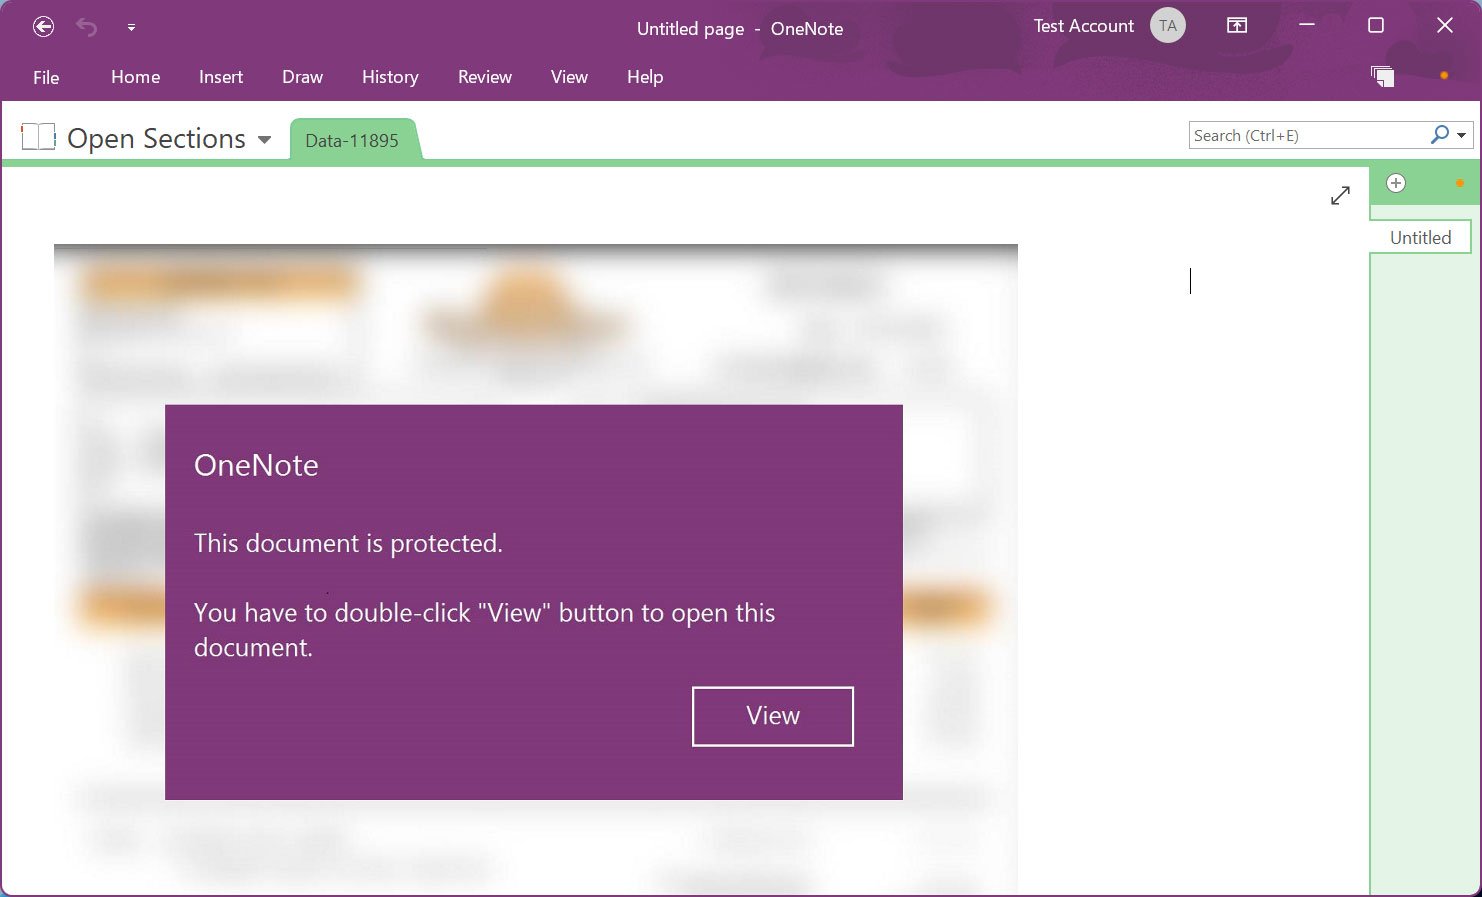
Для корректного отображения документа OneNote получателю предлагается дважды нажать в окне кнопку View, под которой спрятан вредоносный VBScript-файл (click.wsf). В этом файле содержится сильно обфусцированный скрипт, загружающий целевую DLL со стороннего сервера.


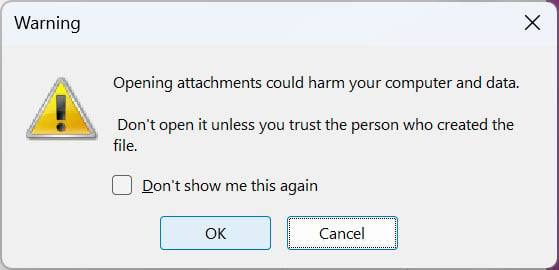
Полезная нагрузка сохраняется в папке временных файлов и запускается на исполнение с помощьюregsvr32.exe. При попытке запуска встроенного файла OneNote выводит предупреждение, однако практика показывает, что в таких случаях многие пользователи жмут OK.


Распространяемый в рамках данной спам-кампании вариант Emotet ворует контакты и письма жертвы и подключается к C2-серверу в ожидании команд. Дополнительных вредоносных загрузок пока не обнаружено.

В этом году эксперты фиксируют рост популярности OneNote у киберкриминала. Увеличение количества злоупотреблений заставило Microsoft задуматься над защитой от новой угрозы. В качестве временной меры Windows-админам рекомендуется заблокировать или ограничить запуск встроенных файлов для OneNote с помощью групповых политик.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru