



Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Ботоводы Emotet решили последовать новой моде и теперь раздают своего трояна через файлы Microsoft OneNote в надежде, что уловка поможет повысить отдачу от вредоносных рассылок.

Ранее в этом месяце Emotet распространяли прежним способом — с помощью документов Word с вредоносным макросом. Поскольку Microsoft теперь автоматом блокирует такой контент в загружаемых из Сети документах Office, традиционная спам-кампания, видимо, не оправдала ожиданий злоумышленников, и они перешли на более перспективный формат вложений.

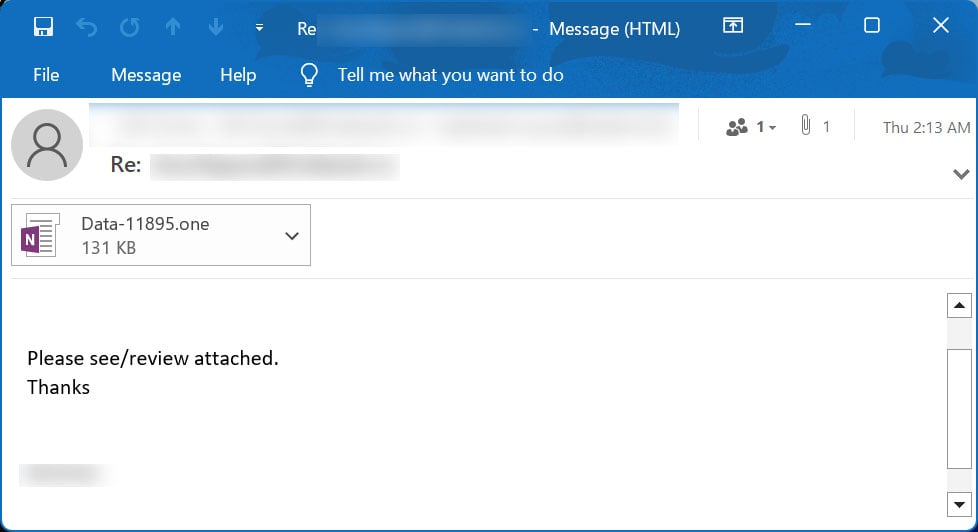
Оформление вредоносных сообщений осталось прежним: они выполнены как продолжение деловой переписки, некогда украденной из ящика жертвы заражения. Вложения в такие письма обычно выдаются за руководство, инвойс, список выполненных работ и т. п.


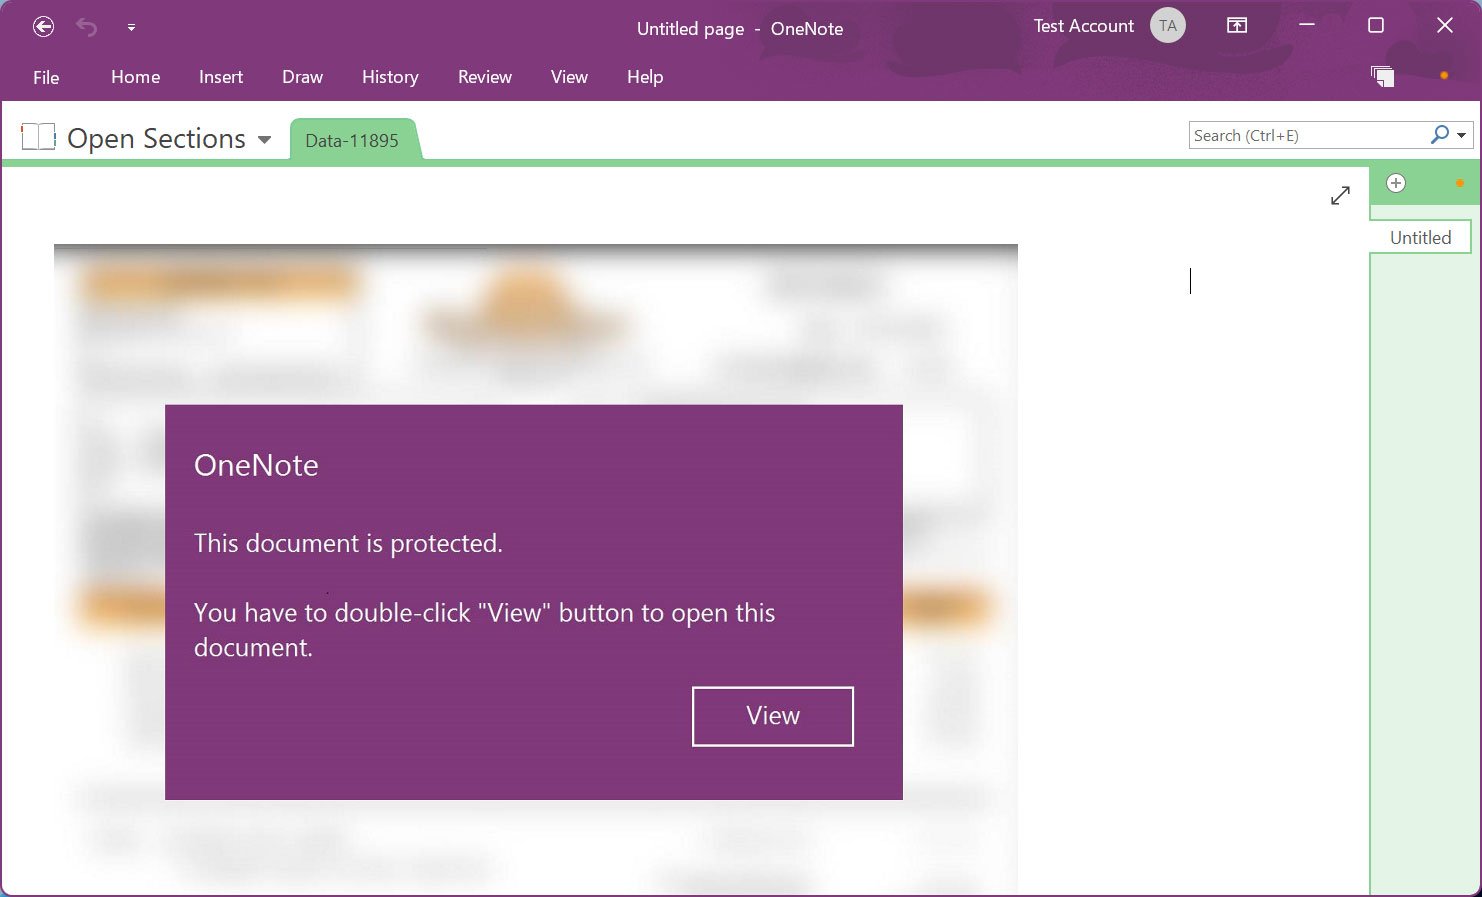
Для корректного отображения документа OneNote получателю предлагается дважды нажать в окне кнопку View, под которой спрятан вредоносный VBScript-файл (click.wsf). В этом файле содержится сильно обфусцированный скрипт, загружающий целевую DLL со стороннего сервера.


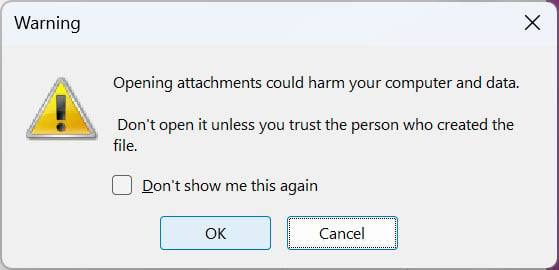
Полезная нагрузка сохраняется в папке временных файлов и запускается на исполнение с помощьюregsvr32.exe. При попытке запуска встроенного файла OneNote выводит предупреждение, однако практика показывает, что в таких случаях многие пользователи жмут OK.


Распространяемый в рамках данной спам-кампании вариант Emotet ворует контакты и письма жертвы и подключается к C2-серверу в ожидании команд. Дополнительных вредоносных загрузок пока не обнаружено.

В этом году эксперты фиксируют рост популярности OneNote у киберкриминала. Увеличение количества злоупотреблений заставило Microsoft задуматься над защитой от новой угрозы. В качестве временной меры Windows-админам рекомендуется заблокировать или ограничить запуск встроенных файлов для OneNote с помощью групповых политик.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru