Проведенный в CYFIRMA анализ Android-зловреда GhostGrab показал, что это гибридная угроза. Новый модульный троян крадет ключи от банковских счетов и вдобавок использует ресурсы жертвы для добычи монеро.
Новобранец очень цепок, всегда работает в фоне и умело уклоняется от обнаружения и системных попыток прибить его процессы. Для получения команд и отправки украденного он обращается к Firebase.
Атака начинается с JavaScript-редиректа на сайте kychelp[.]live (домен был зарегистрирован в начале лета). При перенаправлении браузера автоматом происходит загрузка дроппера, замаскированного как BOM FIXED DEPOSIT.apk (результат VirusTotal на 28 октября — 26/61).
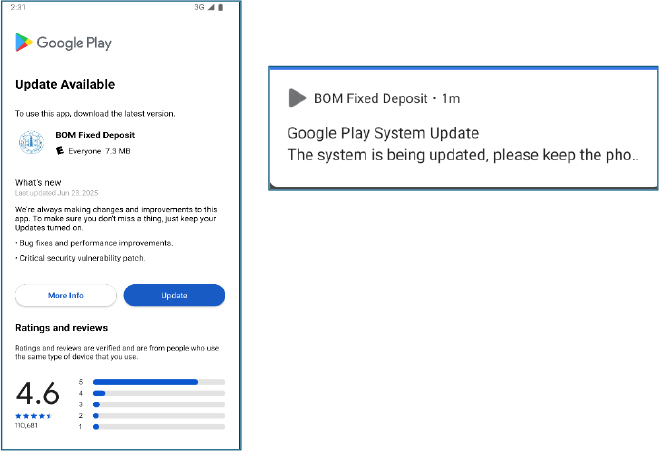
В поддержку иллюзии при установке жертве выводится интерфейс обновления, копирующий стиль Google Play. Успешно внедрившись, вредонос запрашивает разрешение на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES) для беспрепятственного развертывания модуля банковского стилера.
Чтобы обеспечить себе постоянное присутствие в системе, дроппер выводит на экран уведомление и закрепляет его, инициируя запуск службы переднего плана.
Банковский модуль GhostGrab (детектируют 10 антивирусов из 66 на VirusTotal) вначале выполняет профилирование зараженного устройства, в частности, выясняет номер телефона и имя провайдера связи.
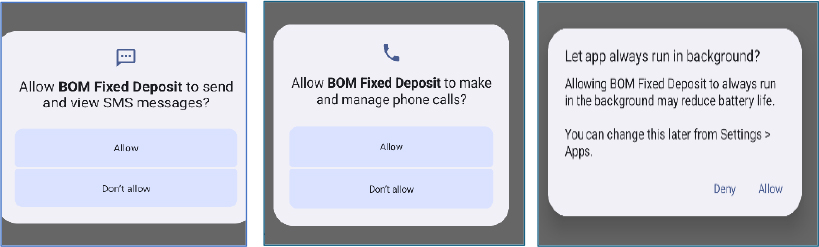
Он также запрашивает множество разрешений, в том числе доступ к СМС (для перехвата одноразовых кодов и уведомлений банков) и телефонной связи (для перевода звонков своему оператору и выполнения USSD-команд).
Чтобы беспрепятственно работать в фоне, зловред просится в список исключений по энергосбережению, скрывает свою иконку и использует механизмы автоматического перезапуска по системным событиям (перезагрузка ОС, изменение состояния экрана, возможность установления соединений).
Банкер также умеет выуживать интересующую его информацию с помощью фишинговых страниц. Заготовки вшиты в код и поочередно отображаются через WebView.
Вначале у жертвы запрашивают полное имя, уникальный идентификатор карты, номер счета — якобы для завершения процедуры KYC. После ввода ее попросят предоставить все данные дебетовой карты или учетки для доступа к системе ДБО.
Мониторинг заполнения фальшивых форм и вывод содержимого осуществляются с помощью JavaScript-сценария. Украденная информация направляется прямиком в Firebase и, как оказалось, хранится там в незашифрованном виде в общедоступной базе данных.
Для управления резидентным зловредом используются возможности Firebase Cloud Messaging: команды подаются в виде пуш-уведомлений.
Когда устройство жертвы заблокировано, GhostGrab может загрузить со стороннего сервера зашифрованный криптомайнер (libmine-arm64.so). Этот модуль тоже работает в фоне, используя монеро-кошелек, адрес которого жестко прописан в коде дроппера.