



Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Троян Emotet пытается обойти защиту с помощью файлов Microsoft OneNote

Ботоводы Emotet решили последовать новой моде и теперь раздают своего трояна через файлы Microsoft OneNote в надежде, что уловка поможет повысить отдачу от вредоносных рассылок.

Ранее в этом месяце Emotet распространяли прежним способом — с помощью документов Word с вредоносным макросом. Поскольку Microsoft теперь автоматом блокирует такой контент в загружаемых из Сети документах Office, традиционная спам-кампания, видимо, не оправдала ожиданий злоумышленников, и они перешли на более перспективный формат вложений.

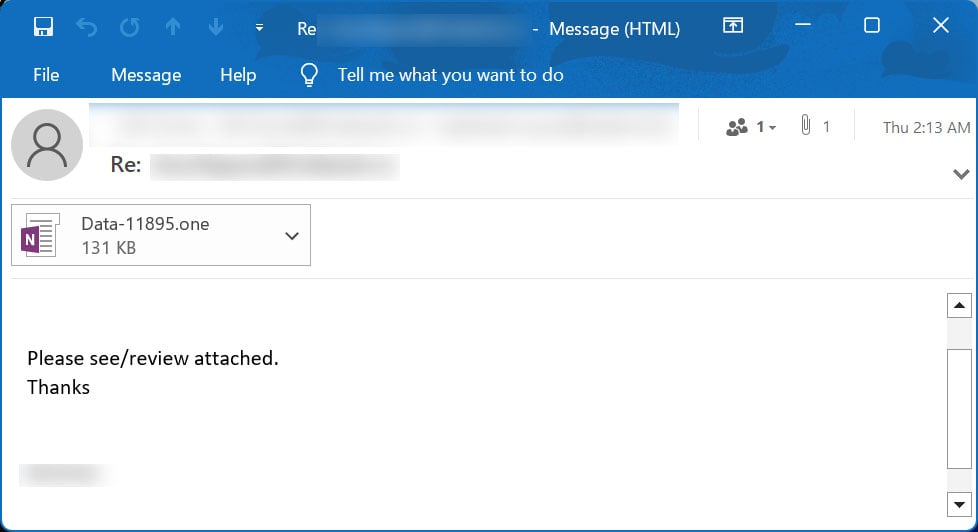
Оформление вредоносных сообщений осталось прежним: они выполнены как продолжение деловой переписки, некогда украденной из ящика жертвы заражения. Вложения в такие письма обычно выдаются за руководство, инвойс, список выполненных работ и т. п.


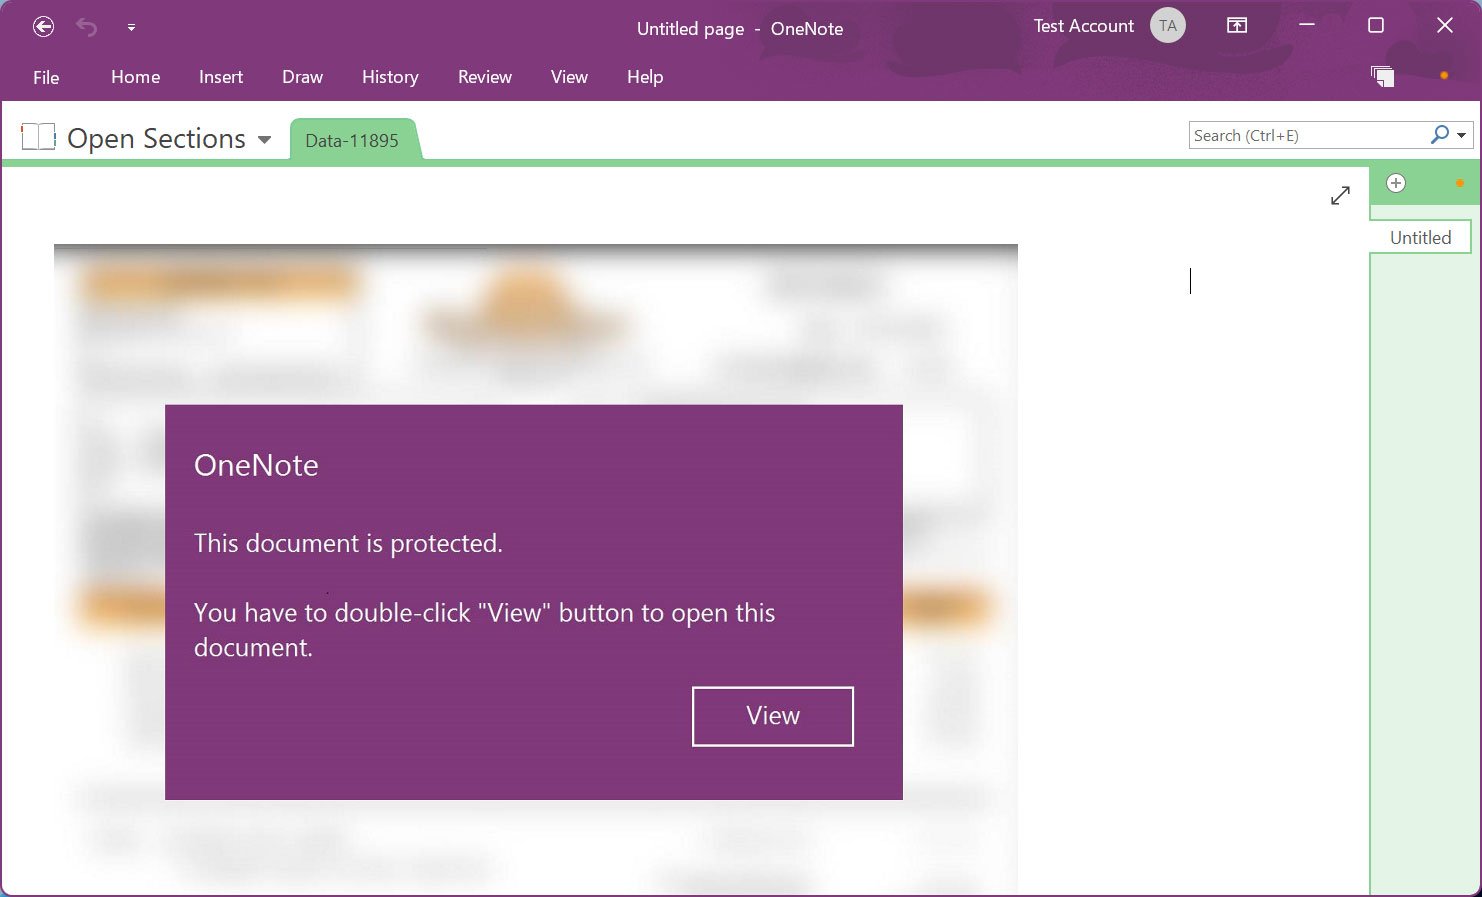
Для корректного отображения документа OneNote получателю предлагается дважды нажать в окне кнопку View, под которой спрятан вредоносный VBScript-файл (click.wsf). В этом файле содержится сильно обфусцированный скрипт, загружающий целевую DLL со стороннего сервера.


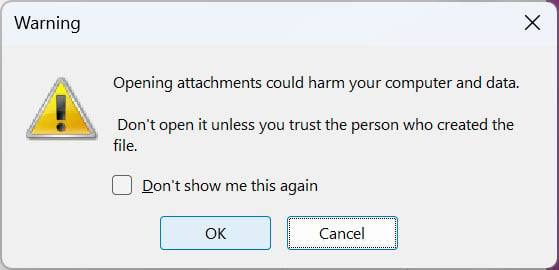
Полезная нагрузка сохраняется в папке временных файлов и запускается на исполнение с помощьюregsvr32.exe. При попытке запуска встроенного файла OneNote выводит предупреждение, однако практика показывает, что в таких случаях многие пользователи жмут OK.


Распространяемый в рамках данной спам-кампании вариант Emotet ворует контакты и письма жертвы и подключается к C2-серверу в ожидании команд. Дополнительных вредоносных загрузок пока не обнаружено.

В этом году эксперты фиксируют рост популярности OneNote у киберкриминала. Увеличение количества злоупотреблений заставило Microsoft задуматься над защитой от новой угрозы. В качестве временной меры Windows-админам рекомендуется заблокировать или ограничить запуск встроенных файлов для OneNote с помощью групповых политик.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru