



Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Эксперты Akamai Technologies выявили проксиджекинг-кампанию, нацеленную на уязвимые SSH-серверы. Получив удаленный доступ к системе, взломщики запускают Docker-службу, которая расшаривает интернет-канал жертвы между пирами коммерческой прокси-сети.

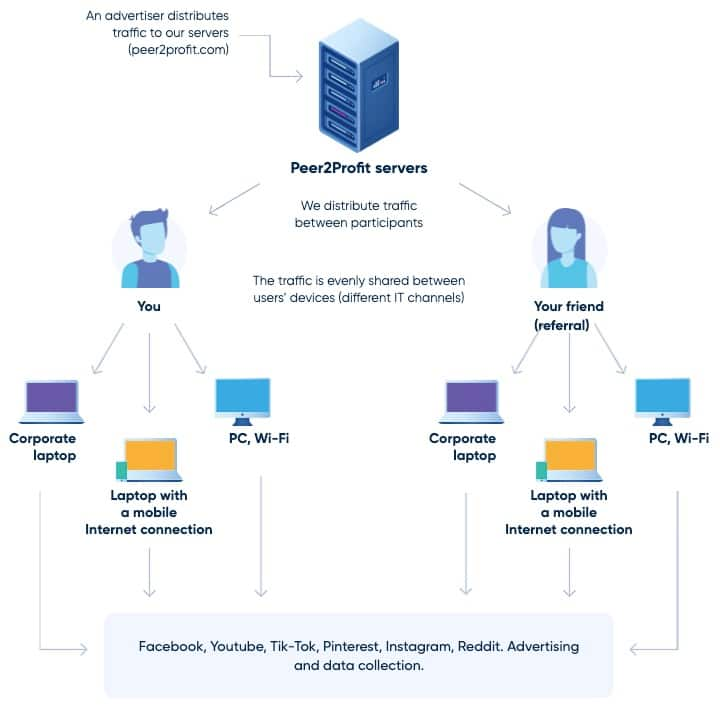
Исследователи отмечают, что в отличие от криптоджекинга такие атаки более незаметны: они значительно меньше загружают ресурсы, снижая риск обнаружения. Цель в обоих случаях ясна: получение финансовой выгоды, только проксиджекеры используют не компьютерные мощности, а лишнюю пропускную способность жертвы, за что получают вознаграждение от владельца прокси-сервиса — такого как Peer2Profit или Honeygain.

Услуги проксирования трафика вполне легальны, ими часто пользуются, к примеру, рекламодатели. Участники прокси-сетей, на основе которых строятся такие сервисы, добровольно устанавливают на свои машины специализированный софт (proxyware), позволяющий делиться неиспользуемой пропускной способностью с другими устройствами.


К сожалению, такие инструменты и сервисы не застрахованы от абьюзов. Злоумышленники давно используют прокси для сокрытия источника вредоносного трафика и с охотой покупают услуги, обеспечивающие подобную анонимность.

В ходе проксиджекинг-кампании, попавшей на радары Akamai, взломщики после угона сервера устанавливали обфусцированный Bash-скрипт. При активации он ищет и завершает конкурирующие процессы, а затем запускает Docker-сервис для расшаривания интернет-доступа жертвы.

Анализ показал, что все необходимые зависимости вредонос получает со скомпрометированного веб-сервера, в том числе Curl-инструмент командной строки, замаскированный под файл CSS (csdark.css). Примечательно, что на этом сервере был также найден криптомайнер, то есть его дополнительно использовали для добычи цифровой валюты.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru