



Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

Криптоджекеры атакуют Linux-системы троянизированной версией OpenSSH

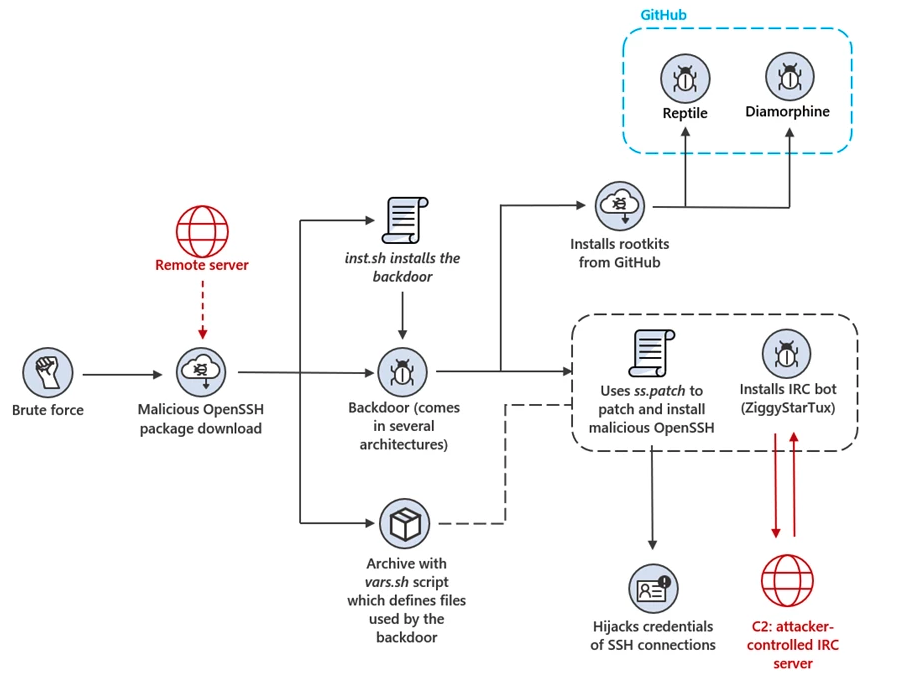
В новой кампании криптоджекинга злоумышленники взламывают доступные из Сети Linux- и IoT-устройства. Для получения доступа используется брутфорс, после чего атакующие разворачивают троянизированную версию OpenSSH.

На новую серию атак обратили внимание специалисты Microsoft. В отчёте исследователи отмечают:

«Криптоджекеры задействуют хуки для перехвата паролей и ключей SSH. Одинаковый подход используется как на клиенте, так и на сервере. Кроме того, у злоумышленников появляется возможность входить в систему с правами root и скрывать своё присутствие в системе».

Шелл-скрипт бэкдора запускается параллельно с вредоносным бинарником OpenSSH и добавляет два открытых ключа в файл authorized_keys. Это нужно атакующим для постоянного SSH-доступа.

Следующим этапом киберпреступники собирают информацию о системе и устанавливают LKM-руткиты с открытым исходным кодом — Reptile и Diamorphine, которые максимально скрывают вредоносную активность в системе.

Бэкдор также используется для удаления майнеров-конкурентов: добавляются новые правила iptables и соответствующая информация в /etc/hosts, чтобы заблокировать трафик на IP конкурирующих майнеров.

Поскольку в ходе атаки разворачивается IRC-бот ZiggyStarTux, исследователи сделали вывод, что атакующие нацелены и на DDoS.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru