


BitLocker в Windows 11 ускорили на уровне железа и CPU

BitLocker в Windows 11 ускорили на уровне железа и CPU

BitLocker в Windows 11 ускорили на уровне железа и CPU

Microsoft начала внедрять аппаратное ускорение BitLocker в Windows 11 — решение, которое должно одновременно подтянуть производительность и повысить уровень защиты данных. Напомним, BitLocker — это встроенный в Windows механизм полного шифрования диска.

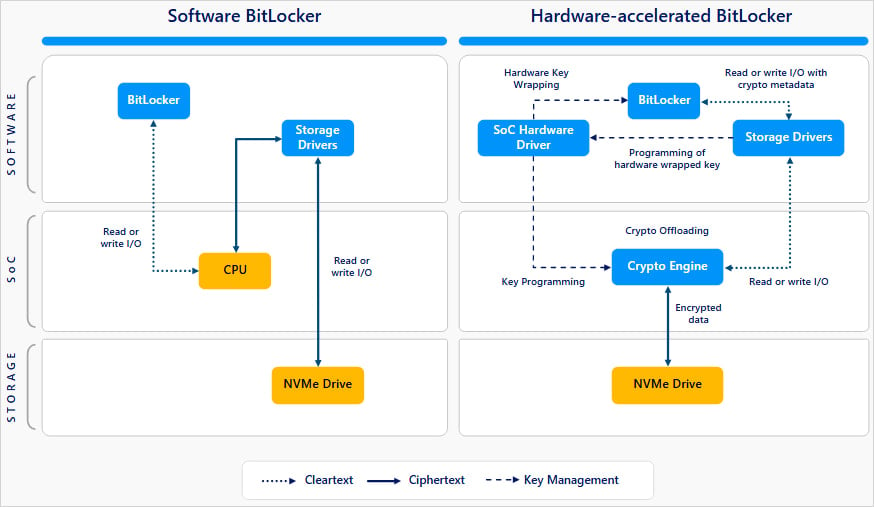
Обычно он работает так: ключи хранятся в TPM, а все криптографические операции выполняются на уровне процессора.

Раньше этого было достаточно, но с ростом производительности NVMe-накопителей шифрование всё чаще стало заметно «отъедать» ресурсы — особенно в играх, при монтаже видео и в других тяжёлых сценариях.

Теперь Microsoft решила переложить основную нагрузку с CPU на железо. В новой версии BitLocker массовые криптографические операции могут выполняться напрямую на компонентах SoC (System-on-a-Chip) — через аппаратные модули безопасности (HSM) и доверенные среды выполнения (TEE). В результате снижается нагрузка на процессор и ускоряется работа системы в целом.

По данным Microsoft, при аппаратном ускорении BitLocker потребляет примерно на 70% меньше CPU-циклов на операцию ввода-вывода по сравнению с программным вариантом. Конкретные цифры, конечно, зависят от железа, но разница заметная.


Есть и бонус по безопасности. Ключи шифрования теперь лучше изолированы от процессора и оперативной памяти, что снижает риски атак на CPU и память. В Microsoft прямо говорят, что в перспективе это позволит полностью убрать BitLocker-ключи из зоны доступа CPU и RAM, оставив их под защитой специализированного «железа» и TPM.

Аппаратно ускоренный BitLocker включается автоматически — при условии, что система его поддерживает. Речь идёт о Windows 11 версии 24H2 (с установленными сентябрьскими обновлениями) и Windows 11 25H2, NVMe-накопителе и процессоре с поддержкой криптографического оффлоада. По умолчанию используется алгоритм XTS-AES-256.

Первыми поддержку получат корпоративные системы Intel vPro на процессорах Intel Core Ultra Series 3 (Panther Lake). В дальнейшем Microsoft обещает добавить и другие SoC-платформы.

Проверить, какой режим BitLocker используется на конкретном устройстве, можно командой manage-bde -status — в параметре Encryption Method будет указано, используется ли аппаратное ускорение.

При этом BitLocker всё ещё может откатиться к программному режиму. Это происходит, если вручную заданы неподдерживаемые алгоритмы или размеры ключей, если так требуют корпоративные политики, либо если включён FIPS-режим, а платформа не поддерживает сертифицированный криптооффлоад.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru