



Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

Злоумышленники угоняют серверы SSH, приобщая их к прокси-сети

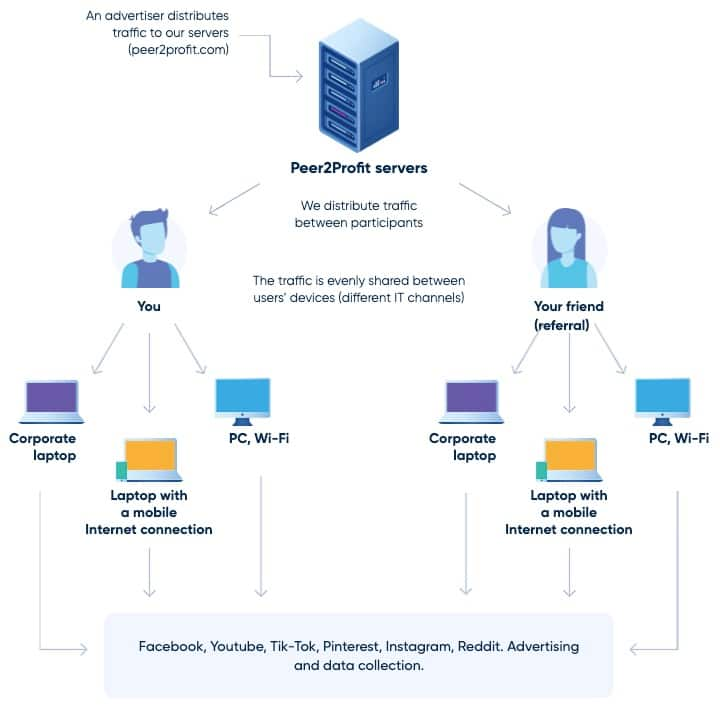
Эксперты Akamai Technologies выявили проксиджекинг-кампанию, нацеленную на уязвимые SSH-серверы. Получив удаленный доступ к системе, взломщики запускают Docker-службу, которая расшаривает интернет-канал жертвы между пирами коммерческой прокси-сети.

Исследователи отмечают, что в отличие от криптоджекинга такие атаки более незаметны: они значительно меньше загружают ресурсы, снижая риск обнаружения. Цель в обоих случаях ясна: получение финансовой выгоды, только проксиджекеры используют не компьютерные мощности, а лишнюю пропускную способность жертвы, за что получают вознаграждение от владельца прокси-сервиса — такого как Peer2Profit или Honeygain.

Услуги проксирования трафика вполне легальны, ими часто пользуются, к примеру, рекламодатели. Участники прокси-сетей, на основе которых строятся такие сервисы, добровольно устанавливают на свои машины специализированный софт (proxyware), позволяющий делиться неиспользуемой пропускной способностью с другими устройствами.


К сожалению, такие инструменты и сервисы не застрахованы от абьюзов. Злоумышленники давно используют прокси для сокрытия источника вредоносного трафика и с охотой покупают услуги, обеспечивающие подобную анонимность.

В ходе проксиджекинг-кампании, попавшей на радары Akamai, взломщики после угона сервера устанавливали обфусцированный Bash-скрипт. При активации он ищет и завершает конкурирующие процессы, а затем запускает Docker-сервис для расшаривания интернет-доступа жертвы.

Анализ показал, что все необходимые зависимости вредонос получает со скомпрометированного веб-сервера, в том числе Curl-инструмент командной строки, замаскированный под файл CSS (csdark.css). Примечательно, что на этом сервере был также найден криптомайнер, то есть его дополнительно использовали для добычи цифровой валюты.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru