



Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

В мае специалисты VMware зафиксировали рост активности, связанной с атаками TrueBot. Как оказалось, операторы трояна вновь сменили способ его доставки и теперь используют скрытую загрузку через браузер, выдавая вредоноса за обновление Google Chrome.

По данным экспертов, троянский загрузчик TrueBot, ассоциируемый с преступной группой Silence, активен в интернете как минимум с 2017 года. Он применяется в основном в атаках на банки и другие финансовые институты, реже — на образовательные учреждения.

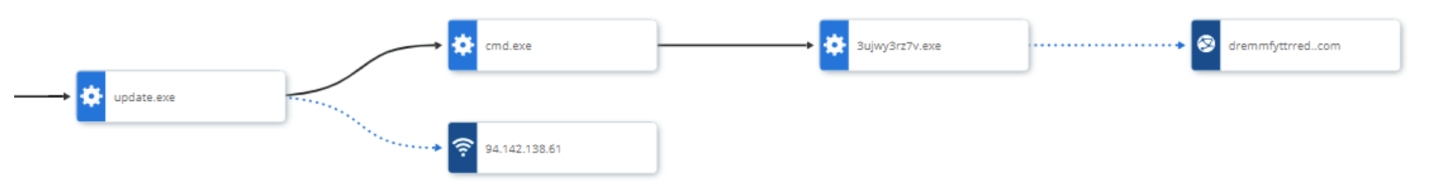
В прошлом месяце злоумышленники раздавали зловреда в виде файлов update.exe и chrome.exe в надежде, что пользователи браузера Google разрешат исполнение. Судя по IoC, приведенным в блог-записи VMware, на настоящий момент замаскированный таким образом экзешник пока не детектится.

При запуске вредонос прежде всего ищет признаки наличия EDR и антивирусов. Если угрозы нет, он подключается к C2-серверу (российский IP и ранее использовался в атаках TrueBot) и загружает пейлоад второй ступени (3ujwy2rz7v.exe, уровень детектирования на 5 июня — 30/69), запуск которого осуществляется с помощью утилиты командной строки Windows.

Второй исполняемый файл устанавливает связь со своим C2 и выполняет различные действия в системе: получает дампы LSASS, перечисляет запущенные процессы, ворует и выводит конфиденциальную информацию.


Ботоводы долгое время распространяли TrueBot, проводя целевые имейл-рассылки. В прошлом году они опробовали эксплойт CVE-2022-31199 для Netwrix Auditor, а также USB-червя Raspberry Robin в качестве вектора доставки.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru