



В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

В целевых атаках всплыл еще один вредоносный драйвер ядра Windows

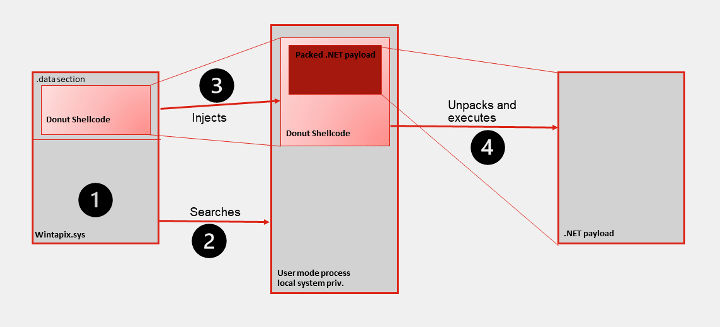
Вредонос, которого в Fortinet нарекли WINTAPIX, работает как дроппер: использует встроенный шелл-код для извлечения и запуска целевой полезной нагрузки — написанного на .NET бэкдора.

Проведенное исследование показало, что зловред WinTapix.sys (отсюда и кодовое имя) используется в целевых атаках как минимум с середины 2020 года. Такой инструмент, как драйвер режима ядра, позволяет злоумышленникам отключить защиту Windows и получить привилегированный доступ к хосту.

Образцы WinTapix.sys снабжены недействительной подписью, то есть их запуск, видимо, требует загрузки легитимного (и уязвимого) драйвера. В противном случае сработает блокировка, введенная Microsoft еще в 2020 году.

После загрузки вредонос внедряет свой шелл-код в запущенный 32-битный процесс режима пользователя (список табу: wininit.exe, csrss.exe, smss.exe, services.exe, winlogon.exe, lsass.exe). Он также регистрирует свой сервис и создает записи в реестре, чтобы обеспечить себе автозапуск в безопасном режиме (Safe Boot).

Встроенный шелл-код, как выявил анализ, создан с использованием opensource-проекта Donut. Извлекаемый .NET-пейлоад расшифровывается и сохраняется в файл. Вредоносная программа наделена функциями бэкдора (выполнение команд, загрузка-выгрузка файлов) и умеет работать как прокси, в том числе с использованием RDP.

Примечательно, что данный зловред способен работать лишь на серверах IIS. Там, где нет этого софта, происходит крах.


Каким образом распространяется WINTAPIX, не установлено; исследователи не исключают, что для этого могут использоваться прошлогодние уязвимости Microsoft Exchange, популярные у киберкриминала. Согласно данным телеметрии, злоумышленников в основном интересуют цели на Ближнем Востоке.

Преимущества использования драйвера ядра оценили также вымогатели BlackCat. Цепочка заражения шифровальщика теперь включает ktgn.sys — обновленный вариант POORTRY, подписанный украденным или слитым сертификатом. По данным Trend Micro, скомпрометированные сертификаты разработчика уже отозваны.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru