



Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

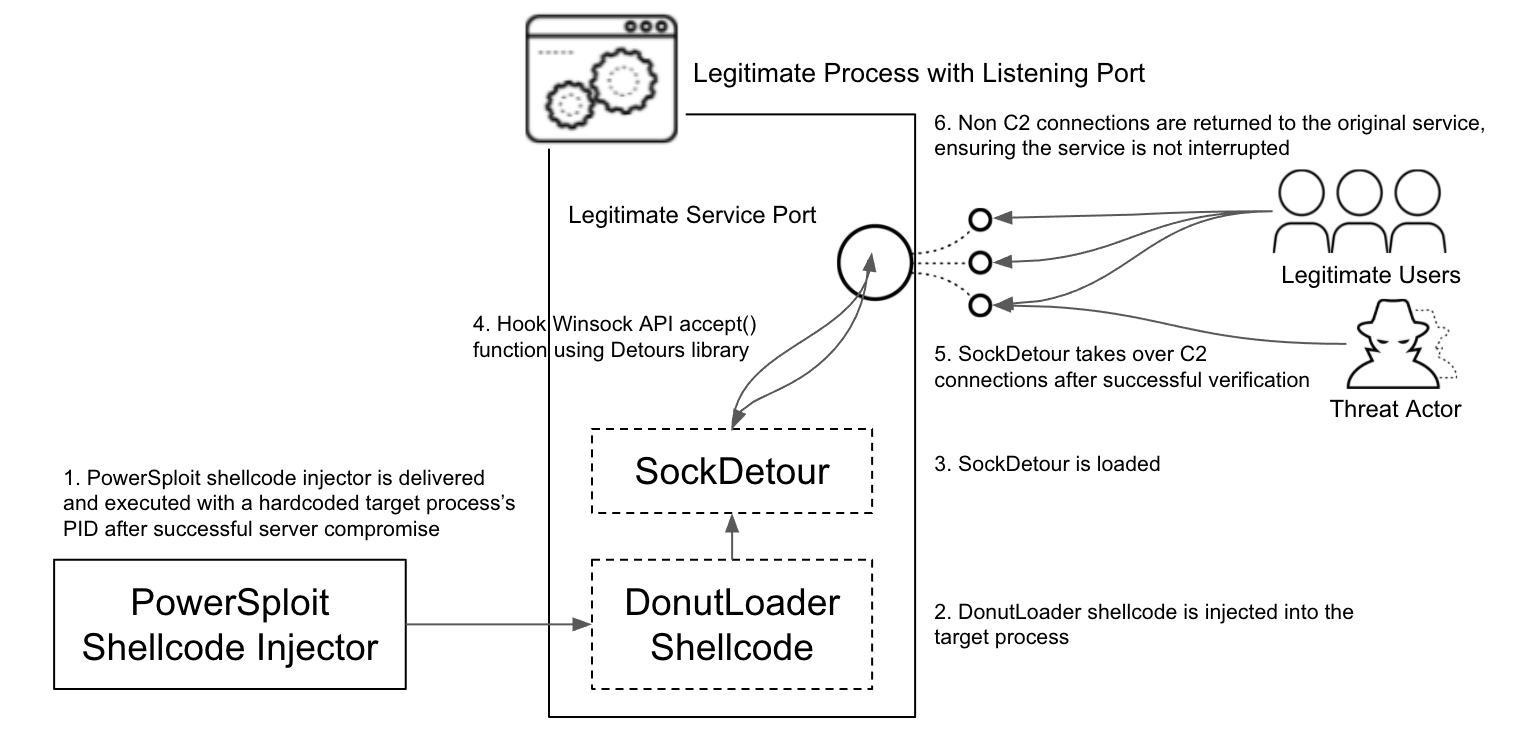
При разборе летних атак в рамках APT-кампании с кодовым именем TiltedTemple эксперты Palo Alto Network выявили новый бэкдор, используемый в качестве резерва. Зловреда SockDetour трудно обнаружить: он работает только в памяти, а для связи с C2 использует сокеты легитимных процессов.

По данным Palo Alto, кастомный вредонос используется в целевых атаках как минимум с июля 2019 года и ни разу не обновлялся. Подвергнутый анализу образец (64-битный PE) был обнаружен на Windows-сервере местного подрядчика Минобороны США. Как потом выяснилось, те же злоумышленники пытались атаковать трех других военных подрядчиков в этой стране.

В целевую систему SockDetour попадает через эксплойт (CVE-2021-40539 или CVE-2021-44077 для продуктов Zoho ManageEngine). Загрузка бэкдора осуществляется с внешнего FTP-сервера — взломанного хранилища QNAP NAS, уязвимости которого любят использовать операторы шифровальщиков.

Чтобы его не заметили, зловред внедряется в память запущенного легитимного процесса (для конвертации в шелл-код используется рамочный opensource-генератор Donut). Процесс-донор, видимо, задается оператором SockDetour: в обнаруженных сэмплах ID были жестко прописаны в коде.

Канал шифрованной связи с C2 вредонос организует, используя уже открытые сокетные соединения — ставит хук на функцию Winsock accept() с помощью библиотеки Microsoft Detours (позволяет перехватывать вызовы API-функций в Windows).


Единственной задачей SockDetour, насколько удалось определить, является загрузка DLL подключаемого модуля. Этот пейлоад весом не более 5 Мбайт тоже не оставляет на машине никаких следов в виде файлов и незаметно общается со своим сервером, угоняя сокет донорского процесса. Образцов плагина аналитики не нашли, и его назначение пока неизвестно.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru