



В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

Код демонстрационного эксплойта для двух уязвимостей, известных под общим именем ProxyNotShell, появился в общем доступе в Сети. Поскольку патчи готовы с начала ноября, всем рекомендуется установить вышедшие обновления.

Бреши получили идентификаторы CVE-2022-41082 и CVE-2022-41040 и затрагивают версии Microsoft Exchange Server 2013, 2016 и 2019. В случае эксплуатации атакующий может повысить привилегии и запустить PowerShell-скрипт на уровне системы.

Известно, что с выходом ноябрьского набора патчей Microsoft закрыла дыру ProxyNotShell, хотя она эксплуатировалась в реальных кибератаках как минимум с сентября 2022 года. Теперь исследователь под ником Janggggg опубликовал код эксплойта proof-of-concept (PoC), который злоумышленники использовали для взлома серверов Exchange.

Уилл Дорманн из ANALYGENCE протестировал PoC и подтвердил его актуальность — с его помощью легко взламываются Exchange Server 2016 и 2019. Специалист также добавил, что код требует небольшой доработки, чтобы он смог использоваться для атак на Exchange Server 2013.

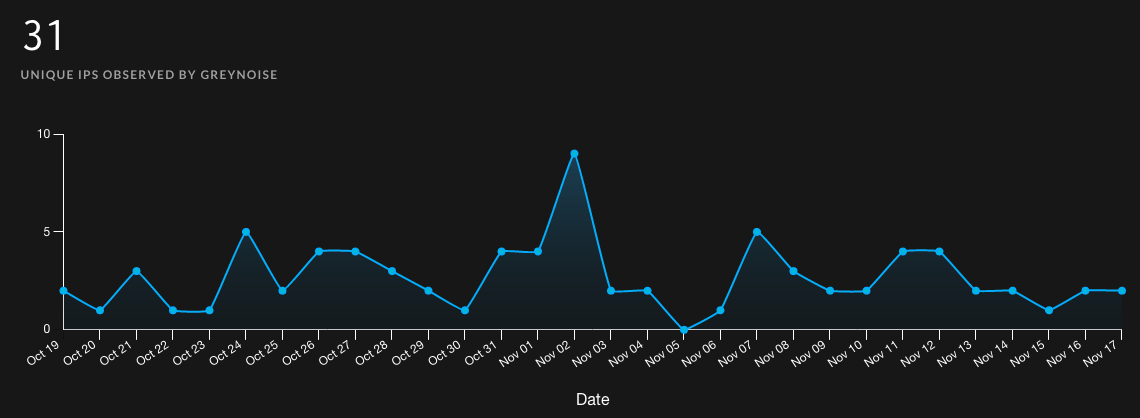
Аналитики GreyNoise, кстати, отслеживали эксплуатацию ProxyNotShell с конца сентября. В результате они собрали все логи подобной активности здесь, а также приложили список IP-адресов, связанных с этими атаками.


В Microsoft подтвердили, что ProxyNotShell действительно эксплуатируются в атаках киберпреступников. Интересно, что злоумышленники с помощью брешей устанавливали на скомпрометированных серверах веб-шеллы Chinese Chopper.

Напомним, что в начале октября на GitHub появились фейковые эксплойты для 0-day в Microsoft Exchange.

Подпишитесь на новости

Штрафы за рекламу в Telegram могут отложить, но подтверждения пока нет

Рекламодателям в Telegram, возможно, не придётся встречать 2027 год под угрозой новых штрафов за сам факт размещения. По данным СМИ, власти не планируют запускать наказания сразу после окончания объявленного переходного периода. Но выдыхать пока рано, так как официального подтверждения нет.

О возможной отсрочке сообщило издание «Пост-» со ссылкой на информированные источники.

По их данным, в правительстве пока нет чёткого решения о практическом применении запрета, а правоохранительные органы больше не настаивают на жёстких мерах. Если ситуация не изменится, условия работы рекламодателей и владельцев каналов останутся прежними.

Напомним, весной ФАС заявила, что реклама в Telegram подпадает под запрет размещений на ресурсах с ограниченным доступом. Затем ведомство объявило переходный период до конца 2026 года, в течение которого ответственность за такие размещения в Telegram и YouTube применять не будут.

Источники «Пост-» связывают возможную отсрочку давления на Telegram с проблемами вокруг МАКС, включая его доступность на устройствах Apple.

RSS: Новости на портале Anti-Malware.ru