



Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

По данным ИБ-компании Prodaft, операторы RIG в среднем совершают по 2000 попыток эксплойта в сутки. Показатель успеха в конце прошлого года достиг рекордного для этой угрозы уровня — 30%.

Исследователи получили доступ к веб-панели бэкенда RIG и обнаружили, что набор эксплойтов по-прежнему используется для распространения инфостилеров, банковских троянов, вредоносных загрузчиков. Из программ-шифровальщиков в списке доставляемых зловредов засветился Royal.

Эксплойт-пак RIG, нацеленный в основном на уязвимости в Internet Explorer, объявился в интернете в 2014 году. Он предоставляется в пользование как услуга; в атаках используются вредоносная реклама (malvertising), редиректы и прокси-серверы.

Промежуточные и лендинг- страницы обычно размещаются в доменах, создаваемых по методу domain shadowing. Злоумышленники взламывают аккаунт владельца «чистого» домена и регистрируют от его имени множество поддоменов, которые впоследствии сменяются с высокой ротацией.

Услугами теневого сервиса активно пользовались распространители шифровальщиков (CryptoBit, Cerber, CryptoMix), банкеров (Dridex, Ursnif), инфостилеров (AZORult, Raccoon, Redline). В 2017 году ИБ-эксперты совместными усилиями попытались разрушить инфраструктуру RIG; удар оказался сильным: эксплойт-пак надолго выпал из обоймы, его владельцы даже решили свернуть операции.

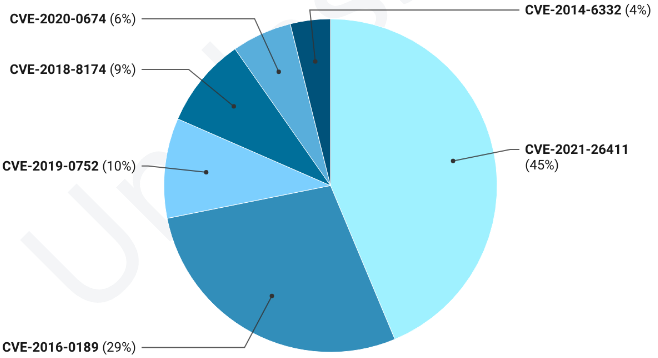
Тем не менее в прошлом году RIG вернулся в новой версии (2.0), пополнив арсенал более актуальными эксплойтами для IE — CVE-2021-26411 и CVE-2020-0674. Первый, по словам экспертов, оказался наиболее успешным: попытки его применения влекут заражение почти в половине случаев. Чаще прочих данным набором эксплойтов пользуются распространители Dridex, Raccoon и SmokeLoader.


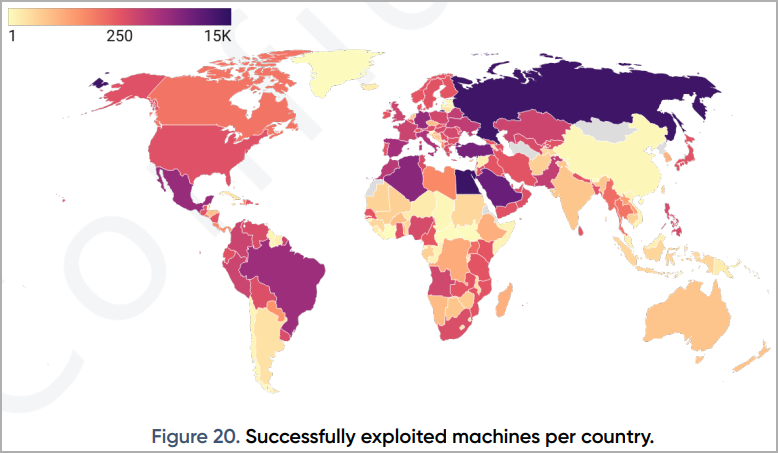
Согласно статистике Prodaft, за время своего существования RIG собрал трафик из 207 стран. В 2021 году большое количество успешных эксплойтов было зафиксировано в России, Египте, Мексике, Бразилии, Саудовской Аравии и Турции.


Остается надеяться, что в скором времени RIG увянет естественным образом: он сфокусирован на Internet Explorer, а срок поддержки этого браузера истек прошлым летом. Две недели назад Microsoft начала принудительно отключать его в Windows 10, заменяя более современным Edge.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru