



Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

Эксплойт-пак RIG вновь штурмует Internet Explorer, в трети случаев успешно

По данным ИБ-компании Prodaft, операторы RIG в среднем совершают по 2000 попыток эксплойта в сутки. Показатель успеха в конце прошлого года достиг рекордного для этой угрозы уровня — 30%.

Исследователи получили доступ к веб-панели бэкенда RIG и обнаружили, что набор эксплойтов по-прежнему используется для распространения инфостилеров, банковских троянов, вредоносных загрузчиков. Из программ-шифровальщиков в списке доставляемых зловредов засветился Royal.

Эксплойт-пак RIG, нацеленный в основном на уязвимости в Internet Explorer, объявился в интернете в 2014 году. Он предоставляется в пользование как услуга; в атаках используются вредоносная реклама (malvertising), редиректы и прокси-серверы.

Промежуточные и лендинг- страницы обычно размещаются в доменах, создаваемых по методу domain shadowing. Злоумышленники взламывают аккаунт владельца «чистого» домена и регистрируют от его имени множество поддоменов, которые впоследствии сменяются с высокой ротацией.

Услугами теневого сервиса активно пользовались распространители шифровальщиков (CryptoBit, Cerber, CryptoMix), банкеров (Dridex, Ursnif), инфостилеров (AZORult, Raccoon, Redline). В 2017 году ИБ-эксперты совместными усилиями попытались разрушить инфраструктуру RIG; удар оказался сильным: эксплойт-пак надолго выпал из обоймы, его владельцы даже решили свернуть операции.

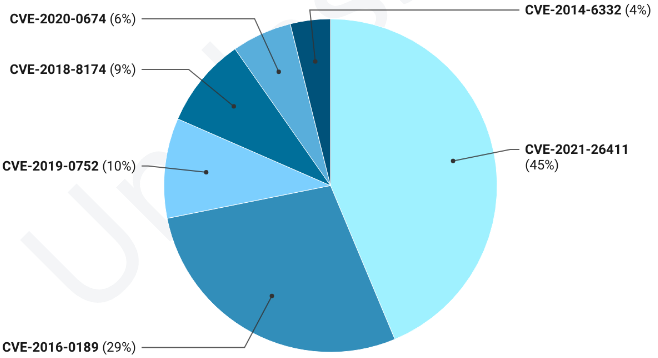
Тем не менее в прошлом году RIG вернулся в новой версии (2.0), пополнив арсенал более актуальными эксплойтами для IE — CVE-2021-26411 и CVE-2020-0674. Первый, по словам экспертов, оказался наиболее успешным: попытки его применения влекут заражение почти в половине случаев. Чаще прочих данным набором эксплойтов пользуются распространители Dridex, Raccoon и SmokeLoader.


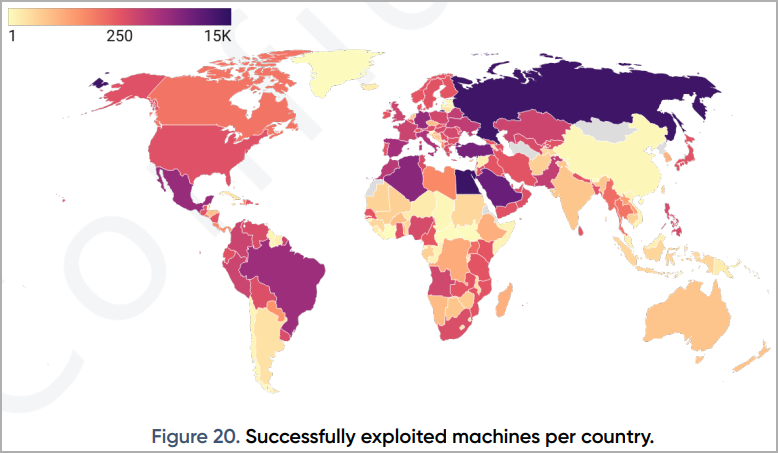
Согласно статистике Prodaft, за время своего существования RIG собрал трафик из 207 стран. В 2021 году большое количество успешных эксплойтов было зафиксировано в России, Египте, Мексике, Бразилии, Саудовской Аравии и Турции.


Остается надеяться, что в скором времени RIG увянет естественным образом: он сфокусирован на Internet Explorer, а срок поддержки этого браузера истек прошлым летом. Две недели назад Microsoft начала принудительно отключать его в Windows 10, заменяя более современным Edge.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru