



Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Грозный вымогатель вновь изменил свой шифратор. Анализ образцов вариации LockBit Green показал, что ее создатели воспользовались утечкой исходных кодов сгинувшего Conti.

Вредонос LockBit обновляет свой шифратор далеко не первый раз. Изначально код был кастомный, но по мере развития проекта в него вносились изменения, пока не появился LockBit 3.0 (LockBit Black) с шифратором на основе исходников BlackMatter.

По данным Group-IB, в настоящее время шифровальщик LockBit возглавляет список киберугроз этого класса. О новом приобретении одноименного RaaS-сервиса (Ransomware-as-a-Service, вымогатель как услуга) — версии Green — первой узнала команда аналитиков VX-Underground.

После ее твита ИБ-исследователи начали искать образцы на VirusTotal и в других аналогичных источниках. Одну из таких находок изучил аналитик, известный в Twitter как CyberGeeksTech, и пришел к выводу, что шифратор LockBit Green позаимствован у Conti.

ИБ-компания PRODAFT тоже расшарила хеши нескольких семплов вместе с новым Yara-правилом. Экспертам, по свидетельству BleepingComputer, удалось также выявить пять жертв новобранца.

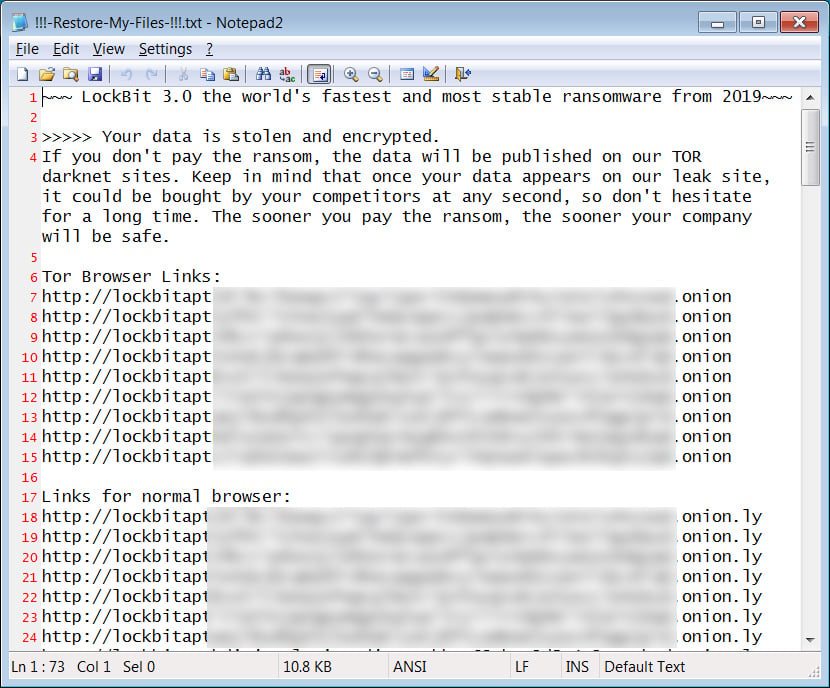
Тестирование образца LockBit Green из коллекции PRODAFT подтвердило сходство шифратора с кодом Conti. Прежней осталась лишь записка с требованием выкупа.


Специалисты BleepingComputer также обнаружили еще одно приметное изменение: вместо .lockbit к имени зашифрованных файлов теперь добавляется произвольное расширение (случайный набор букв и цифр).

Почему RaaS-сервис LockBit решил сменить исправно работающий шифратор, доподлинно неизвестно. В PRODAFT полагают, что одной из причин может являться удобство для бывших участников группировки Conti: по наблюдениям, версия Green пришлась им по вкусу.

Летом прошлого года преступный синдикат, которому на Западе склонны приписывать российские корни, свернул свои операции из-за повышенного внимания со стороны ИБ-сообщества и правоохраны. Внутренняя переписка и коды Conti, включая шифратор, были слиты в Сеть, кибербанда распалась, а исходники подхватили конкуренты.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru