



Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Грозный вымогатель вновь изменил свой шифратор. Анализ образцов вариации LockBit Green показал, что ее создатели воспользовались утечкой исходных кодов сгинувшего Conti.

Вредонос LockBit обновляет свой шифратор далеко не первый раз. Изначально код был кастомный, но по мере развития проекта в него вносились изменения, пока не появился LockBit 3.0 (LockBit Black) с шифратором на основе исходников BlackMatter.

По данным Group-IB, в настоящее время шифровальщик LockBit возглавляет список киберугроз этого класса. О новом приобретении одноименного RaaS-сервиса (Ransomware-as-a-Service, вымогатель как услуга) — версии Green — первой узнала команда аналитиков VX-Underground.

После ее твита ИБ-исследователи начали искать образцы на VirusTotal и в других аналогичных источниках. Одну из таких находок изучил аналитик, известный в Twitter как CyberGeeksTech, и пришел к выводу, что шифратор LockBit Green позаимствован у Conti.

ИБ-компания PRODAFT тоже расшарила хеши нескольких семплов вместе с новым Yara-правилом. Экспертам, по свидетельству BleepingComputer, удалось также выявить пять жертв новобранца.

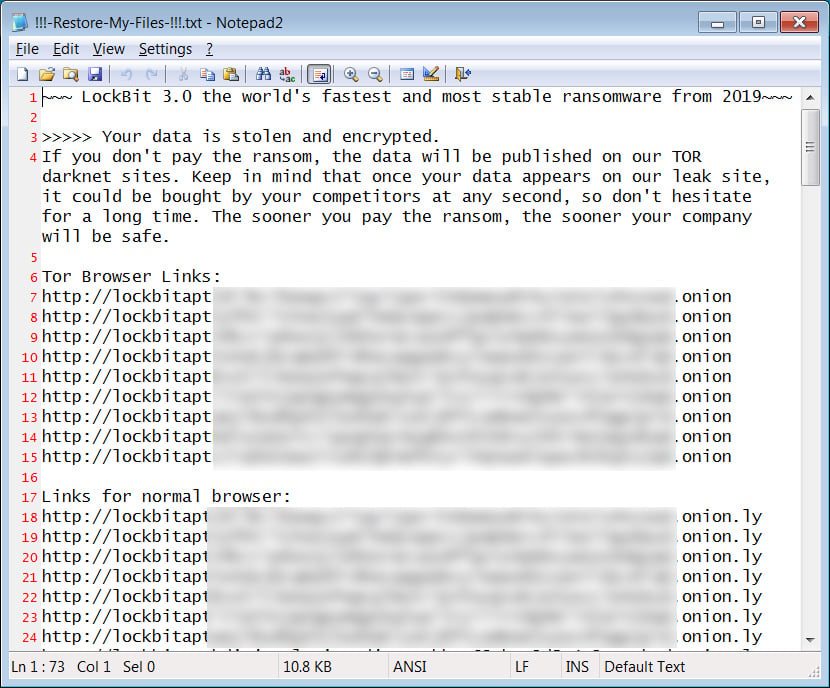
Тестирование образца LockBit Green из коллекции PRODAFT подтвердило сходство шифратора с кодом Conti. Прежней осталась лишь записка с требованием выкупа.


Специалисты BleepingComputer также обнаружили еще одно приметное изменение: вместо .lockbit к имени зашифрованных файлов теперь добавляется произвольное расширение (случайный набор букв и цифр).

Почему RaaS-сервис LockBit решил сменить исправно работающий шифратор, доподлинно неизвестно. В PRODAFT полагают, что одной из причин может являться удобство для бывших участников группировки Conti: по наблюдениям, версия Green пришлась им по вкусу.

Летом прошлого года преступный синдикат, которому на Западе склонны приписывать российские корни, свернул свои операции из-за повышенного внимания со стороны ИБ-сообщества и правоохраны. Внутренняя переписка и коды Conti, включая шифратор, были слиты в Сеть, кибербанда распалась, а исходники подхватили конкуренты.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru