



Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Новый шифратор LockBit Green заимствует код у Conti

Грозный вымогатель вновь изменил свой шифратор. Анализ образцов вариации LockBit Green показал, что ее создатели воспользовались утечкой исходных кодов сгинувшего Conti.

Вредонос LockBit обновляет свой шифратор далеко не первый раз. Изначально код был кастомный, но по мере развития проекта в него вносились изменения, пока не появился LockBit 3.0 (LockBit Black) с шифратором на основе исходников BlackMatter.

По данным Group-IB, в настоящее время шифровальщик LockBit возглавляет список киберугроз этого класса. О новом приобретении одноименного RaaS-сервиса (Ransomware-as-a-Service, вымогатель как услуга) — версии Green — первой узнала команда аналитиков VX-Underground.

После ее твита ИБ-исследователи начали искать образцы на VirusTotal и в других аналогичных источниках. Одну из таких находок изучил аналитик, известный в Twitter как CyberGeeksTech, и пришел к выводу, что шифратор LockBit Green позаимствован у Conti.

ИБ-компания PRODAFT тоже расшарила хеши нескольких семплов вместе с новым Yara-правилом. Экспертам, по свидетельству BleepingComputer, удалось также выявить пять жертв новобранца.

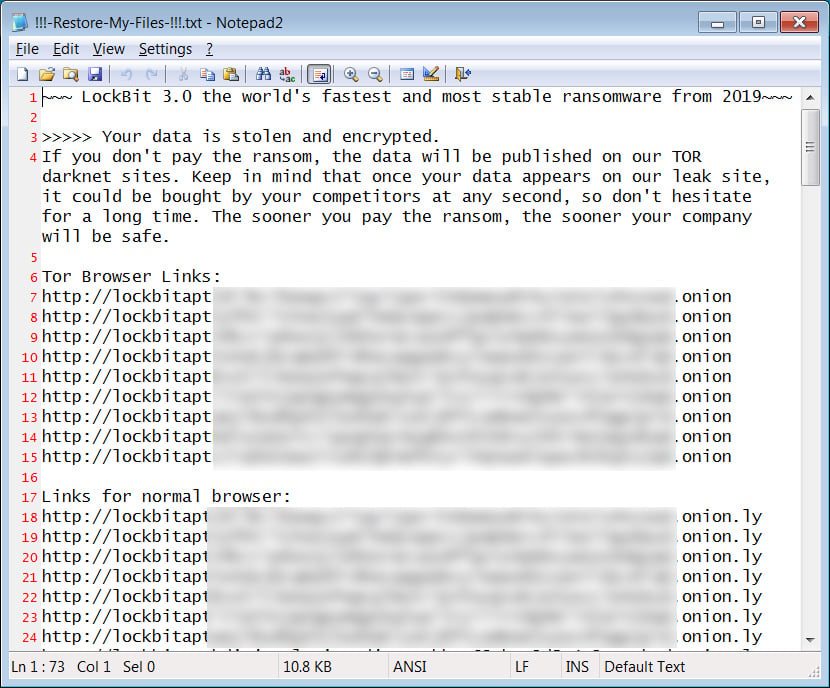
Тестирование образца LockBit Green из коллекции PRODAFT подтвердило сходство шифратора с кодом Conti. Прежней осталась лишь записка с требованием выкупа.


Специалисты BleepingComputer также обнаружили еще одно приметное изменение: вместо .lockbit к имени зашифрованных файлов теперь добавляется произвольное расширение (случайный набор букв и цифр).

Почему RaaS-сервис LockBit решил сменить исправно работающий шифратор, доподлинно неизвестно. В PRODAFT полагают, что одной из причин может являться удобство для бывших участников группировки Conti: по наблюдениям, версия Green пришлась им по вкусу.

Летом прошлого года преступный синдикат, которому на Западе склонны приписывать российские корни, свернул свои операции из-за повышенного внимания со стороны ИБ-сообщества и правоохраны. Внутренняя переписка и коды Conti, включая шифратор, были слиты в Сеть, кибербанда распалась, а исходники подхватили конкуренты.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru