



iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

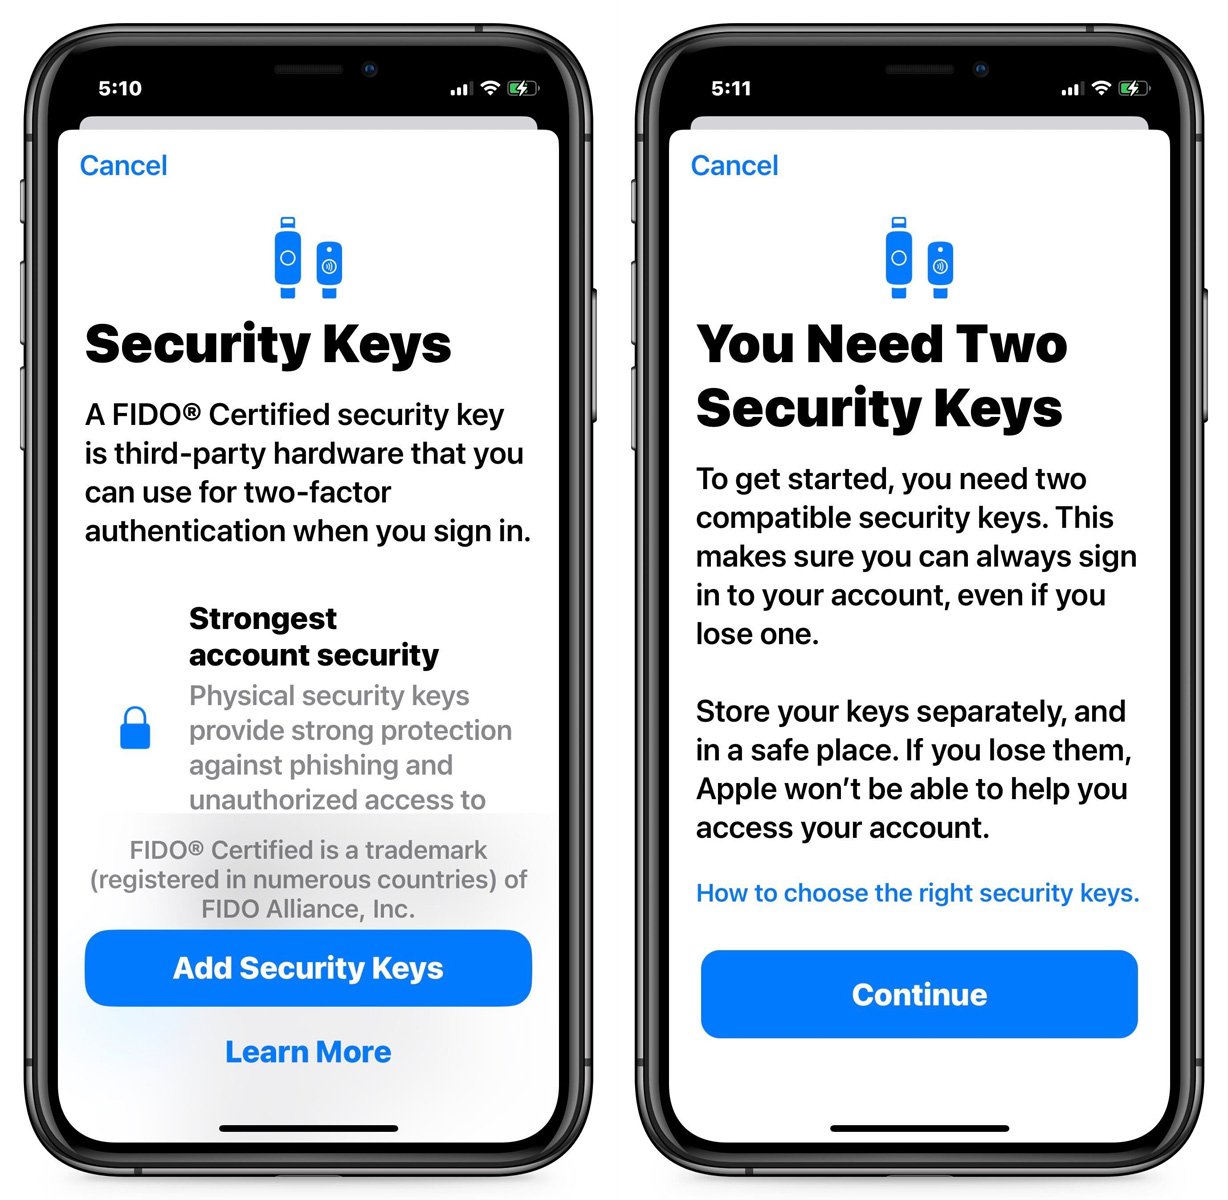
Компания Apple вчера выпустила iOS 16.3 (сборки 20D47 мобильной ОС). Из нововведений наиболее примечательна возможность усиления защиты аккаунтов Apple ID: с этой целью владельцы iPhone теперь смогут использовать физический ключ вместо шестизначного кода в качестве дополнительного идентификатора в рамках 2FA.

Аппаратные ключи безопасности позволяют повысить защиту аккаунтов от удаленного взлома. Злоумышленники могут украсть логин и пароль, даже одноразовый код 2FA, но до физического токена им не добраться — если он, конечно, хранится в надежном месте.

Новый способ аутентификации, введенный в iOS, требует наличия двух ключей; один пользователь носит с собой, другой оставляет дома или в офисе (как резервный). Для включения опции следует открыть настройки iPhone, кликнуть имя, зайти в раздел «Пароль и безопасность» и выбрать «Добавить ключи безопасности», а затем следовать подсказкам.


После настройки при каждом входе в Apple ID пользователь прижимает ключ к верхней части телефона (должна быть поддержка NFC), чтобы завершить аутентификацию. Отключение опции осуществляется из того же меню — выбором «Удалить все ключи безопасности».

В BleepingComputer удостоверились, что новая функция работает с YubiKey 5 NFC, YubiKey 5C NFC и Google Titan. Список Apple также включает YubiKey 5Ci и FEITAN ePass K9 NFC.

Выпуск iOS 16.3 расширяет доступ к защите Advanced Data Protection (сквозное шифрование данных iCloud). Ранее ею могли пользоваться лишь американцы, а теперь — и жители других стран.

Как всегда, в состав новой сборки включены патчи, устраняющие уязвимости в различных компонентах ОС — на сей раз их чертова дюжина. Также стало известно, что Apple пропатчила старенькие iPhone, устранив используемую в атаках брешь (0-day).

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru