



Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

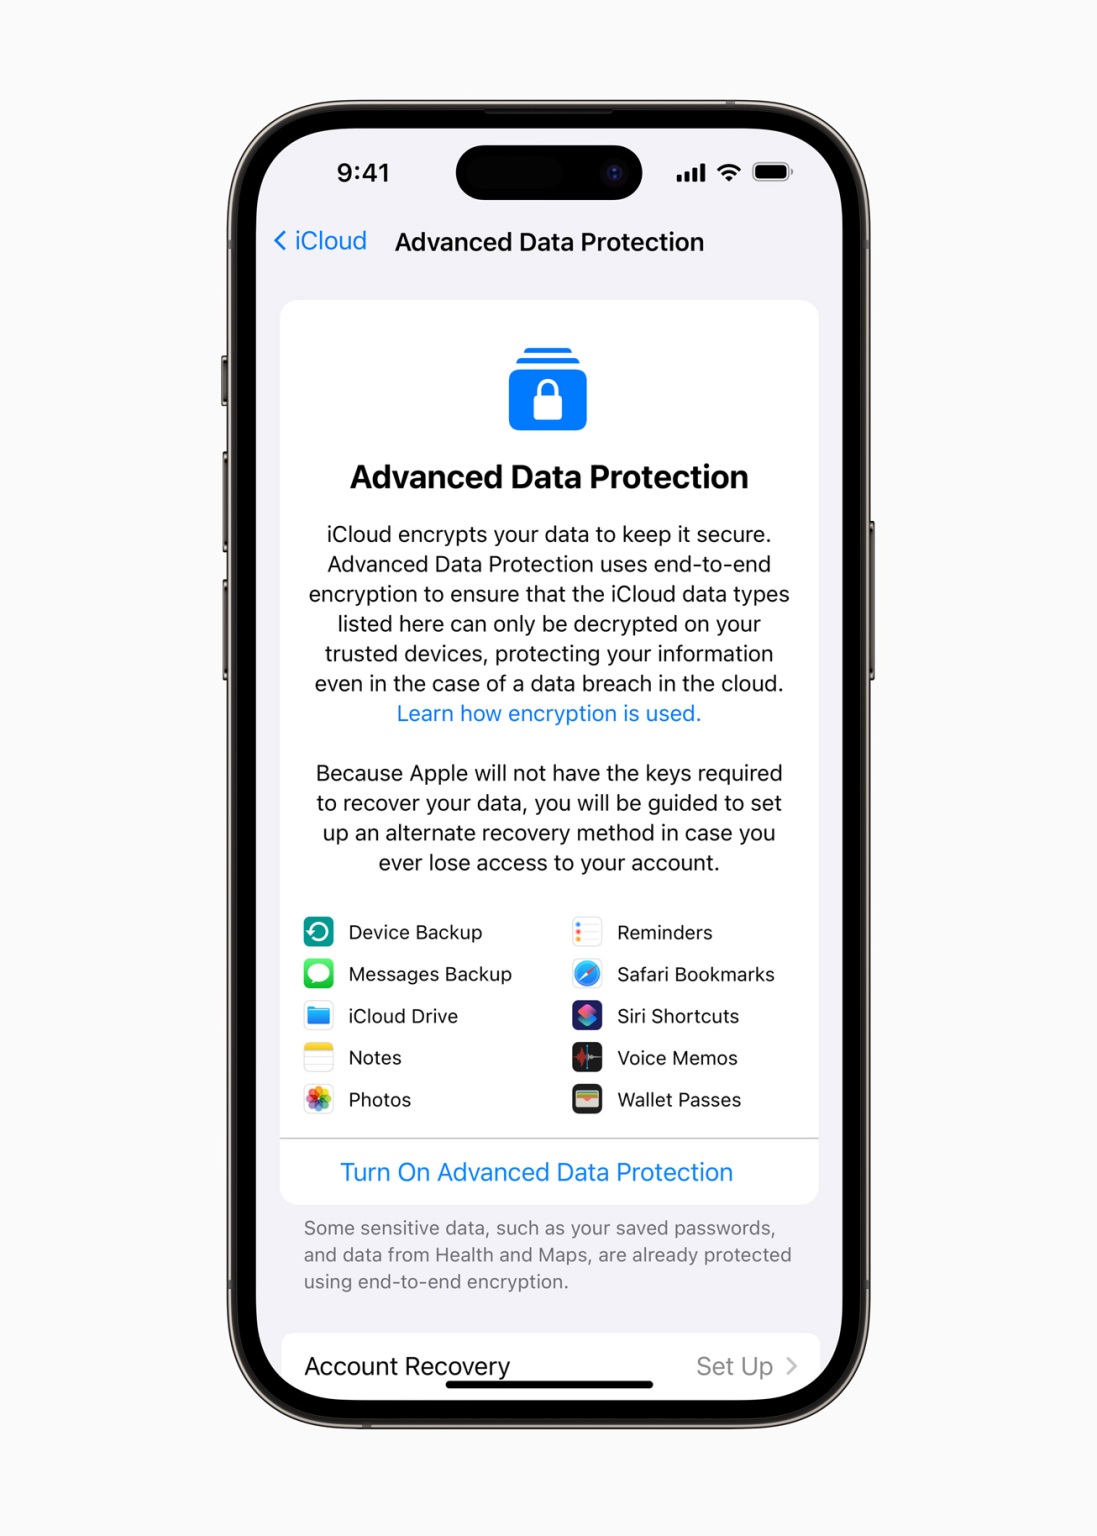
Apple запустила функцию Advanced Data Protection, с помощью которой пользователи могут опционально включить сквозное шифрование (end-to-end encryption, EE2E) для содержимого в iCloud. Таким образом, «недоверенные» девайсы не смогут получить доступ к данным в облаке.

Согласно размещённой информации, содержимое iCloud останется нетронутым даже в том случае, если Apple станет жертвой взлома. Более того, как отметили в Wall Street Journal, сама «яблочная» корпорация даже при желании не сможет добраться до пользовательских данных.

Это раз и навсегда решит деликатный вопрос с передачей правоохранителям доступа к сведениям о подозреваемых. Если сама Apple не может добраться до пользовательских данных, то и правоохранители не получат их.

Кроме того, Advanced Data Protection защитит от краж фото и видео. Об одной из таких историй мы писали летом 2021 года: киберпреступник выдавал себя за сотрудника Apple, благодаря чему ему удалось вытащить 620 000 фото из iCloud.


Стоит отметить, что Advanced Data Protection не работает с инструментами для взаимодействия — iWork, расшаренными альбомами в Photos, iCloud Mail, контактами и календарём. Чтобы активировать новую функцию, пользователь должен включить двухфакторную аутентификацию.

Нововведение станет доступным с выходом iOS 16.2, iPadOS 16.2 и macOS 13.1. Ждать осталось недолго, так как вчера вышли RC — последние бета-версии перед финальным релизом.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru