



iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

iOS 16.3 вышла с поддержкой аппаратных ключей безопасности

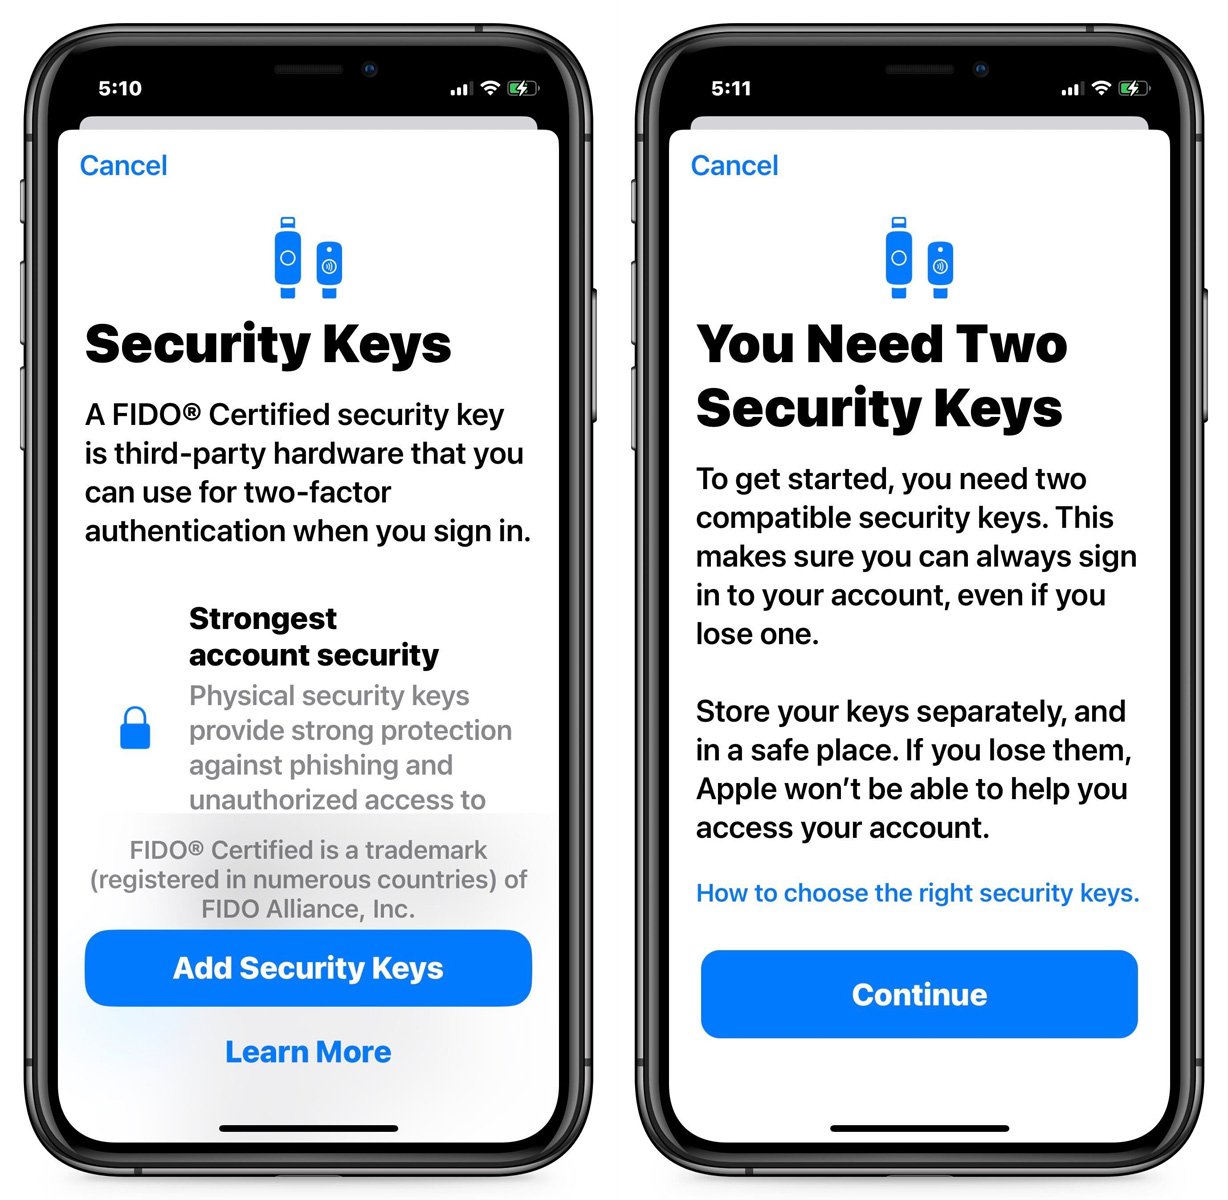
Компания Apple вчера выпустила iOS 16.3 (сборки 20D47 мобильной ОС). Из нововведений наиболее примечательна возможность усиления защиты аккаунтов Apple ID: с этой целью владельцы iPhone теперь смогут использовать физический ключ вместо шестизначного кода в качестве дополнительного идентификатора в рамках 2FA.

Аппаратные ключи безопасности позволяют повысить защиту аккаунтов от удаленного взлома. Злоумышленники могут украсть логин и пароль, даже одноразовый код 2FA, но до физического токена им не добраться — если он, конечно, хранится в надежном месте.

Новый способ аутентификации, введенный в iOS, требует наличия двух ключей; один пользователь носит с собой, другой оставляет дома или в офисе (как резервный). Для включения опции следует открыть настройки iPhone, кликнуть имя, зайти в раздел «Пароль и безопасность» и выбрать «Добавить ключи безопасности», а затем следовать подсказкам.


После настройки при каждом входе в Apple ID пользователь прижимает ключ к верхней части телефона (должна быть поддержка NFC), чтобы завершить аутентификацию. Отключение опции осуществляется из того же меню — выбором «Удалить все ключи безопасности».

В BleepingComputer удостоверились, что новая функция работает с YubiKey 5 NFC, YubiKey 5C NFC и Google Titan. Список Apple также включает YubiKey 5Ci и FEITAN ePass K9 NFC.

Выпуск iOS 16.3 расширяет доступ к защите Advanced Data Protection (сквозное шифрование данных iCloud). Ранее ею могли пользоваться лишь американцы, а теперь — и жители других стран.

Как всегда, в состав новой сборки включены патчи, устраняющие уязвимости в различных компонентах ОС — на сей раз их чертова дюжина. Также стало известно, что Apple пропатчила старенькие iPhone, устранив используемую в атаках брешь (0-day).

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru