



MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

Эксперты Positive Technologies обнаружили образец инфостилера, похожего на RedLine. Как оказалось, это не новая версия популярного в криминальной среде Windows-зловреда, а его возможный преемник — BlueFox.

Первая реклама BlueFox появилась на русскоязычных хакерских форумах в конце прошлого года. Новый вредонос на C#, предназначенный для кражи данных, на тот момент мало кого заинтересовал: на этом рынке царил RedLine, который, к слову, до сих пор агрессивно распространяется через Telegram-каналы и на YouTube.

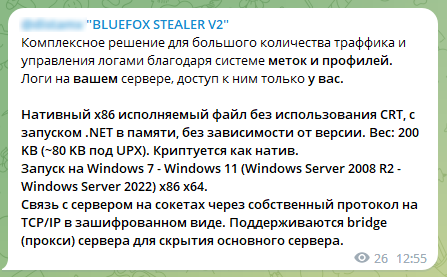
В минувшем сентябре создатель BlueFox анонсировал выпуск версии 2 зловреда, которая, видимо, оказалась удачнее прежней и уже получила несколько обновлений. Новобранец по-прежнему предоставляется в пользование как услуга (MaaS, Malware-as-a-Service) и позиционируется как универсальное решение для получения и обработки больших объемов информации с личным сервером и собственным протоколом связи.


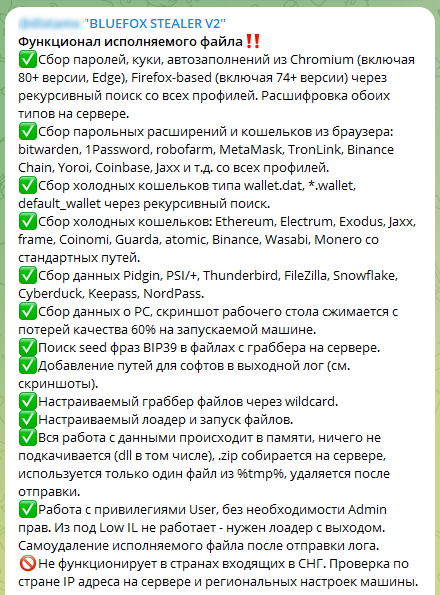
Код BlueFox 2 сильно обфусцирован. Судя по набору функций, новобранец — классический инфостилер; из дополнительных возможностей аналитики из PT отметили получение скриншотов и загрузку файлов с удаленного сервера. Зафиксирован случай, когда зловред скачал артефакты Raccoon и Vidar. Выполнив все задачи, вредоносная программа удаляет себя, используя команду cmd.exe /C timeout 5 & del "$PATH.


Панель управления BlueFox доступна только из даркнета (Tor): пользователю предоставляются настраиваемый билдер и возможность использования кастомного загрузчика. 

По результатам исследования в PT пришли к выводу, что со временем новый инфостилер может приобрести не меньшую популярность, чем RedLine. В ближайшие два года эксперты ожидают широкого распространения BlueFox и, как следствие, массовых вредоносных кампаний с его использованием.

Поскольку версия 2 зловреда шифрует сообщения при обмене с командным сервером (AES в режиме ECB), для защиты от новой угрозы рекомендуется использовать продукты класса XDR, в составе которых есть модуль EDR, интеграция с песочницей и системой NTA, — такие как PT XDR.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru