



MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

MaaS-стилер BlueFox: новая угроза, которой прочат карьеру RedLine

Эксперты Positive Technologies обнаружили образец инфостилера, похожего на RedLine. Как оказалось, это не новая версия популярного в криминальной среде Windows-зловреда, а его возможный преемник — BlueFox.

Первая реклама BlueFox появилась на русскоязычных хакерских форумах в конце прошлого года. Новый вредонос на C#, предназначенный для кражи данных, на тот момент мало кого заинтересовал: на этом рынке царил RedLine, который, к слову, до сих пор агрессивно распространяется через Telegram-каналы и на YouTube.

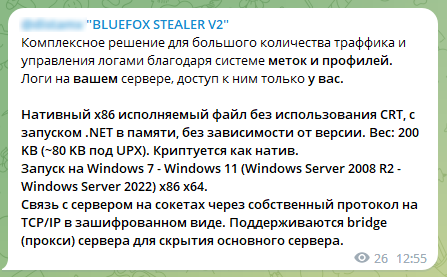
В минувшем сентябре создатель BlueFox анонсировал выпуск версии 2 зловреда, которая, видимо, оказалась удачнее прежней и уже получила несколько обновлений. Новобранец по-прежнему предоставляется в пользование как услуга (MaaS, Malware-as-a-Service) и позиционируется как универсальное решение для получения и обработки больших объемов информации с личным сервером и собственным протоколом связи.


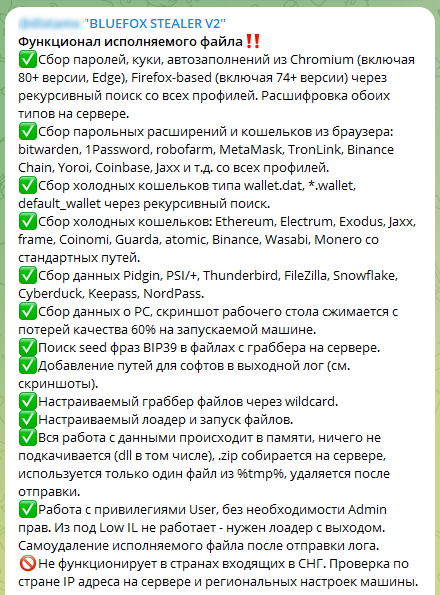
Код BlueFox 2 сильно обфусцирован. Судя по набору функций, новобранец — классический инфостилер; из дополнительных возможностей аналитики из PT отметили получение скриншотов и загрузку файлов с удаленного сервера. Зафиксирован случай, когда зловред скачал артефакты Raccoon и Vidar. Выполнив все задачи, вредоносная программа удаляет себя, используя команду cmd.exe /C timeout 5 & del "$PATH.


Панель управления BlueFox доступна только из даркнета (Tor): пользователю предоставляются настраиваемый билдер и возможность использования кастомного загрузчика. 

По результатам исследования в PT пришли к выводу, что со временем новый инфостилер может приобрести не меньшую популярность, чем RedLine. В ближайшие два года эксперты ожидают широкого распространения BlueFox и, как следствие, массовых вредоносных кампаний с его использованием.

Поскольку версия 2 зловреда шифрует сообщения при обмене с командным сервером (AES в режиме ECB), для защиты от новой угрозы рекомендуется использовать продукты класса XDR, в составе которых есть модуль EDR, интеграция с песочницей и системой NTA, — такие как PT XDR.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru