



Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

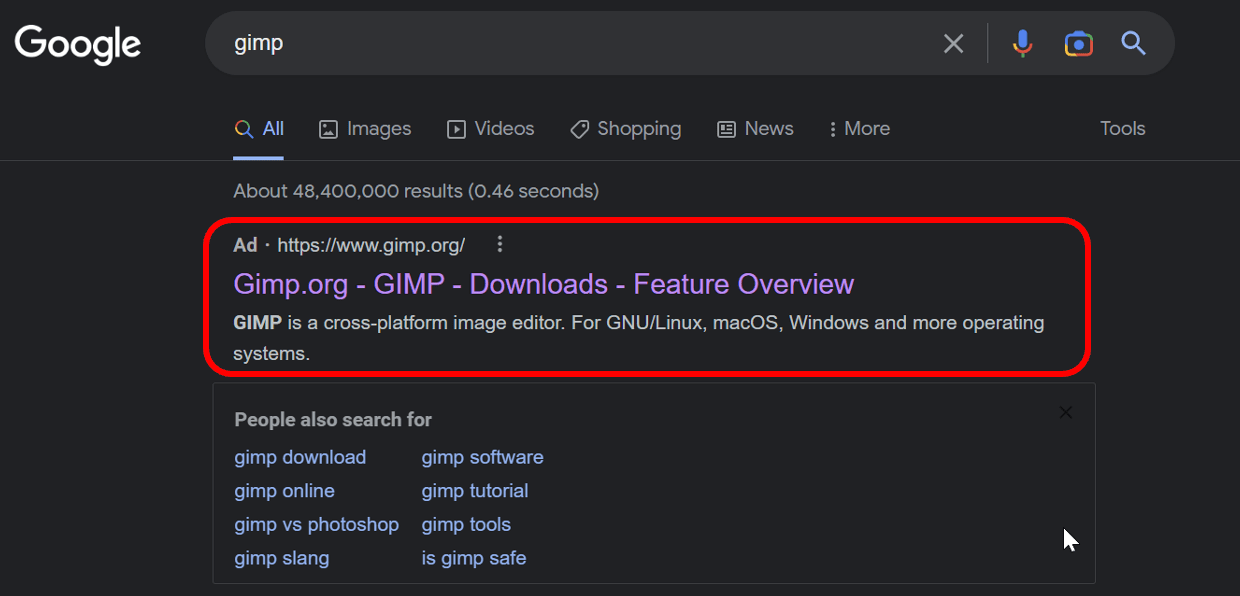
Если вы недавно набирали в поисковой системе Google запрос “GIMP“, вы наверняка бы заметили рекламу официального сайта вверху поисковой выдачи. Несмотря на безобидный вид, за этой ссылкой скрывался вредоносный ресурс, заражающий каждого, кто хочет установить знаменитый графический редактор.

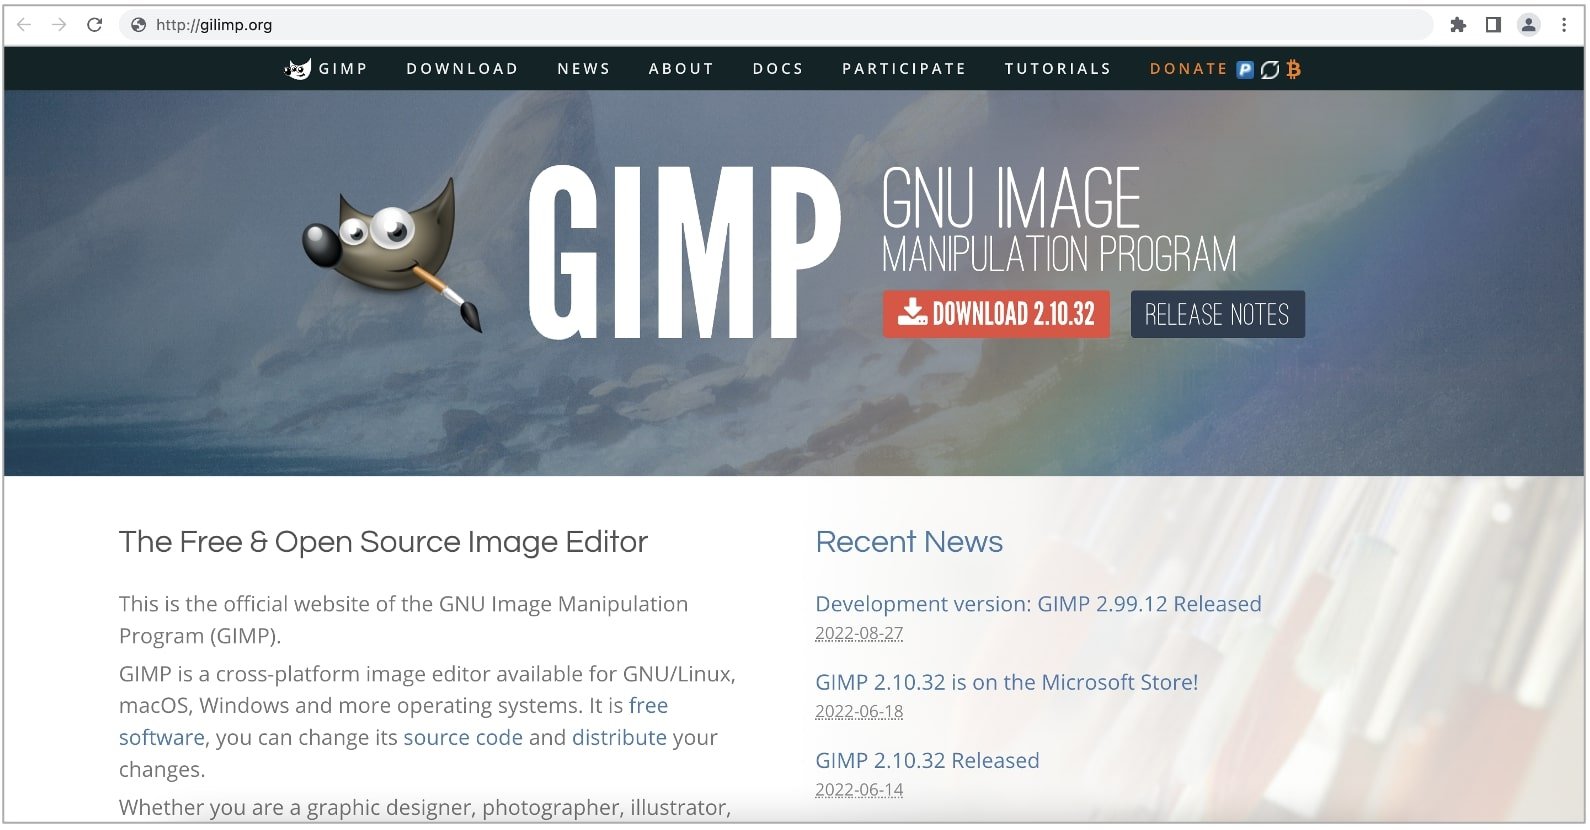
Попав на фишинговый сайт, пользователь видел предложение скачать GIMP. В результате на устройство потенциальной жертвы загружался исполняемый файл размером 700 МБ, замаскированный под графический редактор. На деле же это была вредоносная программа.

Как видно на скриншоте ниже, рекламное объявление в поисковой выдаче указывало на легитимный сайт GIMP.org, поэтому у неискушённого посетителя вряд ли бы закралось подозрение.


Обратите внимание на адресную строку браузера на следующем скриншоте. Там указан домен gilimp[.]org. Расчёт на то, что пользователь не будет вглядываться и пропустит имя домена. Этот фишинговый ресурс предлагает скачать файл Setup.exe, что тоже вряд ли вызовет подозрения, ведь именно так чаще всего и называются установочные файлы программ.


Форумчанин с площадки Reddit под ником ZachIngram04 отметил, что раньше эта реклама вела на Dropbox, с той же целью — распространение вредоносной программы. Интересно, что файл размером 700 МБ (якобы GIMP) имеет полезную нагрузку в 5 МБ, весь остальной размер накручивается с помощью техники набивки бинарников данными (Binary Padding).

Конечным вредоносом является шпионский софт Vidar, который может воровать данные на компьютере жертвы: пароли, cookies и историю в браузерах, а также учётные данные от Windows-версии Telegram и информацию о криптовалютных кошельках.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru