



В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В даркнете появился сервис по троянизации Android-приложений

В ходе разбора drive-by-атак, нацеленных на засев Android-трояна Ermac под видом легитимного софта, эксперты ThreatFabric обнаружили источник вредоносных репаков — теневой сервис Zombinder. Чтобы расширить охват, злоумышленники параллельно распространяют такие же модификации программ для Windows; счет жертвам уже пошел на тысячи.

Продвигаемая на подпольных форумах услуга заключается в добавлении к легитимному коду небольшого фрагмента (с обфускацией) для доставки и установки сторонней полезной нагрузки. Исходное приложение при этом сохраняет название и все свои функции, а загруженный вредонос запускается в фоновом режиме.

По данным ThreatFabric, даркнет-сервис Zombinder был введен в строй в марте этого года, и популярность его в криминальных кругах растет. Провайдер утверждает, что его бандлы не детектируются при исполнении и способны обойти Google Protect и антивирусы.

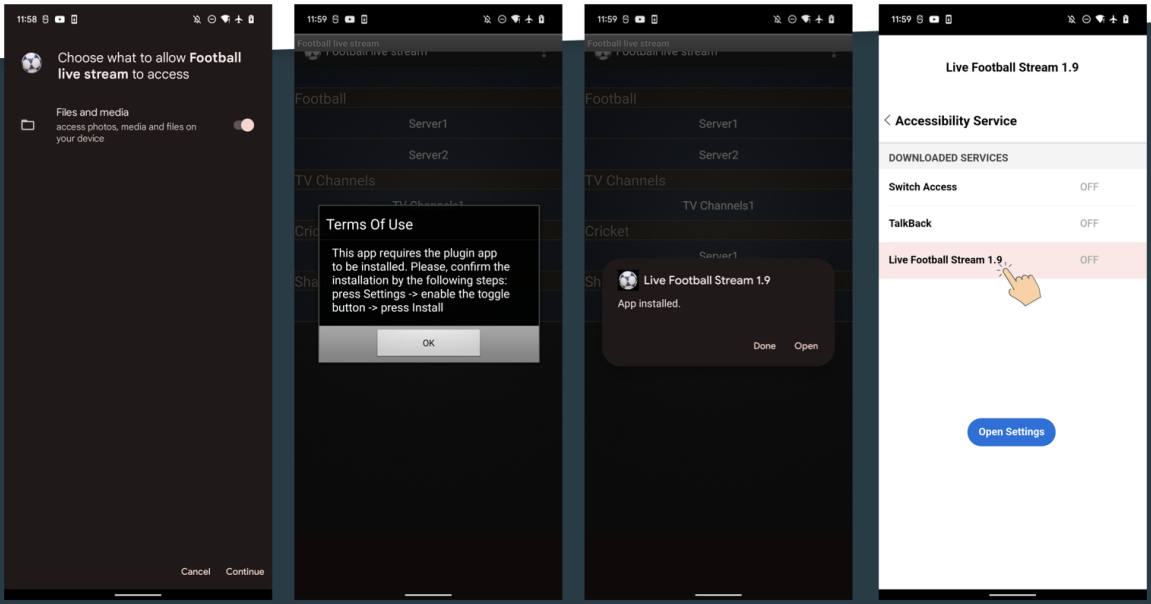
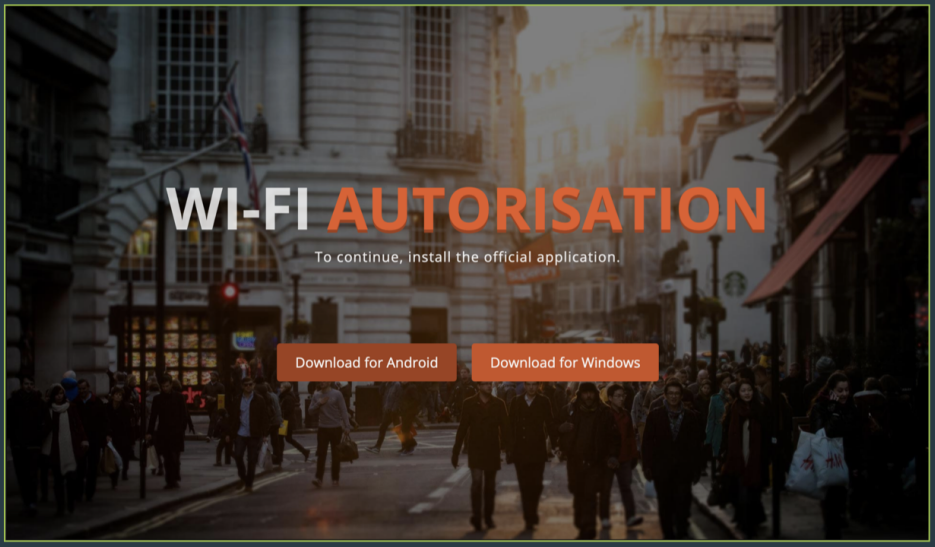
Исследователи обнаружили несколько вариантов приманок — авторизация в сетях Wi-Fi, стриминг футбольных матчей, Instagram (соцсеть запрещена в России). При запуске такого репака вредоносный загрузчик выводит сообщение о необходимости установить плагин или апдейт.


Если пользователь согласится, на смартфон загрузится банковский троян Ermac, умеющий регистрировать клавиатурный ввод, использовать оверлеи, воровать письма из Gmail, коды 2FA и сид-фразы из криптокошельков. Услугами Zombinder пользуются также распространители других Android-банкеров — Sova, Xenomorph (под видом приложения VidMate для скачивания видео и музыки).

Лендинг-страницы, отдающие всех этих вредоносов, однотипны. На некоторые добавлена вторая кнопка загрузки — для Windows-систем.


Из Windows-зловредов, распространяемых с использованием Zombinder, замечены инфостилеры Erbium и Aurora, а также клипер Laplas. На счету Erbium в рамках данной кампании уже числится 1300 успешных заражений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru