


Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

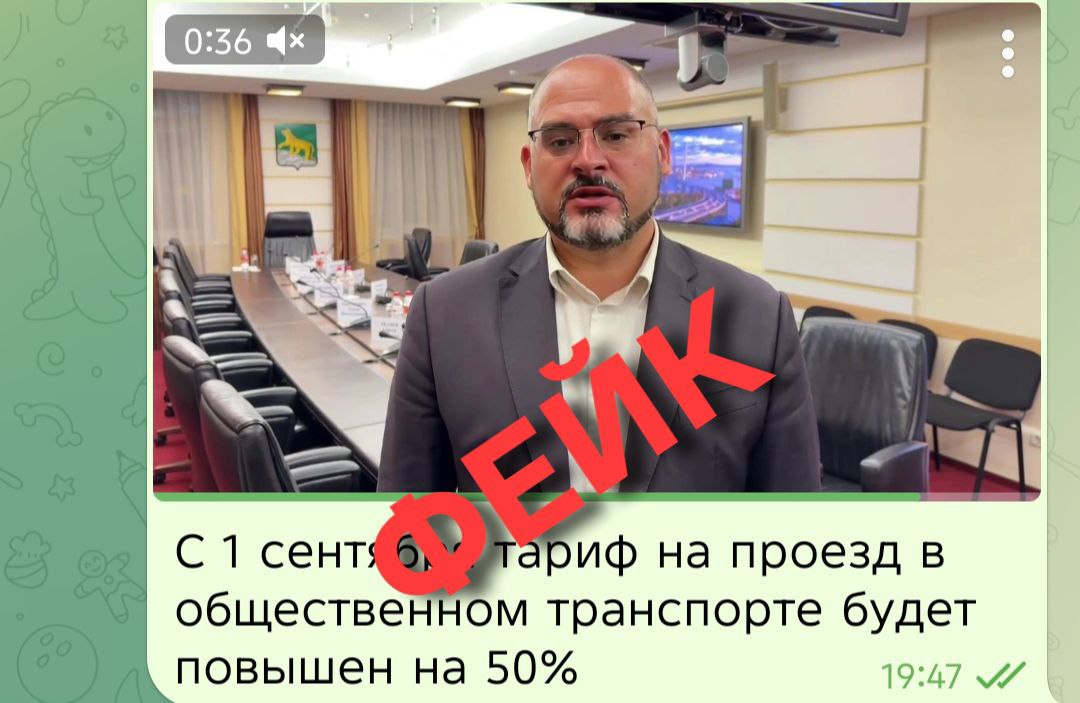
В Сети распространилось видео, в котором мэр Владивостока Константин Шестаков якобы заявляет о повышении стоимости проезда в городском транспорте на 50% из-за дефицита топлива. Ролик быстро начали транслировать местные СМИ, вызвав резонанс среди горожан. Однако в действительности это оказался дипфейк, созданный с использованием технологий нейросетей.

Администрация города оперативно выпустила опровержение, подчеркнув, что видео не является подлинным. Для проверки был задействован комплекс «Зефир», разработанный АНО «Регионы», который подтвердил, что ролик действительно сгенерирован искусственным интеллектом.

Администрация Приморского края также опровергла информацию о росте цен. Губернатор края заявил, что ситуацию контролируют антимонопольные органы и дефицита топлива в регионе не допускают.

Как отметил телеграм-канал «Лапша Медиа», в основе поддельного ролика оказалось видео от 25 августа, где Шестаков предупреждал жителей о надвигающихся ливнях.

По данным «Лапша Медиа», распространение подобных дипфейков не ограничивается Владивостоком. Похожие видео появляются и в других регионах страны. Их распространению способствует непростая ситуация на топливном рынке: сезонный рост спроса и проблемы с логистикой приводят к дефициту и росту цен.

Накануне МВД России сообщило, что атаки с использованием дипфейков приобрели массовый характер. Чаще всего они связаны с попытками обманом получить деньги, представляясь друзьями или знакомыми потенциальной жертвы.

В 2025 году также фиксируется заметный рост числа дипфейков политической направленности. Чаще всего «героями» таких видео становятся губернаторы российских регионов. Эксперты отмечают, что подобные подделки становятся инструментом для манипуляции общественными настроениями.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru