



Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Уязвимость VMware Workspace помогает доставлять майнеры и шифровальщиков

Эксперты Fortinet рассказали об атаках на платформы VMware Workspace ONE через RCE-уязвимость, которую разработчик закрыл еще в апреле. Пользователи, видимо, не торопятся ставить важный патч, так как попытки эксплойта наблюдаются до сих пор.

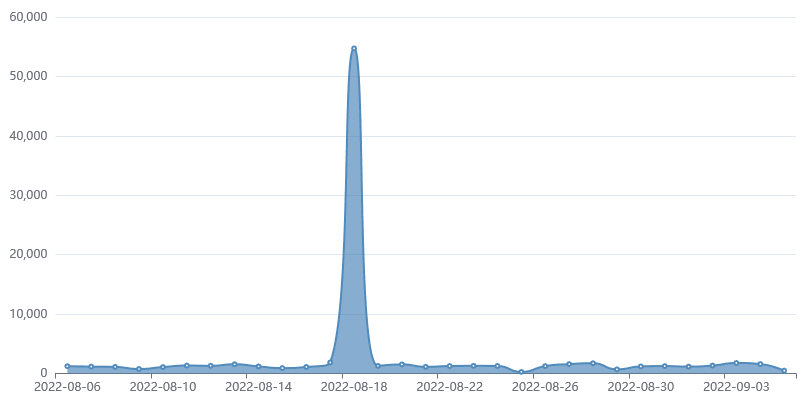
Критическая уязвимость CVE-2022-22954 в системах контроля доступа Workspace ONE Access и Identity Manager позволяет удаленно выполнить вредоносный код посредством инъекции на стороне сервера. Попытки злонамеренного использования дыры были зафиксированы через несколько дней после публикации, усилились в мае и, согласно Fortinet, все еще актуальны.

Доставляемая через эксплойт полезная нагрузка в большинстве случаев нацелена на поиск конфиденциальных данных — паролей, файлов hosts и т. п. В августе злоумышленники разнообразили свое меню: активно внедряли самоходные DDoS-боты на основе Mirai, трояна GuardMiner и шифровальщика RAR1.


Исследователей особо заинтересовала атака, в ходе которой использовались два разных инициализатора — init.ps1 для Windows и init.sh для Linux. Скрипт PowerShell загружает через шлюз Cloudflare IPFS следующие файлы:

  • phpupdate.exe — майнер монеро;
  • config.json — конфигурационный файл для майнинг-пула;
  • networkmanager.exe — сканер для дальнейшего распространения инфекции;
  • phpguard.exe — охранник, отвечающий за непрерывную работу майнера;
  • clean.bat — скрипт, удаляющий с хоста конкурирующие майнеры;
  • encrypt.exe — шифровальщик RAR1.

Если ресурс в CDN-сети Cloudflare недоступен, загрузка осуществляется из резервного домена crustwebsites[.]net.

Вымогательская программа RAR1 незамысловата: для преобразования файлов она использует WinRAR, присваивает архиву уникальное имя и расширение rar1, а также генерирует для него пароль. (Таким же образом блокируют файлы хакеры Memento, объявившиеся в прошлом году.) За возврат данных операторы шифровальщика в августе просили 2 XMR ($143 по текущему курсу).

Кросс-платформенный троян GuardMiner (PDF) для добычи криптовалюты использовал вариант XMRig и тот же адрес кошелька, что указан в записке RAR1 с требованием выкупа. Вредонос также пытался распространяться на другие узлы сети с помощью модуля networkmanager.exe и эксплойтов, которые он загружал из GitHub-репозитория, используемого специалистами по пентесту.

В Госдуме опровергли слухи о принудительном переходе на цифровой рубль

Цифровой рубль не станет обязательным, а открыть такой счёт без согласия человека будет нельзя. Глава комитета Госдумы по финансовому рынку Анатолий Аксаков опроверг очередную порцию финансовых страшилок, разлетевшихся по соцсетям и мессенджерам.

Использование новой формы российской валюты останется исключительно добровольным, заявил депутат ТАСС.

Цифровой рубль должен существовать вместе с наличными и обычными безналичными деньгами, а не отправить их на пенсию одним постановлением.

Аксаков также назвал бредом и абсурдом сообщения о том, что с определённой даты цифровой рубль якобы станет обязательным для всех россиян. Не соответствуют действительности и слухи, будто покупать иностранную валюту разрешат только после подтверждения доходов.

По словам депутата, у государства нет задачи устанавливать тотальный контроль над финансами граждан. Такая политика могла бы вызвать недоверие, спровоцировать отток денег из финансовой системы и в итоге ударить по экономике. Получился бы контроль ради контроля, но с дорогими и весьма неприятными последствиями.

Новые платёжные технологии, подчеркнул Аксаков, должны расширять возможности граждан и делать расчёты безопаснее, а не ограничивать права пользователей. При этом власти продолжат бороться с мошенничеством, отмыванием преступных доходов и другими незаконными операциями, стараясь не усложнять жизнь добросовестным клиентам.

Иными словами, никакого автоматического цифрового кошелька, принудительного перевода зарплат и финансового ошейника пока не планируется. Чтобы начать пользоваться цифровыми рублями, человеку придётся самостоятельно открыть соответствующий счёт и дать на это согласие. А если не хочется, наличные и банковские счета никуда не исчезают.

Напомним, на днях мы писали, что ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства.

RSS: Новости на портале Anti-Malware.ru