


X лидирует по сбору данных о местоположении пользователей среди соцсетей

X лидирует по сбору данных о местоположении пользователей среди соцсетей

X лидирует по сбору данных о местоположении пользователей среди соцсетей

Новое исследование, посвящённое практикам сбора данных о местоположении в крупнейших социальных сетях, показало: пользователи делятся куда большим объёмом информации, чем привыкли думать.

Анализ деклараций в App Store по десяти популярным платформам — включая X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok и другие — выявил, что именно X собирает максимальный объём сведений о местоположении.

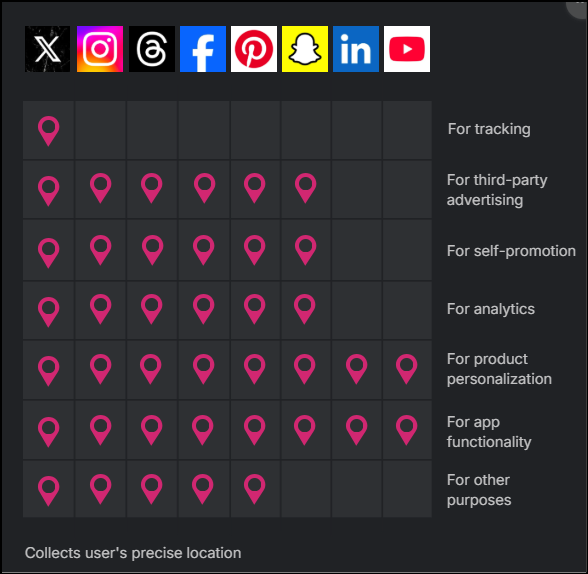
Сервис получает как точные координаты, так и «приблизительные» данные — и делает это для всех целей, указанных в магазине приложений.

Как соцсети отслеживают местоположение

Практически все платформы в той или иной форме собирают информацию о местоположении пользователей. Даже если в настройках отключён доступ к точным координатам, компании могут определить примерное местоположение по IP-адресу, Bluetooth-сигналам или сопоставлению с другими источниками данных.


«Точные» координаты (с точностью до трёх и более знаков после запятой) позволяют формировать детальную картину передвижений: от места работы и визитов в медучреждения до интимных деталей вроде ночёвок вне дома. Сбор таких данных может происходить каждые полчаса.

Кто и зачем собирает данные:

  • X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Threads, Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Pinterest и Snapchat используют точные геоданные для таргетированной рекламы.
  • 90% платформ собирают хотя бы приблизительное местоположение для рекламных целей.
  • Для собственных маркетинговых кампаний 60% соцсетей также применяют точные координаты.

Таким образом, у платформ формируется несколько параллельных каналов для создания подробных профилей пользователей.

Интересно, что Reddit оказался самым «щадящим»: он не связывает местоположение с личностью пользователя и не собирает точные координаты. TikTok и Reddit ограничиваются лишь грубыми данными.

В противоположность им, X, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Threads, Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Pinterest отмечены как наиболее настойчивые в сборе геоинформации — в том числе для неясно обозначенных «других целей», что вызывает вопросы о прозрачности.

Проблема доверия

Авторы исследования отмечают явный разрыв между ожиданиями пользователей и фактическими практиками компаний. Даже отключение геолокации не гарантирует полной приватности — платформы находят способы получать данные через косвенные признаки.

Вывод один: сбор и использование геоданных стал повсеместным инструментом соцсетей, а X сегодня занимает первое место по интенсивности и полноте отслеживания. Для пользователей это означает новые вызовы в попытках сохранить личную жизнь под контролем.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru