


Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

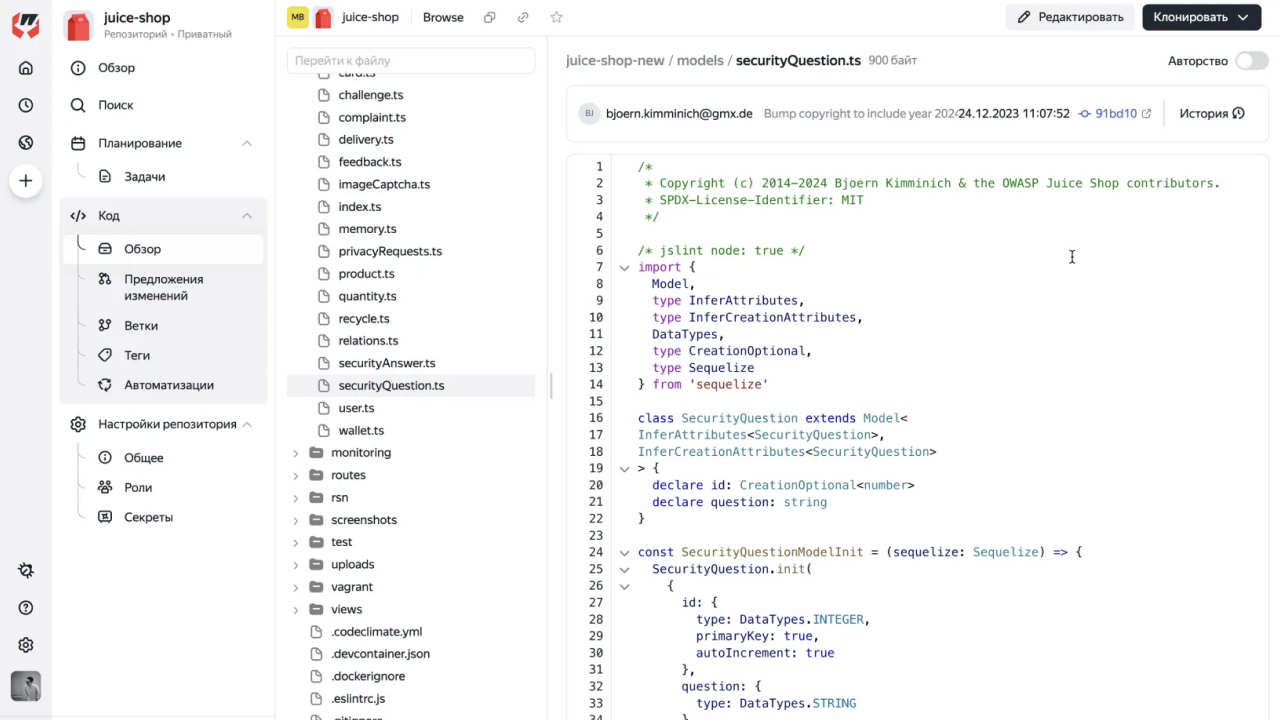
Yandex B2B Tech запустила платформу SourceCraft — новый инструмент для разработчиков. Платформа включает набор сервисов для работы с кодом, среди которых инструменты автоматизации тестирования, интеллектуальная навигация и встроенный ИИ-ассистент, который помогает дописывать код в режиме реального времени.

В настоящее время SourceCraft находится на первом этапе открытого тестирования и работает в пилотном режиме.

Пока доступны не все функции, запланированные к внедрению, включая инструменты DevSecOps. Разработчики могут подать заявку на участие в тестировании. Полноценный релиз ожидается осенью, а также планируется выпуск версии для частных облаков, детали которой будут объявлены позже.

По словам технического директора Yandex Cloud Ивана Пузыревского, при создании SourceCraft использовались наработки Яндекса, применявшиеся для автоматизации внутренней разработки с 2013 года. Эти технологии были адаптированы к требованиям рынка и стандартам сервисов Yandex Cloud. В развитие платформы на 2025–2026 годы компания инвестирует 44 млрд рублей.

Ключевой особенностью SourceCraft является встроенный ИИ-ассистент Code Assistant, который поддерживает более 30 языков программирования, включая C++, Go, Java, Kotlin, Python. Тысячи пользователей уже протестировали инструмент, а вскоре в нем появится режим чата. Кроме того, Code Assistant доступен в виде плагина для VSCode и JetBrains.

«Запуском SourceCraft занималась команда с большим опытом создания ИТ-инструментов, в том числе для внутренних нужд Яндекса. Мы разработали платформу с нуля и даже провели финальные этапы ее тестирования непосредственно на самой платформе. Теперь мы готовы к тому, чтобы SourceCraft опробовали внешние разработчики. В дальнейшем мы будем развивать сервис, чтобы он соответствовал актуальным запросам специалистов и стал ключевым инструментом для разработчиков», — рассказал руководитель платформы Дмитрий Иванов.

Технический директор SourceCraft Сергей Захарченко отметил, что в платформе применены усовершенствованные механизмы отрисовки кода, что, по результатам тестирования, значительно повышает производительность работы.

В ближайшее время в SourceCraft появятся инструменты для безопасной разработки, включая сканеры кода на уязвимости и скрытые функции. По словам Дмитрия Иванова, они будут основаны как на решениях с открытым кодом, так и на партнерских технологиях.

Платформа рассчитана на разработчиков всех категорий — от индивидуальных специалистов до корпоративных пользователей и учебных заведений. Среди ее ключевых преимуществ — интеллектуальный ИИ-ассистент, удобная навигация по коду, интеграция с сервисами Yandex Cloud и расширенные возможности безопасности.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru