


Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

Yandex B2B Tech запустила платформу SourceCraft

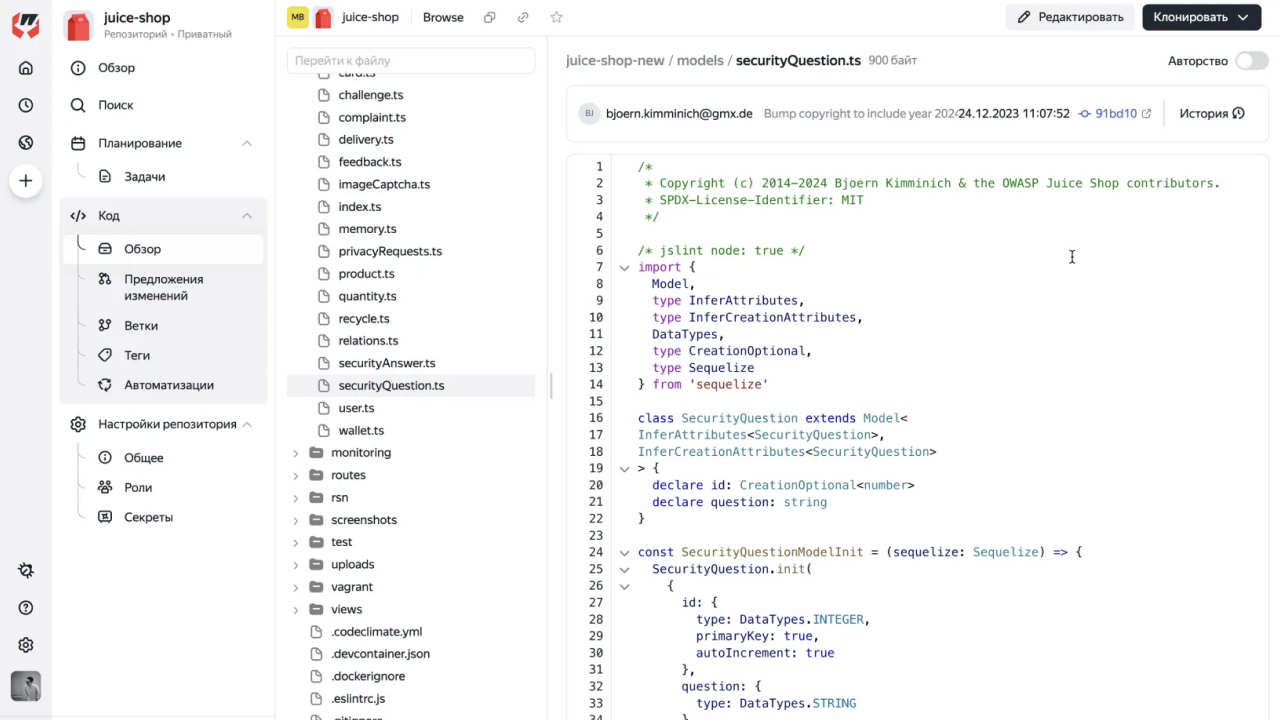
Yandex B2B Tech запустила платформу SourceCraft — новый инструмент для разработчиков. Платформа включает набор сервисов для работы с кодом, среди которых инструменты автоматизации тестирования, интеллектуальная навигация и встроенный ИИ-ассистент, который помогает дописывать код в режиме реального времени.

В настоящее время SourceCraft находится на первом этапе открытого тестирования и работает в пилотном режиме.

Пока доступны не все функции, запланированные к внедрению, включая инструменты DevSecOps. Разработчики могут подать заявку на участие в тестировании. Полноценный релиз ожидается осенью, а также планируется выпуск версии для частных облаков, детали которой будут объявлены позже.

По словам технического директора Yandex Cloud Ивана Пузыревского, при создании SourceCraft использовались наработки Яндекса, применявшиеся для автоматизации внутренней разработки с 2013 года. Эти технологии были адаптированы к требованиям рынка и стандартам сервисов Yandex Cloud. В развитие платформы на 2025–2026 годы компания инвестирует 44 млрд рублей.

Ключевой особенностью SourceCraft является встроенный ИИ-ассистент Code Assistant, который поддерживает более 30 языков программирования, включая C++, Go, Java, Kotlin, Python. Тысячи пользователей уже протестировали инструмент, а вскоре в нем появится режим чата. Кроме того, Code Assistant доступен в виде плагина для VSCode и JetBrains.

«Запуском SourceCraft занималась команда с большим опытом создания ИТ-инструментов, в том числе для внутренних нужд Яндекса. Мы разработали платформу с нуля и даже провели финальные этапы ее тестирования непосредственно на самой платформе. Теперь мы готовы к тому, чтобы SourceCraft опробовали внешние разработчики. В дальнейшем мы будем развивать сервис, чтобы он соответствовал актуальным запросам специалистов и стал ключевым инструментом для разработчиков», — рассказал руководитель платформы Дмитрий Иванов.

Технический директор SourceCraft Сергей Захарченко отметил, что в платформе применены усовершенствованные механизмы отрисовки кода, что, по результатам тестирования, значительно повышает производительность работы.

В ближайшее время в SourceCraft появятся инструменты для безопасной разработки, включая сканеры кода на уязвимости и скрытые функции. По словам Дмитрия Иванова, они будут основаны как на решениях с открытым кодом, так и на партнерских технологиях.

Платформа рассчитана на разработчиков всех категорий — от индивидуальных специалистов до корпоративных пользователей и учебных заведений. Среди ее ключевых преимуществ — интеллектуальный ИИ-ассистент, удобная навигация по коду, интеграция с сервисами Yandex Cloud и расширенные возможности безопасности.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru