


В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram вновь активизировались мошенники, выдающие вредоносные Android-программы за любительские видео. В текущем месяце такие рассылки нацелены в основном на засев банковского трояна Mamont.

Управление МВД России по организации борьбы с противоправным использованием ИКТ предупреждает: вредоносные рассылки проводятся массово и ориентированы на разные категории граждан, в том числе военнослужащих.

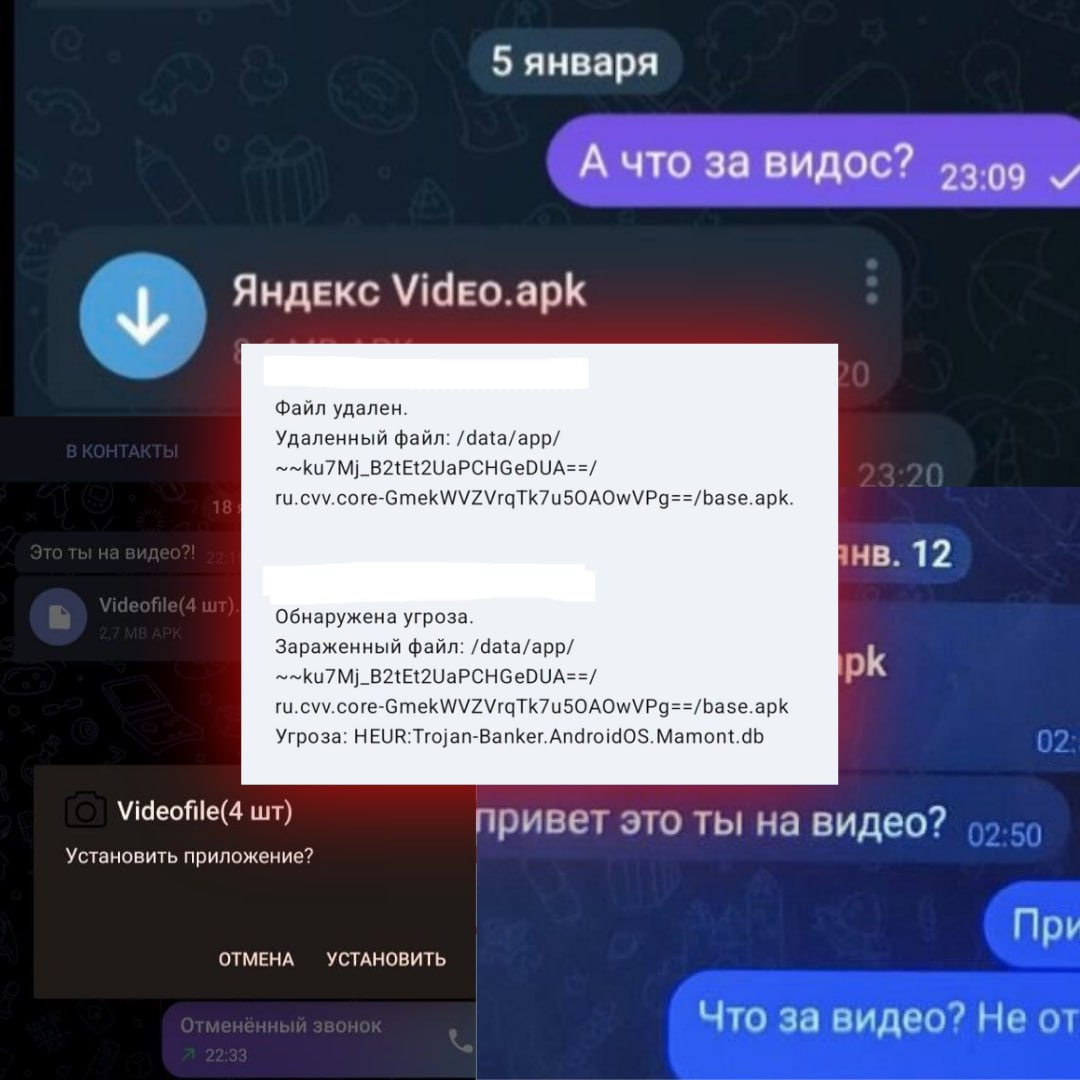
Чтобы добиться искомого эффекта, злоумышленники стараются пробудить в адресате любопытство — к примеру, сопровождают присланный файл вопросом:

«Это ты на видео?»

При этом они надеются, что получатель не обратит внимания на расширение .apk. Иллюзию поддерживает слово «видео» в названии вредоносного файла.


Конечная цель подобных атак — получение доступа к чужим банковским счетам: троян Mamont умеет перехватывать данные платежных карт, СМС с одноразовыми кодами, пуш-уведомления, а также рассылать свои копии по всем контактам жертвы.

Откочевавшие в Telegram распространители Android-зловредов уже использовали видео в качестве приманки в прошлом году. Мошенники также могут выдать трояна за фото, на котором якобы изображен адресат.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru