


0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

0-day в Android-версии Telegram позволяла отправлять вредоносы как видео

В Android-версии мессенджера Telegram выявили уязвимость, позволяющую отправлять вредоносные APK-пейлоады, маскируя их под видеоконтент. Брешь получила имя «EvilVideo».

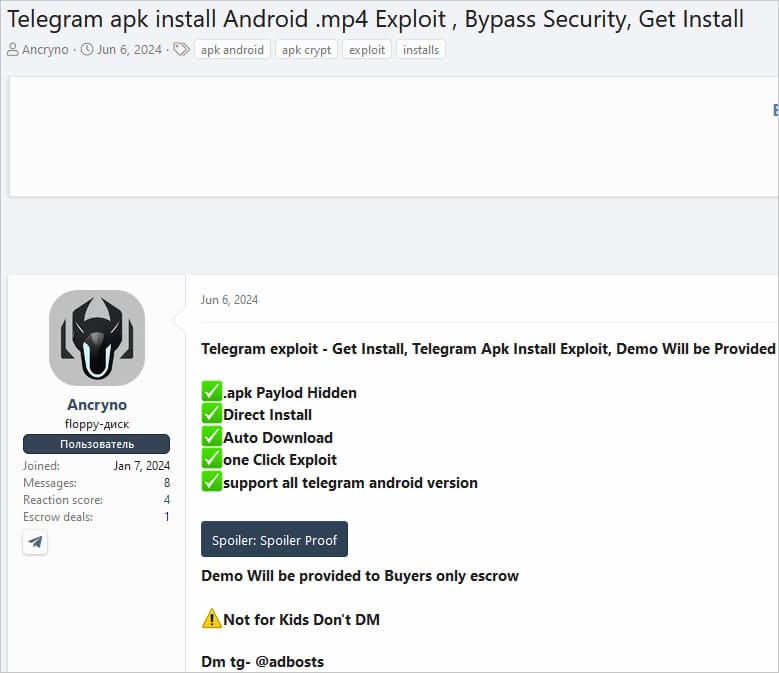
Некий киберпреступник под ником Ancryno 6 июня 2024 года опубликовал на хакерском форуме XSS объявление о продаже эксплойта нулевого дня для Telegram.

Тогда утверждалось, что уязвимость актуальна для Telegram v10.14 и более древних версий мессенджера. Исследователи из антивирусной компании ESET обнаружили демонстрационный эксплойт (PoC) в одном из открытых телеграм-каналов.


Именно в ESET проблему назвали EvilVideo, параллельно подтвердив, что PoC работал для v10.14.4 и более старых релизов Telegram. 4 июля разработчики мессенджера отреагировали, заявив, что брешь была закрыта с выходом 10.14.5 (вышла 11 июля).

На деле это значит, что у злоумышленников были как минимум пять дней на эксплуатацию EvilVideo. Специалисты пока затрудняются сказать, использовалась ли уязвимость в реальных кибератаках, однако они наткнулись на командный сервер infinityhackscharan.ddns[.]net, на котором хранились пейлоады.

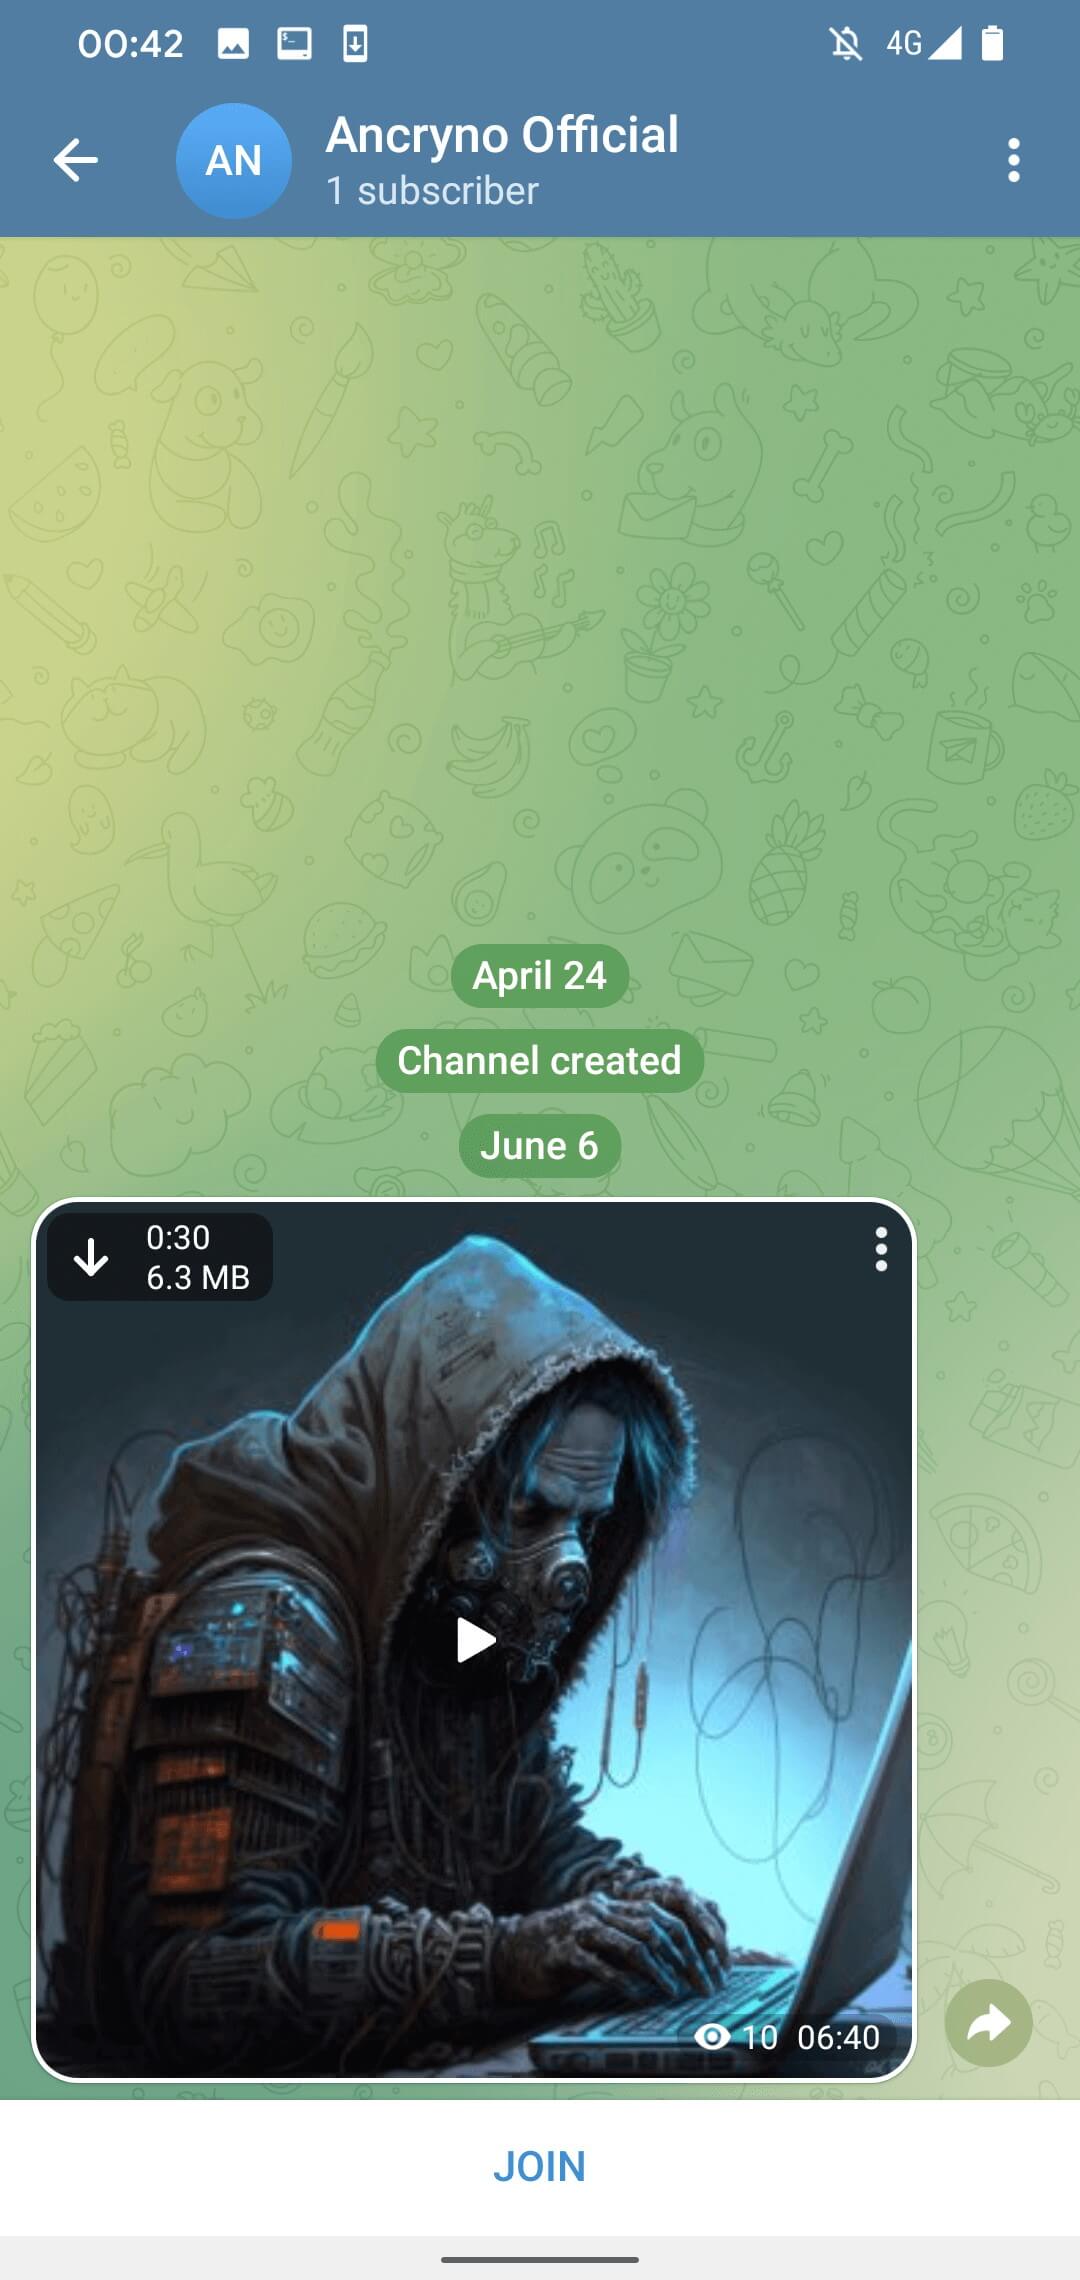
В ESET считают, что корень бреши кроется в API Telegram, позволяющем на программном уровне создавать сообщения в виде 30-секундных видео.


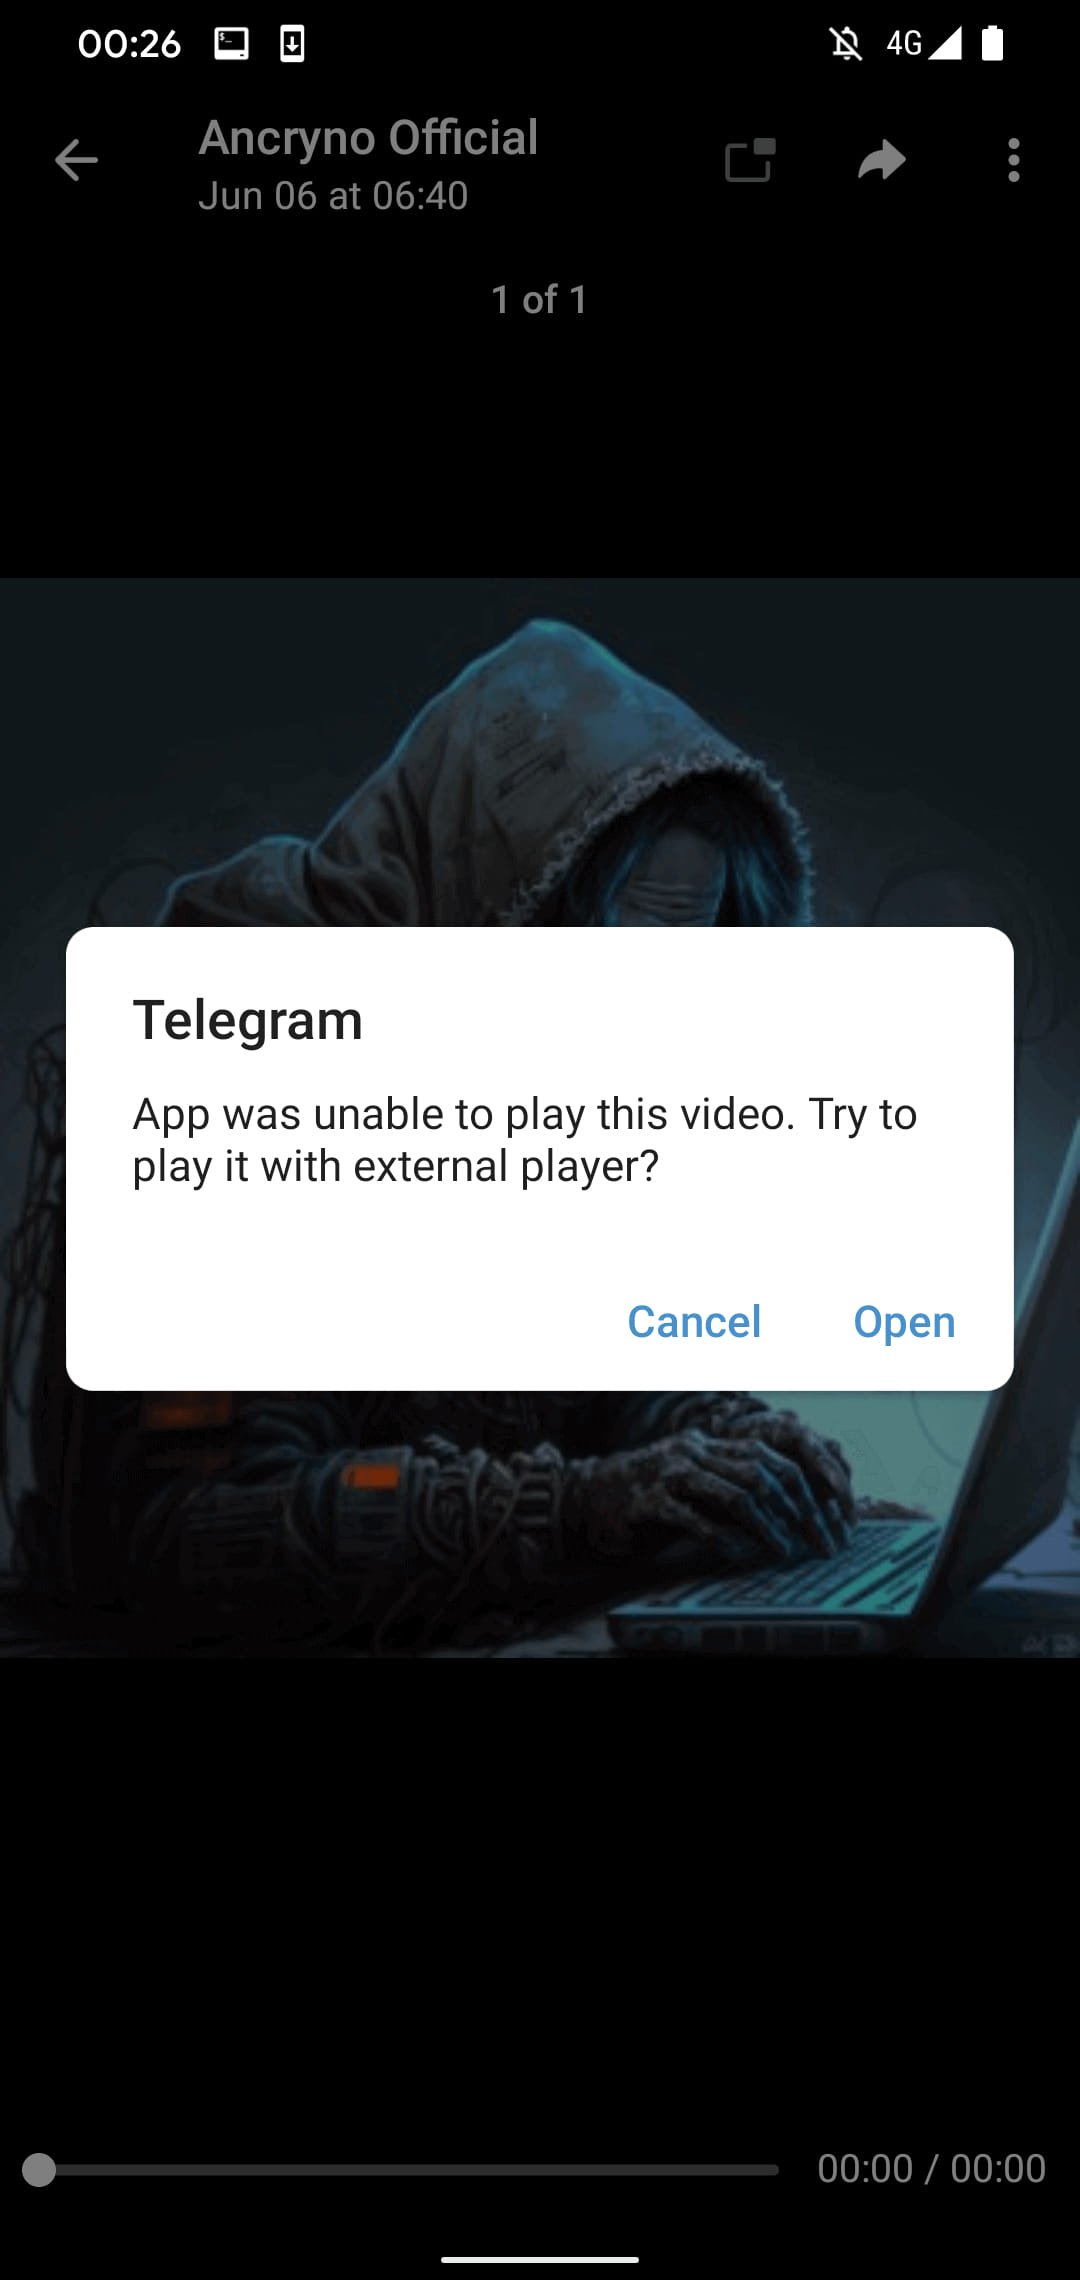
Настройки Telegram по умолчанию подразумевают автоматическую загрузку медиафайлов. При попытке просмотреть видео, под которое замаскирован вредонос, пользователю предложат скачать сторонний плеер, что и приведет к загрузке APK.


ESET выложила на YouTube ролик, в котором демонстрируется эксплуатация уязвимости:

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru