


Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

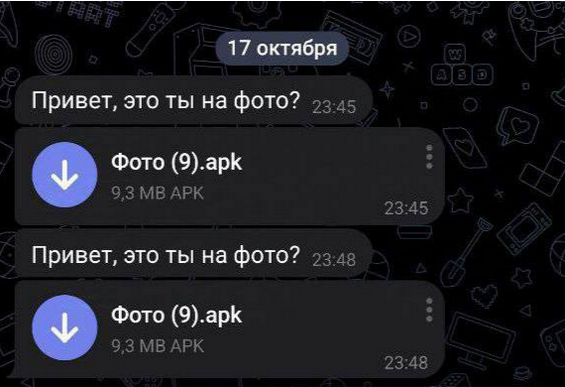
У распространителей Android-вредоносов через Telegram появилась новая уловка. Мошенники пишут в личку, провоцируя адресата взглянуть на фотографию, якобы содержащуюся в прикрепленном APK-файле.

О новых мошеннических рассылках в мессенджере предупредило Управление МВД РФ по организации борьбы с противоправным использованием ИКТ. Пользователям напоминают, что фото не могут иметь расширение .apk, и предостерегают от скачивания таких фейков.


Освоившие Telegram мошенники также могут выдать Android-зловреда за видео. Те, у кого любопытство возьмет верх над благоразумием, получат в награду инфостилера или банковского трояна.

По всей видимости, распространение вредоносных ссылок теряет свою эффективность благодаря повышению надежности защиты и осведомленности пользователей. Хотя успех подобных атак зависит также и от искусности социальной инженерии.

Так, недавно в известную схему обмана, в рамках которой злоумышленник выдает себя за сотрудника банка, был добавлен новый штрих. Потенциальным жертвам начали раздавать Android-трояна, выводящего поддельные пуш-уведомления о списании средств; такой помощник способен сделать последующий звонок с ложным сообщением о взломе более убедительным.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru