

27 лет вирусу Chernobyl: легендарная угроза, заразившая миллионы ПК

27 лет вирусу Chernobyl: легендарная угроза, заразившая миллионы ПК

...
27 лет вирусу Chernobyl: легендарная угроза, заразившая миллионы ПК

27 лет назад, 26 апреля 1999 года, сработал один из самых разрушительных вредоносов эпохи Windows 9x — CIH, также известный как Chernobyl. Его размер составлял всего около 1 КБ, но ущерб оказался огромным: зловред обнулял данные на жёстких дисках и пытался записывать мусорные данные в BIOS материнских плат.

CIH, как вспоминают исследователи, был создан в 1998 году тайваньским студентом Чэнь Инхао из частного университета в Чжуншане.

По разным оценкам, вредоносная программа заразила около 60 млн компьютеров и нанесла ущерб примерно на $40 млн. Прозвище Chernobyl он получил из-за даты срабатывания — 26 апреля, в годовщину аварии на Чернобыльской АЭС.

Одной из особенностей CIH была его скрытность. Вредонос не просто дописывал себя в конец исполняемых файлов, увеличивая их размер, а искал свободные промежутки внутри Windows PE-файлов и распределял свой код по этим «пустотам». В результате заражённые файлы сохраняли прежний размер, что помогало обходить проверки антивирусов того времени.

После запуска CIH повышал свои привилегии до уровня ядра и перехватывал файловые операции. Это позволяло ему незаметно заражать исполняемые файлы, которые открывал пользователь. Вирус работал только на Windows 95, Windows 98 и Windows ME; системы семейства Windows NT были к нему невосприимчивы.

Распространялся CIH в основном через пиратский софт, однако заражённые копии попадали и в легальные каналы. Например, в марте 1999 года часть компьютеров IBM Aptiva поставлялась уже с предустановленным CIH. Также Yamaha распространяла заражённое обновление прошивки для приводов CD-R400, а копии Back Orifice 2000, раздававшиеся на DEF CON 7, тоже содержали вирус.

При активации CIH сначала перезаписывал первый мегабайт загрузочного диска нулями. Это уничтожало таблицу разделов и делало содержимое накопителя недоступным. Затем вирус пытался повредить BIOS, записывая в него некорректные данные. Если атака удавалась, компьютер мог перестать включаться без замены микросхемы.

Несмотря на масштаб последствий, тайваньские прокуроры не смогли предъявить Чэнь Инхао обвинения: по местным законам того времени для этого требовался иск от пострадавших, а таких заявлений не поступило. Сам автор утверждал, что создал CIH как вызов антивирусным компаниям, которые, по его мнению, преувеличивали возможности своих продуктов.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

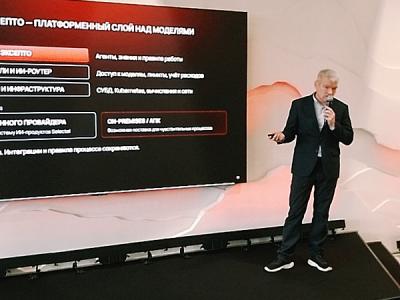
Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru