


В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

В Telegram множатся рассылки Android-трояна Mamont под видом видео

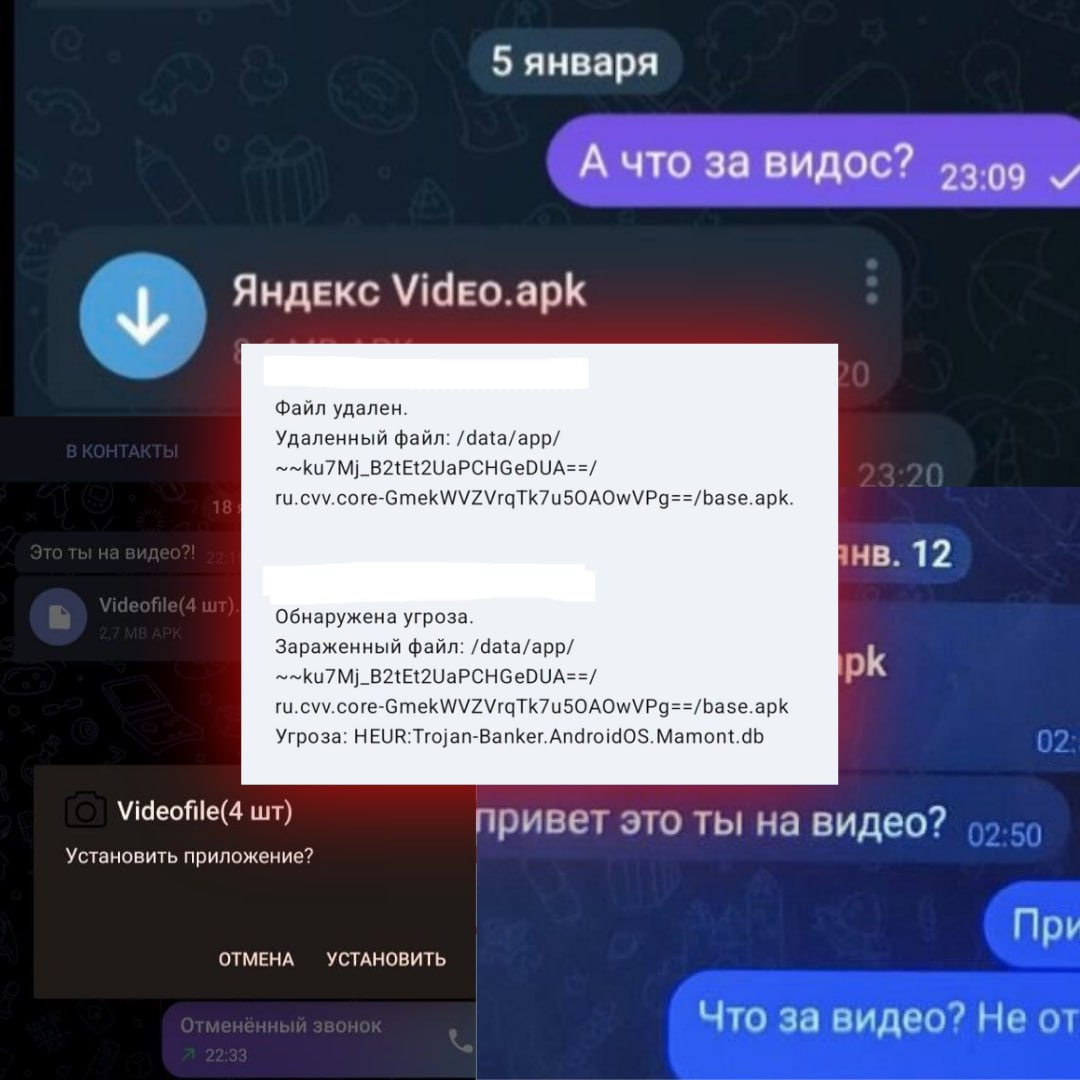
В Telegram вновь активизировались мошенники, выдающие вредоносные Android-программы за любительские видео. В текущем месяце такие рассылки нацелены в основном на засев банковского трояна Mamont.

Управление МВД России по организации борьбы с противоправным использованием ИКТ предупреждает: вредоносные рассылки проводятся массово и ориентированы на разные категории граждан, в том числе военнослужащих.

Чтобы добиться искомого эффекта, злоумышленники стараются пробудить в адресате любопытство — к примеру, сопровождают присланный файл вопросом:

«Это ты на видео?»

При этом они надеются, что получатель не обратит внимания на расширение .apk. Иллюзию поддерживает слово «видео» в названии вредоносного файла.


Конечная цель подобных атак — получение доступа к чужим банковским счетам: троян Mamont умеет перехватывать данные платежных карт, СМС с одноразовыми кодами, пуш-уведомления, а также рассылать свои копии по всем контактам жертвы.

Откочевавшие в Telegram распространители Android-зловредов уже использовали видео в качестве приманки в прошлом году. Мошенники также могут выдать трояна за фото, на котором якобы изображен адресат.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru