


Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

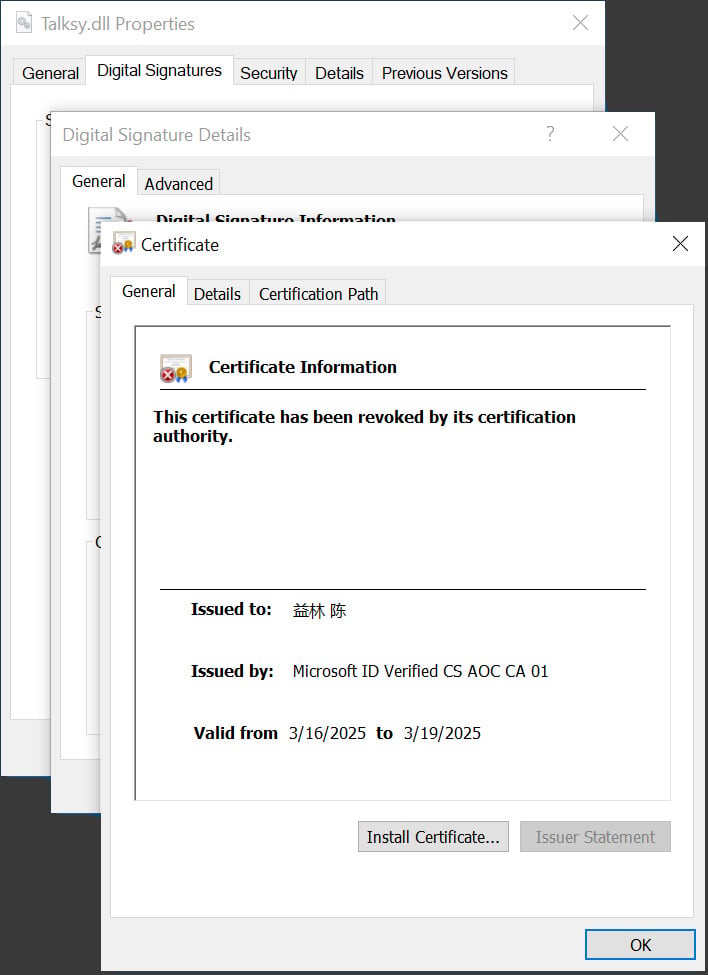
Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru