Исследователи из команды CERT Polska предупредили о новой версии Android-вредоноса NGate. Злоумышленники с его помощью могут снимать наличные в банкоматах с карт жертв, не имея их физически — используя лишь данные, считанные через NFC со смартфона.
По данным исследователей, атака начинается с фишинговой кампании и звонков, имитирующих службу поддержки банка.
Жертвам отправляют поддельные уведомления о «технических проблемах» или «инцидентах в безопасности», предлагая скачать приложение для «проверки карты».
Когда пользователь устанавливает поддельное приложение и следует инструкциям «банковского специалиста», программа просит поднести карту к телефону и ввести ПИН-код — якобы для подтверждения личности. На деле приложение считывает данные бесконтактного чипа карты (EMV) и передаёт их злоумышленникам.
Как отмечают в CERT Polska, «в момент, когда пользователь прикладывает карту, приложение перехватывает весь обмен NFC-данными и отправляет их через интернет на устройство атакующего, стоящего у банкомата. С помощью этих данных и ПИН-кода преступник снимает деньги».
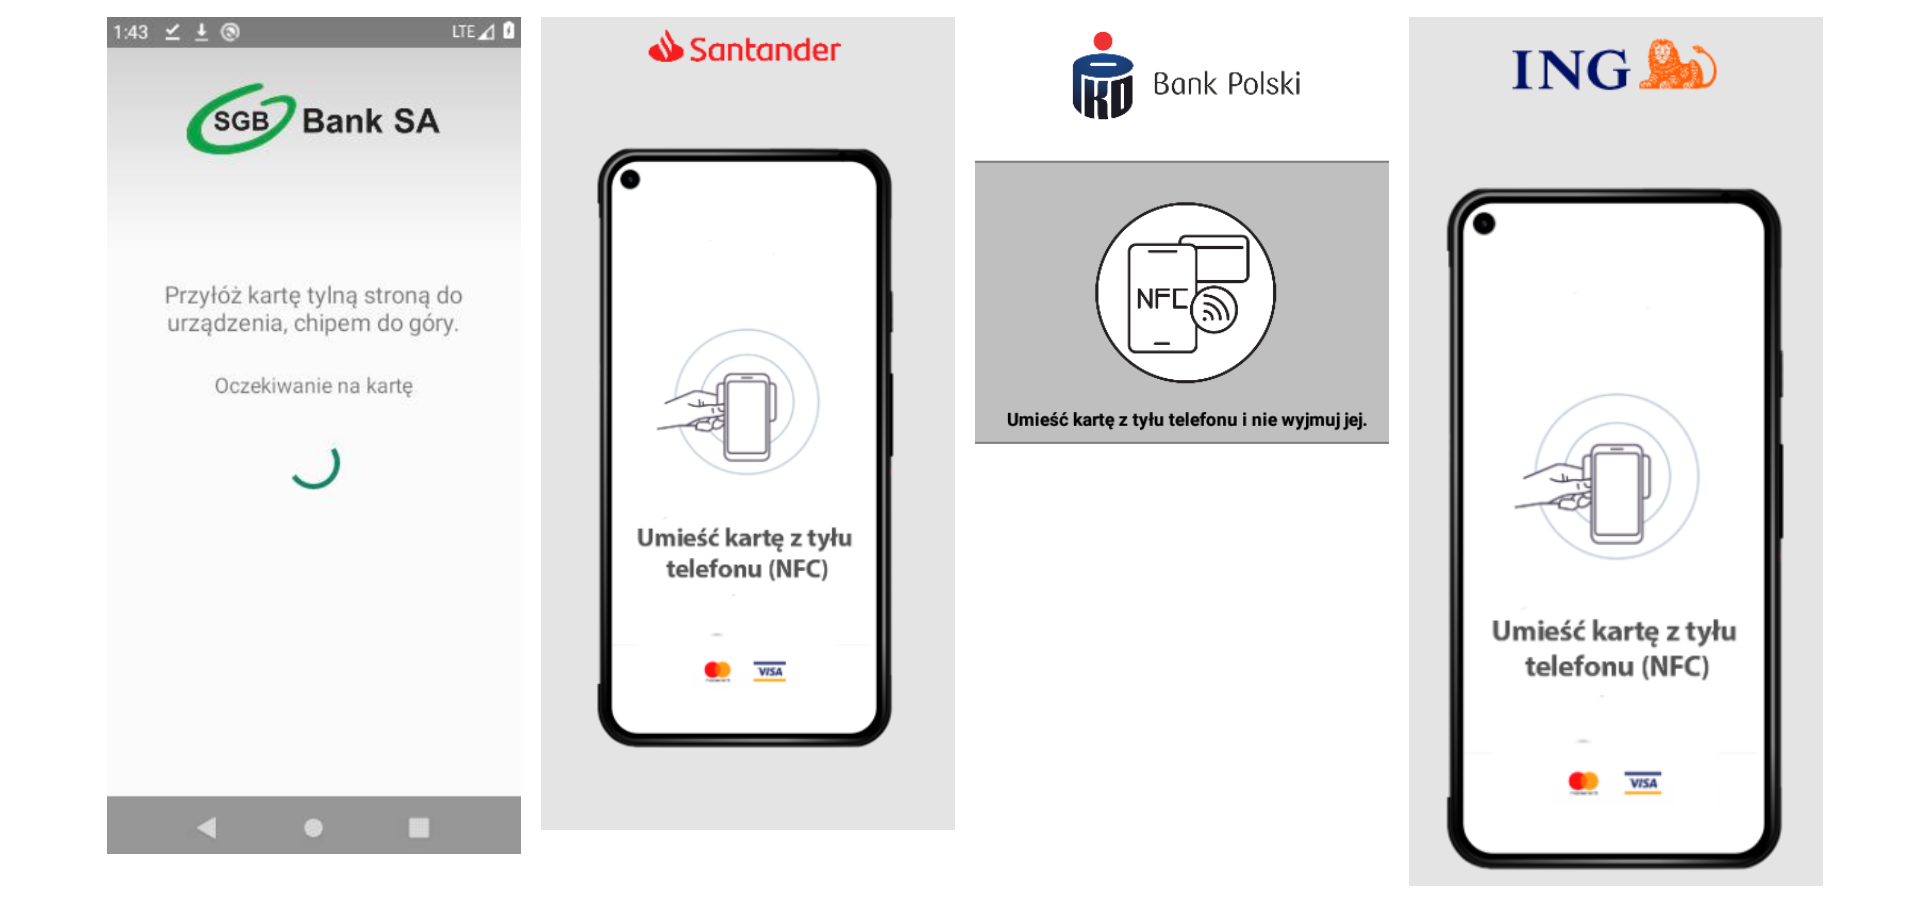
NGate регистрируется в системе Android как Host Card Emulation (HCE)-сервис, что позволяет ему имитировать виртуальную карту или терминал. После установки приложение активирует встроенную библиотеку libapp.so, которая расшифровывает настройки, включая адрес командного сервера (91.84.97.13:5653).
Соединение устанавливается по обычному TCP-каналу без шифрования (tls=false) — все данные передаются в открытом виде. Для маскировки параметров, таких как адрес сервера и токен, используется простое шифрование XOR, ключ к которому вычисляется из SHA-256-хеша подписи APK-файла.
При вводе ПИН-кода специальный интерфейс приложения фиксирует все цифры и моментально передаёт полный ПИН-код вместе с данными карты на сервер злоумышленников. CERT Polska отмечает, что код активируется автоматически после ввода четвёртой цифры.
Исследователи установили, что NGate работает в двух режимах:
- reader mode — считывает данные карты и ПИН у жертвы;
- emitter mode — эмулирует карту в банкомате для снятия наличных.
Таким образом, происходит «ретрансляция» транзакции в реальном времени: данные, считанные с карты жертвы, немедленно используются на устройстве преступника, стоящего у банкомата. Это позволяет полностью воспроизвести операцию без физического клонирования карты.
CERT Polska также сообщает, что NGate поддерживает постоянное соединение с сервером — keepalive-пакеты отправляются каждые семь секунд, чтобы синхронизация между телефоном жертвы и устройством у банкомата не прерывалась во время операции.
Эксперты предупреждают: единственный способ защититься — не устанавливать приложения из неизвестных источников и не вводить данные карты или ПИН-код по просьбе «банковских сотрудников». Банки никогда не требуют подобных действий через сторонние программы или звонки.