


Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

Android начал автоматически отправлять документы в Google Drive

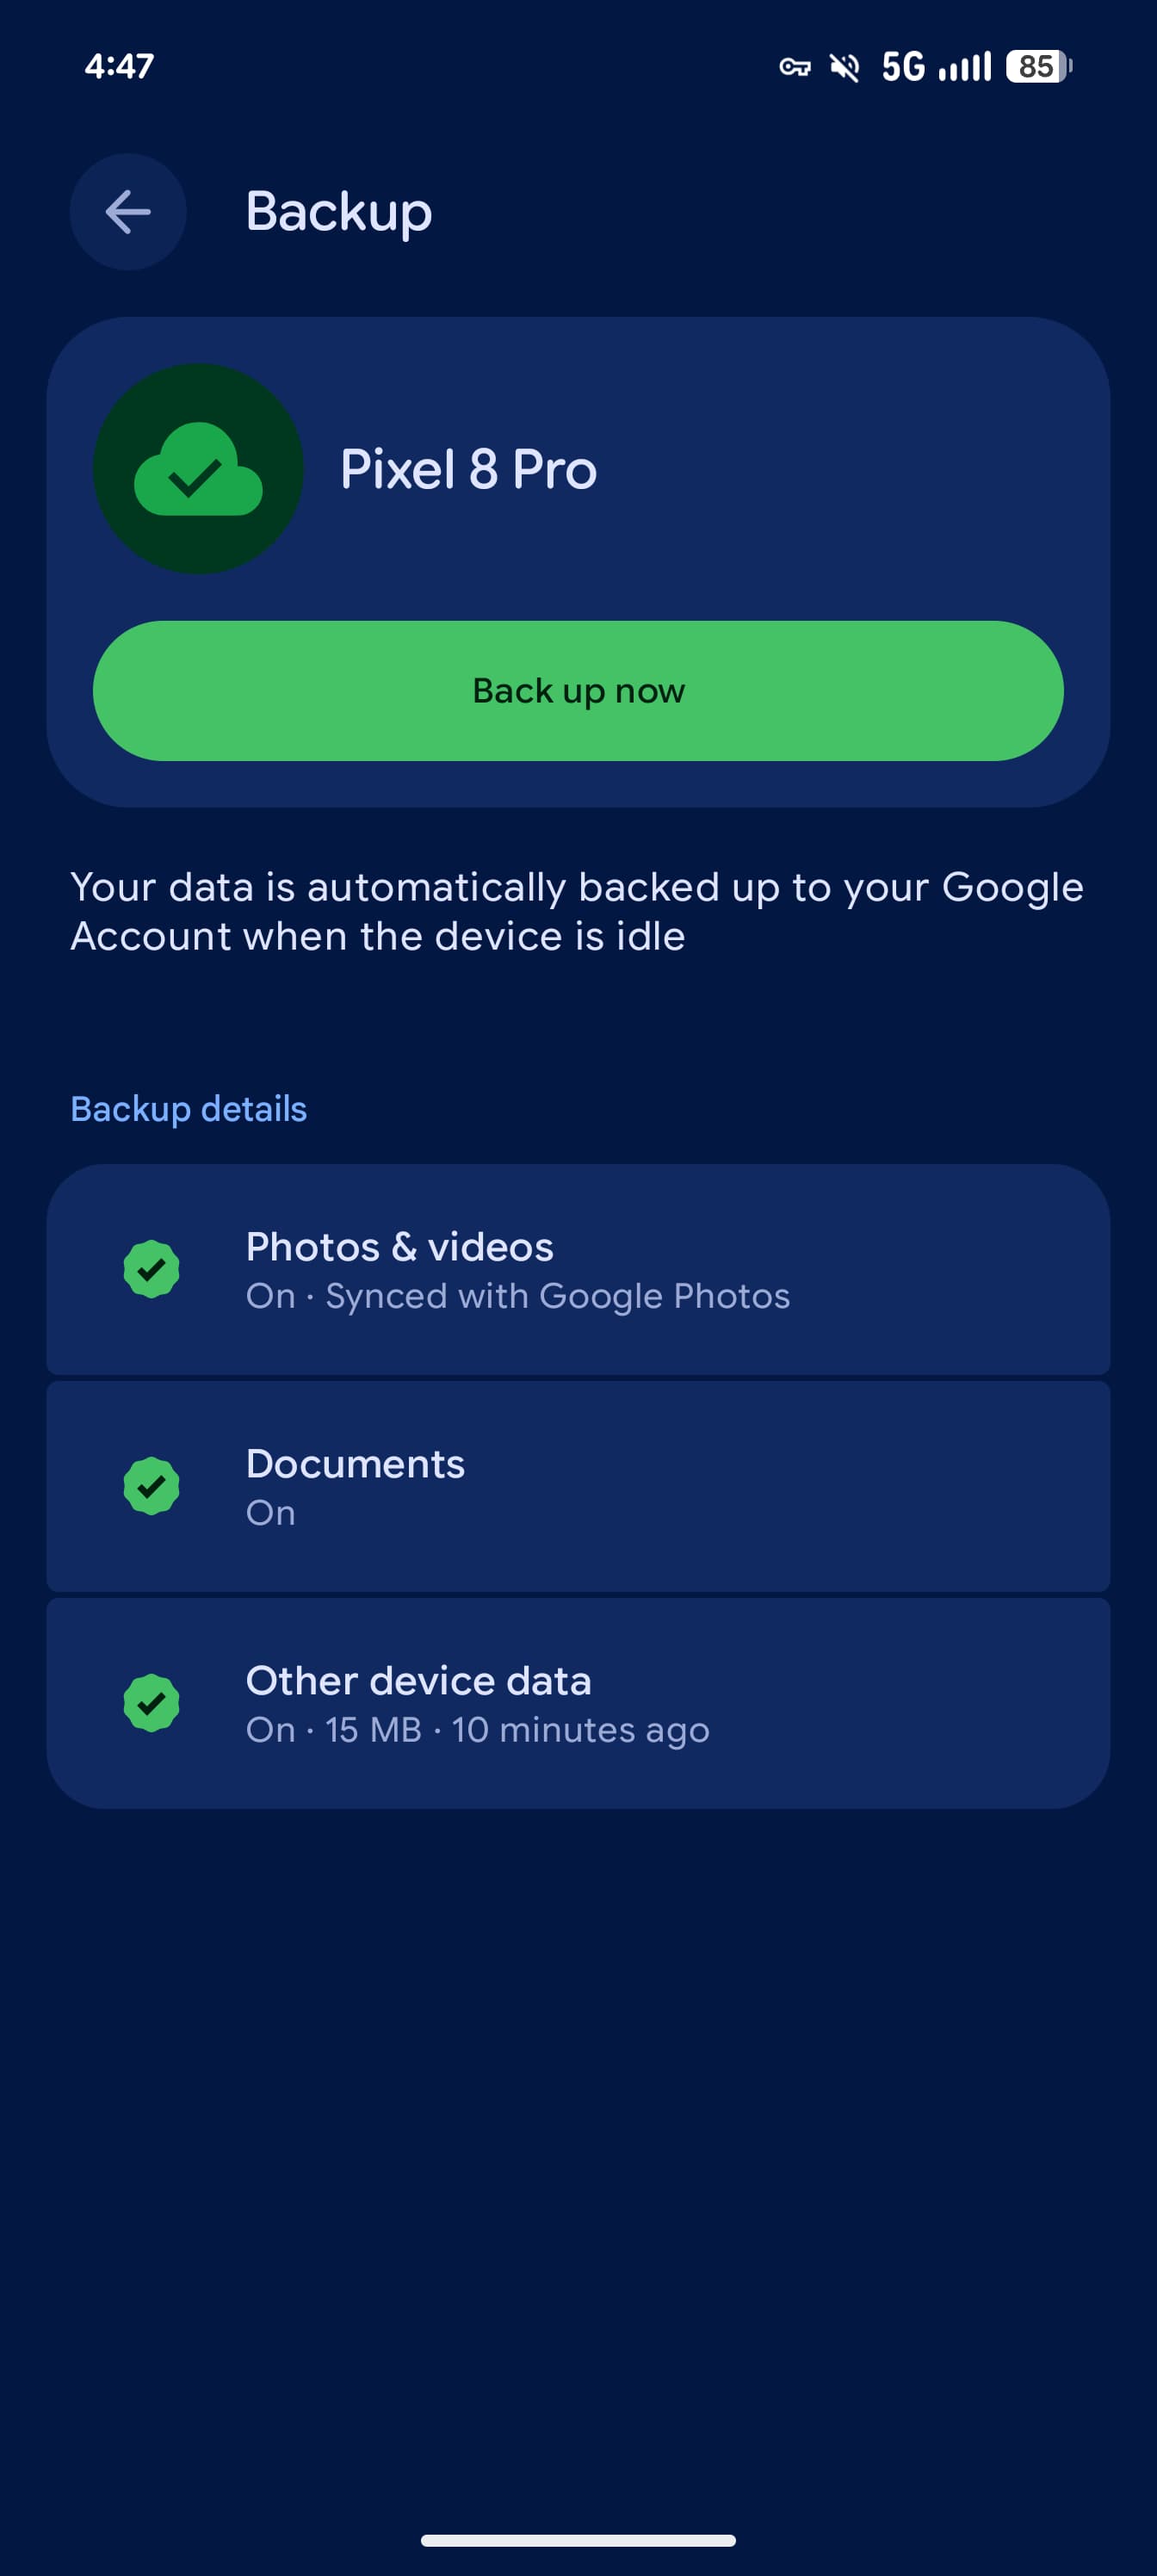
Google наконец запустила резервное копирование документов с Android-смартфонов в облако. Функция, которую компания готовила почти год, распространяется в стабильной версии Google Play Services 26.26.

На смартфонах Pixel новый пункт «Документы» появляется в разделе «Настройки» → «Аккаунты и резервное копирование» → «Резервное копирование Google».

По умолчанию функция выключена, Google всё-таки не стала без спроса кормить Drive содержимым папки Downloads.

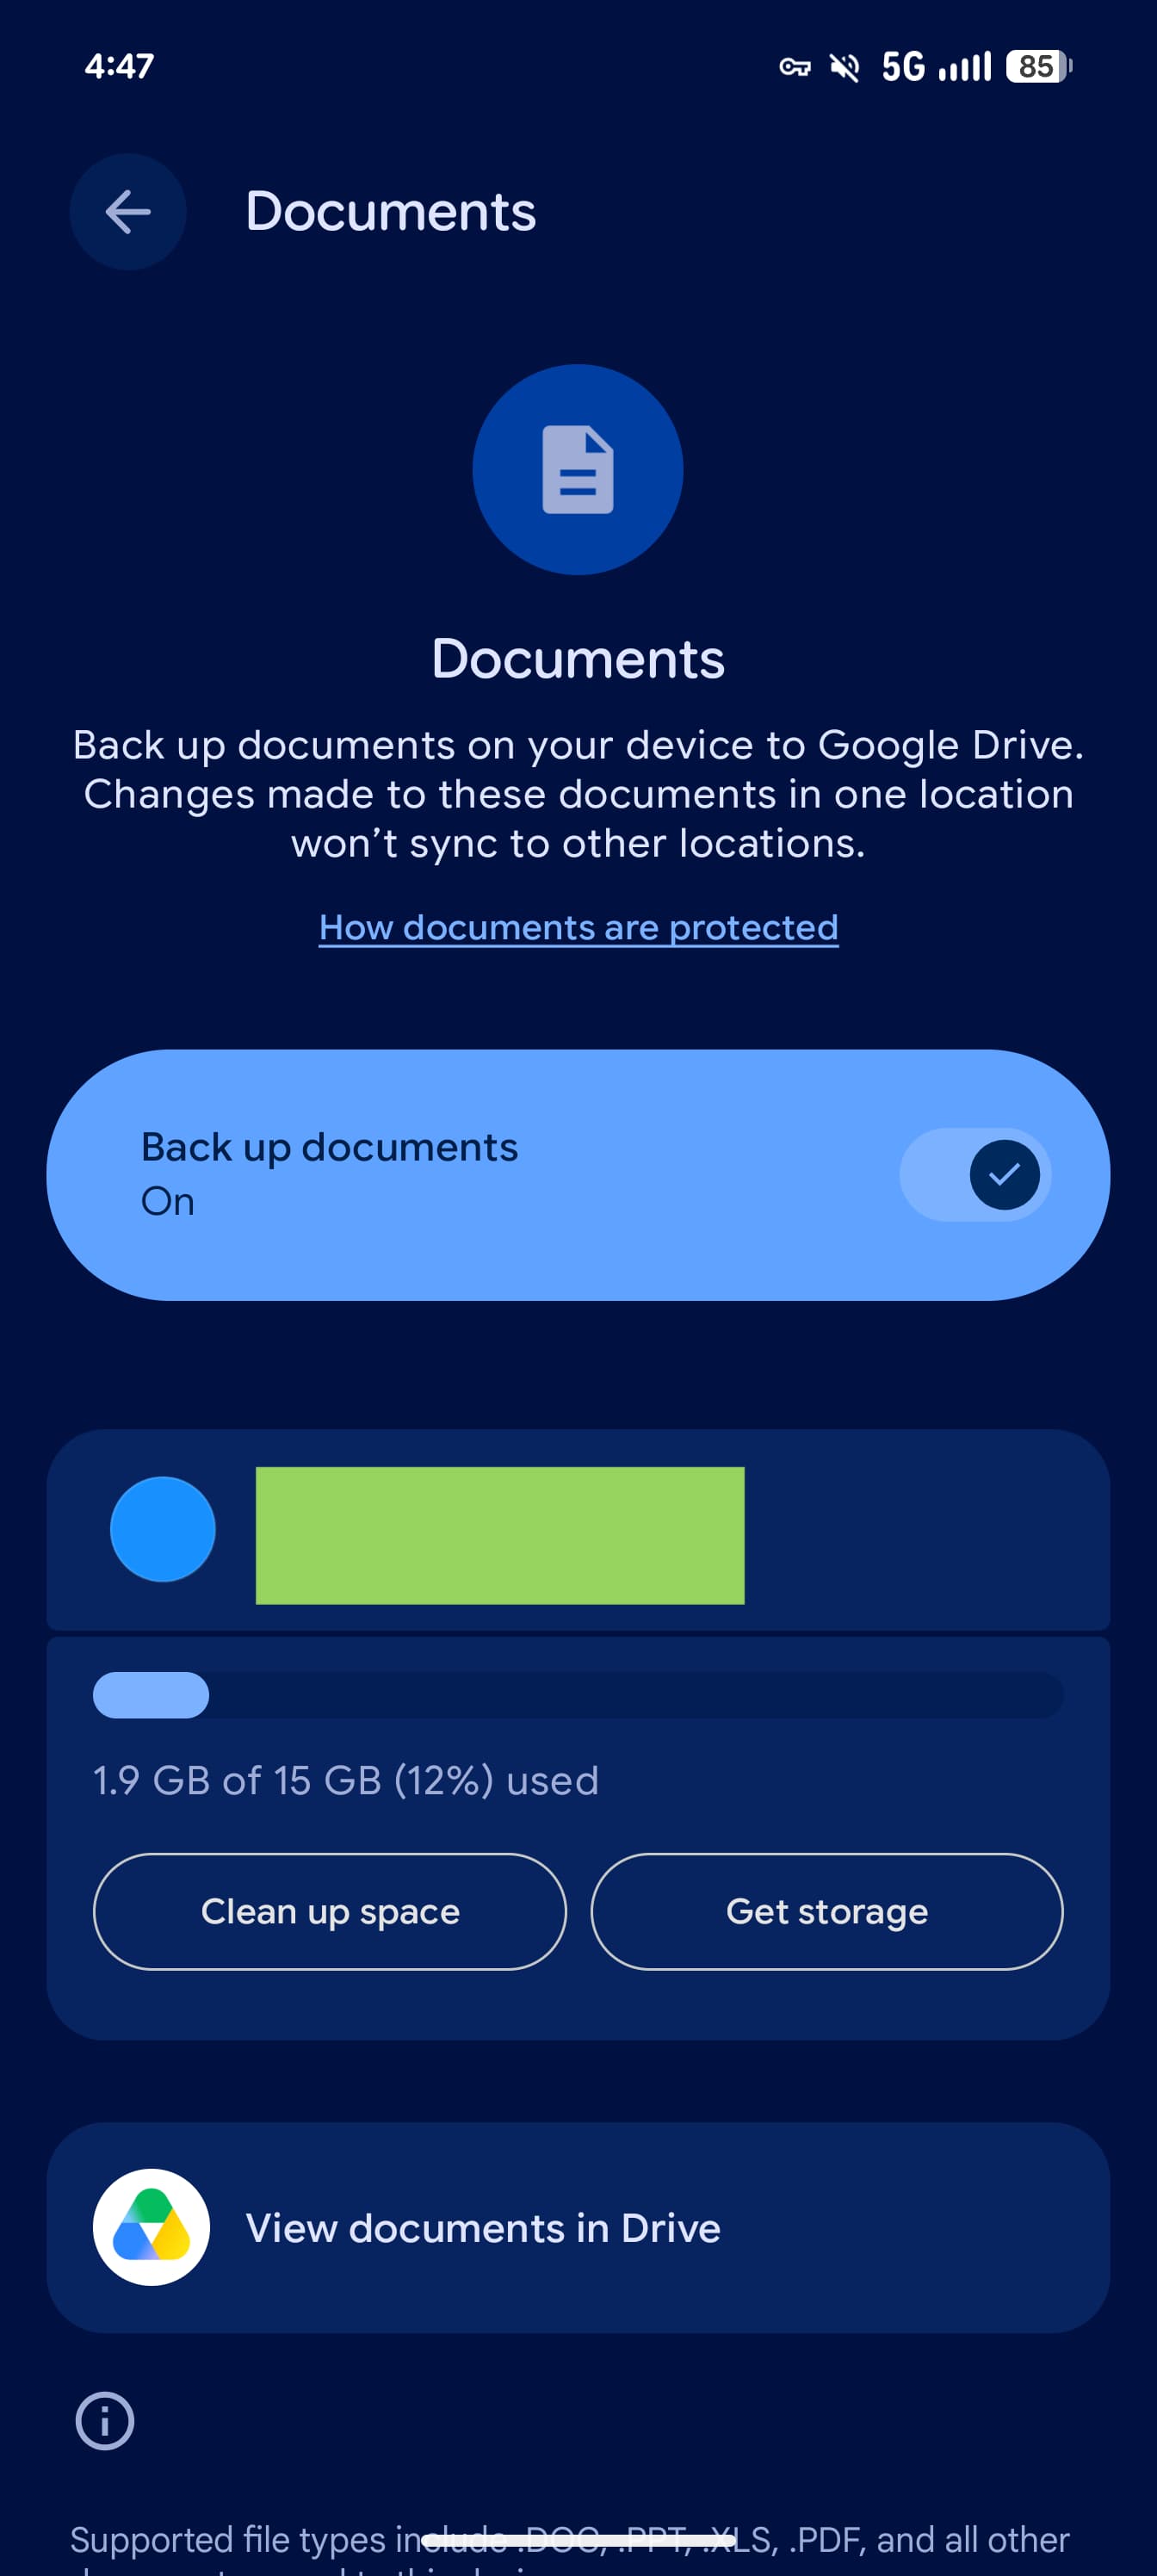
После активации документы автоматически загружаются в новую папку Android backups на Google Drive. Внутри создаётся отдельный каталог с названием смартфона. Поддерживаются PDF, DOC, PPT, XLS, ZIP и другие форматы. Под горячую руку попадают даже APK-файлы из папки загрузок.


За облачный комфорт придётся расплачиваться гигабайтами: копии занимают место в хранилище Google Drive. На странице настройки можно проверить остаток, освободить пространство или, разумеется, купить дополнительное.

Есть и важный нюанс. Отключение резервного копирования не удаляет уже загруженные файлы, поэтому чистить папку на Drive придётся вручную. Полноценной синхронизации тоже нет: если изменить документ на смартфоне, его облачная копия автоматически не обновится, и наоборот.

Первые следы функции обнаружили ещё в августе 2025 года, а в феврале 2026-го Google официально упомянула её в обновлении Play System. Затем копирование документов появилось в бета-версии Play Services, и только теперь добралось до стабильной сборки.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru