


Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Исследование NGR Softlab показало, что большинство российских компаний продолжают хранить в базах данных критичную для бизнеса информацию, но далеко не все способны контролировать, кто именно получает к ней доступ и какие изменения вносит.

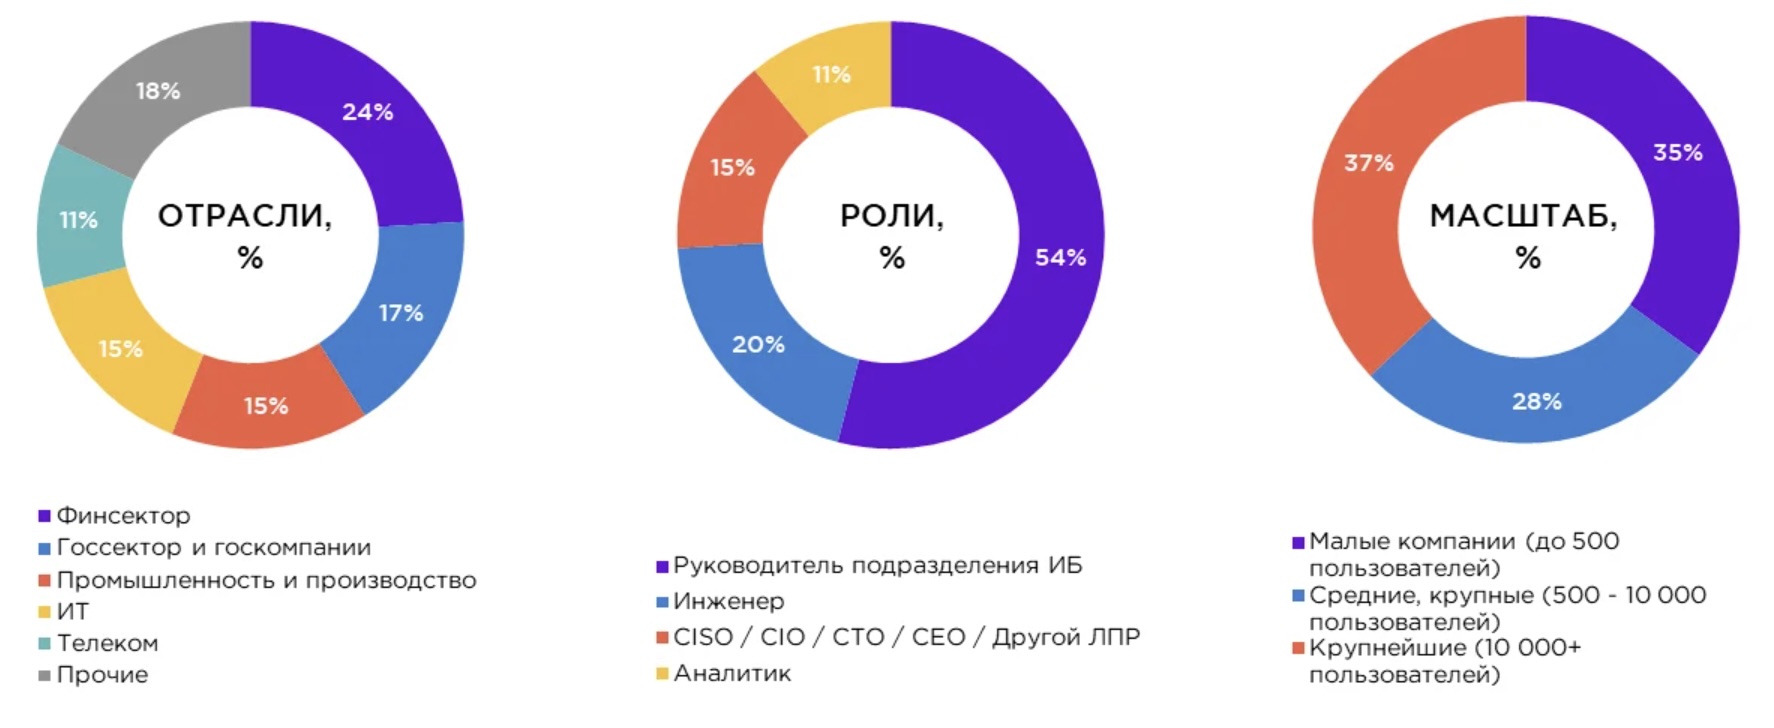
Опрос проводился с июня по сентябрь 2025 года и охватил 54 представителя ИБ и ИТ-подразделений компаний из промышленности, финансового сектора, логистики, образования, госсектора и других отраслей.

Как выяснили специалисты, 74% организаций считают свои базы данных «очень критичными» с точки зрения информационной безопасности.

Однако только 44% респондентов точно знают, кто и когда менял информацию в их БД. Остальные ориентируются лишь по ограниченным показателям: 31% контролируют только действия основных администраторов, 13% имеют общее представление о происходящем, а 11% вовсе никак не отслеживают доступ.


Проблемы начинаются и в моменте выявления инцидентов. Лишь 21% компаний могут обнаружить несанкционированный доступ сразу, остальные узнают о нём с задержкой от нескольких дней до месяца и дольше.

Это значительно повышает риск длительного скрытого воздействия на важные для бизнеса данные. При этом более половины — 52% — уже сталкивались с инцидентами, а 14% сообщили о нарушениях в течение последнего года.

Руководитель направления продуктового маркетинга NGR Softlab Анастасия Вишневская отмечает, что компании понимают важность защиты критичных данных, но чаще всего ограничиваются стандартными настройками безопасности.

На фоне роста сложности кибератак, активности инсайдеров и длительного присутствия злоумышленников в инфраструктуре такой подход увеличивает риски.

При этом ситуация постепенно меняется. По данным исследования, 76% организаций планируют укреплять безопасность своих баз данных, что эксперты называют позитивным трендом.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru