


Банковский троян Grandoreiro вновь пугает юзеров налоговыми штрафами

Банковский троян Grandoreiro вновь пугает юзеров налоговыми штрафами

Банковский троян Grandoreiro вновь пугает юзеров налоговыми штрафами

В Forcepoint фиксируют новые имейл-рассылки, нацеленные на засев банковского трояна Grandoreiro. Поддельные извещения написаны от имени налоговых служб и снабжены ссылкой, по которой якобы можно ознакомиться с детализаций штрафа.

Вредоносные рассылки проводятся средствами OVHcloud с использованием почтового вгента GNU Mailutils 3.7. Обнаруженные в ходе данной компании фейки были адресованы жителям Испании, Аргентины и Мексики.

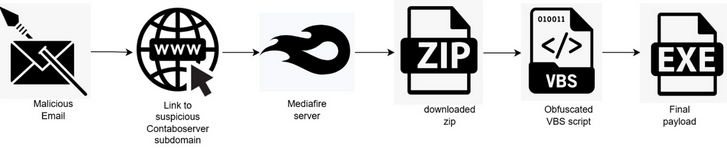
Все встроенные в письма ссылки привязаны к виртуальным машинам либо серверам на хостинге Contabo. При нажатии кнопки «Download PDF» на открывшейся странице отрабатывает JavaScript, который проверяет браузер и ОС посетителя и через редирект отдает ему ZIP с файлообменника Mediafire.

Вредоносный архив зачастую запаролен и содержит обфусцированный скрипт VBS. Последний расшифровывает скрытый там же экзешник Grandoreiro, дропает его в системную директорию и запускает на исполнение с помощью Wscript.shell.

Скомпилированный в Delphi 32-битный исполняемый файл замаскирован под PDF. В продолжение иллюзии троян при запуске выводит ошибку Adobe Acrobat Reader с предложением нажать встроенную кнопку для открытия документа.

Если жертва последует совету, троян подключится к C2-серверу в облаке AWS и приступит к выполнению основной задачи — краже учеток и данных биткоин-кошельков. Вредонос также умеет собирать системные данные (GUID, имя компьютера, используемый язык).

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru